در حملات مدرن، مهاجمان دیگر سعی در شکستن درها ندارند، بلکه با استفاده از هویتهای سرقتی وارد میشوند. سوءاستفاده از Sessionهای سرقتی، حسابهای سرویس (Service Accounts) و مهندسی اجتماعی برای بازنشانی رمز عبور در Helpdesk، باعث شده تا «هویت» به اصلیترین سطح حمله تبدیل شود. در این راستا، راهکارهای شناسایی و پاسخ به تهدیدات هویت (Identity Threat Detection and Response یا ITDR) به سریعترین دستهی رشد در حوزه تشخیص تبدیل شدهاند.
متدولوژی امتیازدهی
این رتبهبندی بر اساس تحلیلهای پژوهشی در زمینههای زیر صورت گرفته است:
- گستره شناسایی (۳۰٪): پوشش AD، Entra، Okta و Cloud IAM.
- قابلیت پاسخ (۲۵٪): توانایی مسدودسازی یا بازیابی به جای ارسال هشدار ساده.
- پوشش محیط (۲۰٪): سازگاری با زیرساختهای مختلف.
- سادگی عملیاتی (۱۵٪): فشار deployment و مدیریت.
- اکوسیستم (۱۰٪): ادغام با سایر ابزارها.
تحلیل ابزارهای پیشرو
۱. Microsoft Defender for Identity
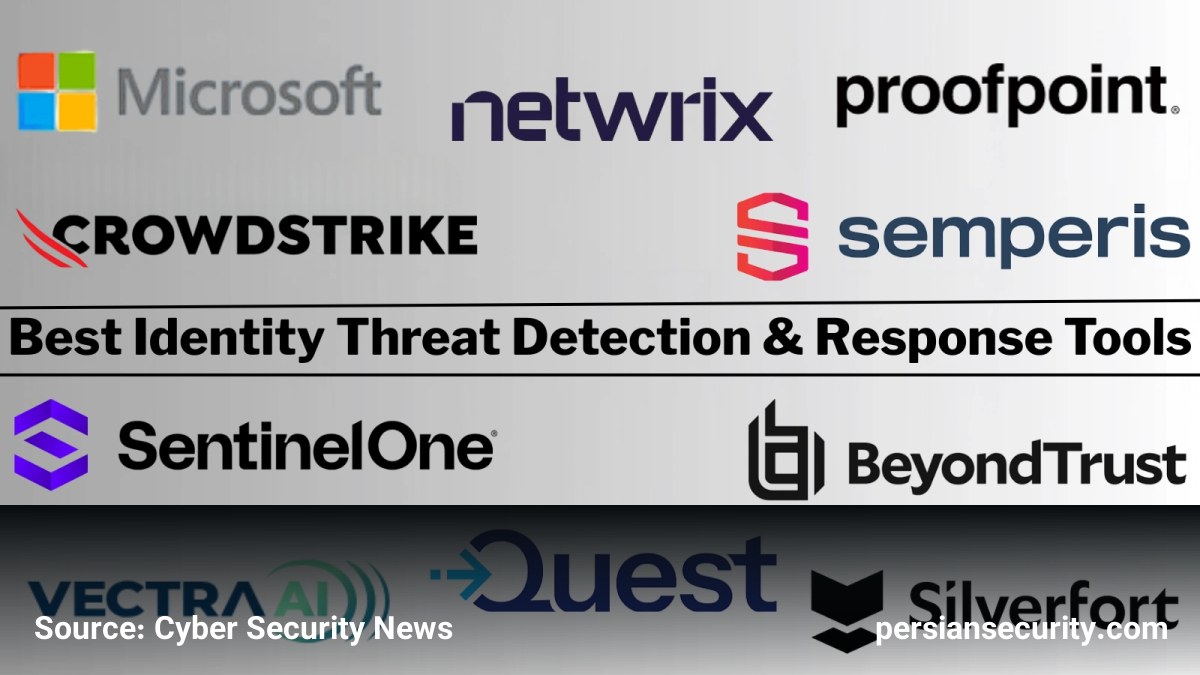
بهترین گزینه کلی به دلیل دسترسی گسترده از طریق لایسنسهای E5. این ابزار در شناسایی حملاتی نظیر Kerberoasting، DCSync و Golden Ticketها در محیط Active Directory (AD) بسیار موفق است و سیگنالها را در یک پورتال XDR یکپارچه میکند.
۲. CrowdStrike Falcon Identity Protection
بهترین گزینه برای یکپارچگی پلتفرمی. این ابزار امکان شناسایی و مسدودسازی لحظهای احراز هویتهای پرریسک را فراهم میکند و با ادغام SSPM، تحلیل تهدیدات را به محیطهای SaaS گسترش داده است.
۳. Silverfort
تنها راهکار واقعی Inline Prevention در این لیست. Silverfort میتواند MFA یا درخواست رد دسترسی (Denial) را مستقیماً در مسیر احراز هویت قرار دهد، حتی برای حسابهای سرویس و اپلیکیشنهای Legacy که ابزارهای دیگر قادر به محافظت از آنها نیستند.
۴. Semperis
متخصص در بازیابی و تابآوری AD. در سناریوهایی که باجافزارها کل Forest را هدف قرار میدهند، Semperis با اتوماسیون بازیابی Forest و تحلیل مسیرهای حمله (Attack-Path)، بقای سازمان را تضمین میکند.
۵. SentinelOne Singularity Identity
تمرکز بر تکنیک Deception. این ابزار با استفاده از Credentialهای جعلی و طعمهها، تلاش مهاجم برای شناسایی شبکه را به هشدارهای با دقت بالا (High-fidelity) تبدیل میکند.
سایر ابزارهای منتخب
- Vectra AI: پیشرو در شناسایی تهدیدات هویت از منظر شبکه (NDR).
- Quest: گزینهای مطمئن برای Audit دقیق و Rollback در محیط AD.
- Netwrix: مناسب برای سازمانهای متوسط با تمرکز بر نظارت و مدیریت سیاستهای رمز عبور.
- Proofpoint (Illusive): متخصص در کاهش سطح حمله و استفاده از تکنیکهای فریب.
- BeyondTrust: ارائه دیدگاههای امنیتی از زاویه مدیریت دسترسیهای ممتاز (PAM).
توصیه استراتژیک برای مدیران امنیت
ITDR یک برنامه جامع است، نه صرفاً یک محصول. یک استراتژی بهینه باید شامل چهار رکن باشد:
- شناسایی: استفاده از ابزارهای لایسنسدار مانند Defender.
- اجرا و مسدودسازی: پیادهسازی لایههای Inline مانند Silverfort یا ماژولهای EDR.
- بازیابی: تمرین و پیادهسازی راهکارهای Recovery مانند Semperis.
- پوشش جامع: نظارت بر هویتهای غیرانسانی (Non-human identities) مانند Service Accounts که اکنون تعدادشان از کاربران انسانی بیشتر است.