
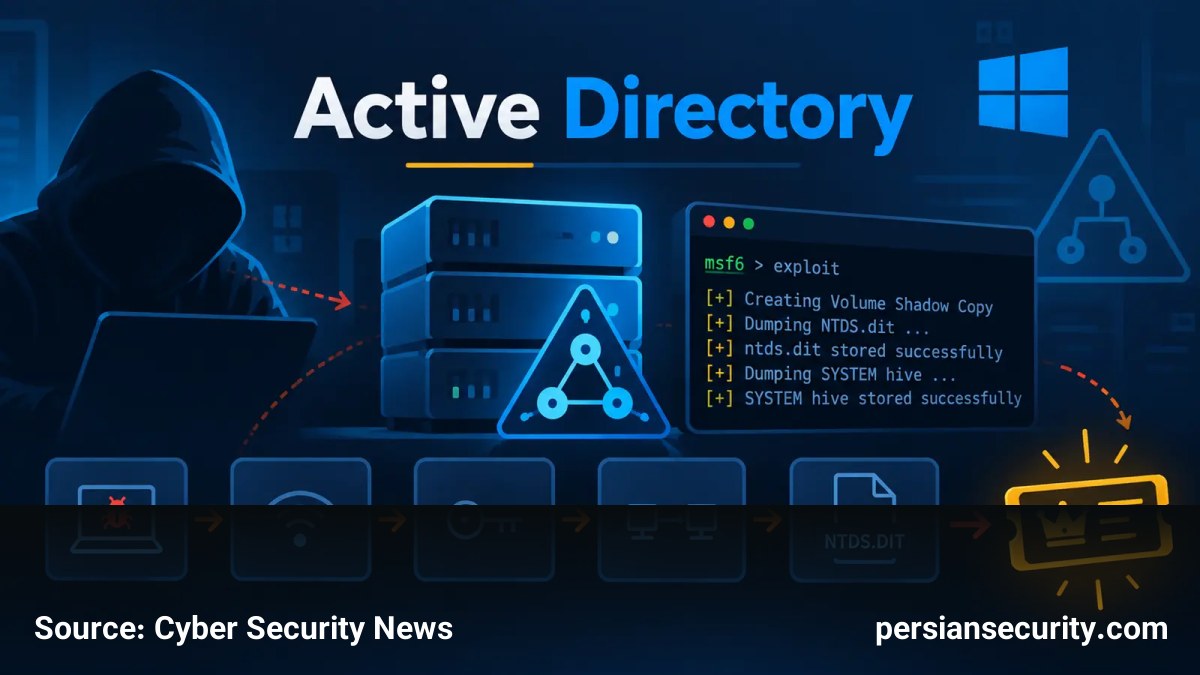
مهاجمانی که موفق به نفوذ اولیه در شبکههای مبتنی بر ویندوز میشوند، بهطور فزایندهای Domain Controller (DC) را به عنوان هدف نهایی خود انتخاب میکنند. سرقت پایگاه داده Active Directory میتواند منجر به افشای اطلاعات مربوط به رمز عبور تمامی حسابهای موجود در دامنه شود و یک نفوذ محلی ساده را به یک نقض امنیتی گسترده تبدیل کند.
زنجیره حمله و متدهای نفوذ
تحلیلگران امنیتی زنجیرهای از حملات را توصیف کردهاند که میتواند با روشهایی نظیر Spearphishing، اجرای ماکروهای مخرب در Office، فایلهای Shortcut یا نصبکنندههای دستکاری شده آغاز شود. در مراحل اولیه، یک برنامه کوچک در حافظه (In-memory) اجرا شده و با سرور مهاجم ارتباط برقرار میکند تا سطح دسترسی خود را ارتقا دهد (Privilege Escalation).
مراحل استخراج دادهها و دور زدن محدودیتها
پس از دستیابی به دسترسی سطح SYSTEM، مهاجمان سعی میکنند به پایگاه داده Active Directory دسترسی پیدا کنند. از آنجایی که این فایل در هنگام اجرای ویندوز قفل است، مهاجمان از سرویس Volume Shadow Copy Service (VSS) برای ایجاد یک کپی قابل خواندن از فایل NTDS.dit استفاده میکنند.
- استخراج هشها: با ترکیب فایل NTDS.dit و Registry Hive مربوطه، مهاجم میتواند هشهای NTLM، کلیدهای Kerberos و تاریخچه رمزهای عبور را بهصورت آفلاین استخراج کند.
- Pass-the-Hash: مهاجمان نیازی به شکستن (Crack) تمامی رمزها ندارند و میتوانند با استفاده از تکنیک Pass-the-Hash، بدون دانستن رمز اصلی، در شبکه جابهجا شوند.
خطر ایجاد Golden Ticket
جدیترین پیامد این حمله، دسترسی به Secret مربوط به حساب KRBTGT است. این کلید به مهاجم اجازه میدهد تا یک Golden Ticket جعل کند؛ یک بلیت ورود Kerberos که دسترسیهای بسیار گستردهای را در دامنه اعطا میکند. تا زمانی که کلیدهای مربوطه تغییر نکنند، این بلیتها مسیری پایدار برای بازگشت مهاجم به سیستمهای آسیبدیده فراهم میکنند.
راهکارهای دفاعی و شناسایی
تیمهای SOC باید به جای تکیه صرف بر Signatureهای ابزارهای شناخته شده، بر شناسایی رفتارهای مشکوک (Behavioral Analysis) تمرکز کنند. نشانههای کلیدی عبارتند از:
- ایجاد غیرمنتظره Shadow Copy در Domain Controller.
- دسترسیهای غیرعادی با سطح دسترسی بالا (Privileged Access).
- انتقال حجم زیادی از دادهها از طریق پروتکلهای SMB یا HTTPS به مقصدهای خارجی.
- الگوهای غیرعادی در درخواستهای DCSync.
برای کاهش ریسک، توصیه میشود دسترسی به سرویس VSS محدود شود، احراز هویت NTLM در صورت عدم نیاز حذف گردد و از گروه Protected Users برای حسابهای حساس استفاده شود. در صورت تایید نفوذ، چرخش کلیدهای KRBTGT (KRBTGT Key Rotation) یک گام حیاتی در بازسازی امنیت شبکه است.


