با افزایش الزامات GDPR در اتحادیه اروپا، گسترش کلاهبرداریهای مبتنی بر Deepfake در فرآیندهای احراز هویت و خستگی کاربران از مدیریت چندین رمز عبور، مفهوم هویت غیرمتمرکز (Decentralized Identity) از یک بحث تئوریک به یک ضرورت عملیاتی تبدیل شده است. در این تحلیل، ۱۰ مورد از پیشروترین ارائهدهندگان این حوزه بر اساس استانداردهای فنی، سوابق عملیاتی و آمادگی برای مقیاس سازمانی مورد ارزیابی قرار گرفتهاند.
بررسی پیشروترین پلتفرمها
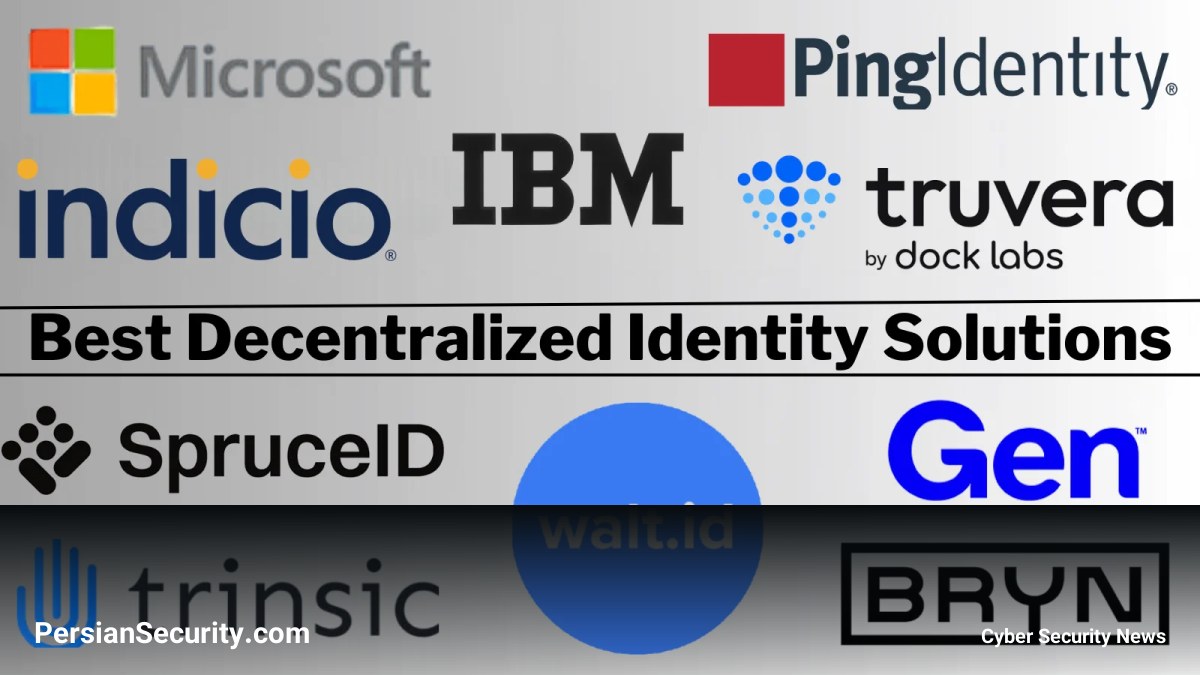
- Microsoft Entra Verified ID: در رتبه اول قرار دارد زیرا گواهینامههای قابل تایید (Verifiable Credentials) را در پلتفرمی ارائه میدهد که سازمانها از پیش از آن استفاده میکنند. این ابزار بهویژه در مقابله با حملات مهندسی اجتماعی علیه Helpdesk بسیار موثر است.
- Dock Labs: سریعترین مسیر برای صادرکنندگان گواهینامه است و با ارائه APIهای بهینه برای W3C VC/DID، فرآیند صدور مدارک دیجیتال را تسریع کرده است.
- Ping Identity: بهترین گزینه برای سازمانهایی است که قصد دارند گواهینامههای غیرمتمرکز را بدون ایجاد زیرساخت موازی، در جریانهای کاری IAM فعلی خود ادغام کنند.
- Indicio: تمرکز این شرکت بر شبکههای عملیاتی است و سوابق موفقی در پیادهسازی سیستمهای کنترل مرزی و سفر دارد.
- Spruce ID: پیشرو در مهندسی استانداردهای باز (Open Standards) و توسعه ابزارهای رمزنگاری برای بخشهای دولتی است.
- walt.id: یک زیرساخت جامع و Open-source را فراهم میکند که از استانداردهای OID4VCI و OID4VP پشتیبانی کرده و امکان Self-hosting را برای سازمانها فراهم میسازد.
متدولوژی امتیازدهی
امتیازات تخصصی بر اساس معیارهای زیر محاسبه شدهاند:
– شواهد عملیاتی (۳۰٪): پیادهسازیهای واقعی در محیط Production.
– عمق استانداردهای فنی (۲۵٪): انطباق با W3C VC/DID و OpenID4VC.
– آمادگی سازمانی (۲۰٪): قابلیت مقیاسپذیری و بستهبندی محصول برای Enterprise.
– اکوسیستم (۱۵٪) و پایداری شرکت (۱۰٪).
راهنمای استراتژیک برای مدیران امنیت (CISO)
برای پیادهسازی موفق هویت غیرمتمرکز، توصیه میشود به جای تمرکز بر ایدئولوژیهای تکنولوژیک، بر روی موردهای کاربردی (Use Cases) متمرکز شوید. سه نقطه ورود اصلی عبارتند از:
- احراز هویت در Helpdesk برای جلوگیری از Account Takeover (ATO).
- کاهش کلاهبرداری در فرآیند Onboarding کاربران جدید.
- انطباق با قوانین دیجیتال اتحادیه اروپا.
اتصال گواهینامههای غیرمتمرکز به معماری Zero Trust باعث حذف بردارهای حمله در مراحل بازیابی حساب و احراز هویت میشود.