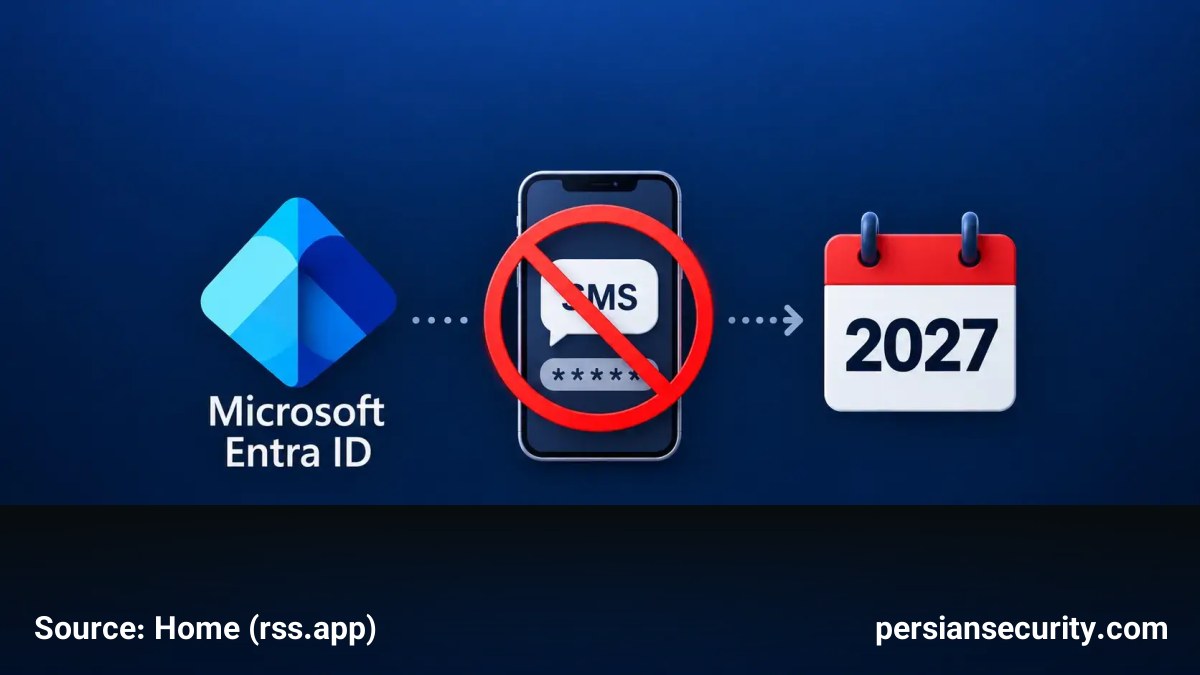
شرکت مایکروسافت اعلام کرده است که از تاریخ ۱ فوریه ۲۰۲۷، استفاده از پیامک (SMS) به عنوان متد اصلی احراز هویت (Primary Sign-in Method) برای کاربران در محیطهای Microsoft Entra ID متوقف خواهد شد. این تصمیم در راستای تسریع انتقال سازمانها به سمت روشهای احراز هویت مقاوم در برابر فیشینگ (Phishing-resistant authentication) اتخاذ شده است.
جزئیات تغییرات و زمانبندی
این تغییر بهطور مستقیم کاربرانی را تحت تأثیر قرار میدهد که در حال حاضر از شماره تلفن ثبت شده و کدهای یکبار مصرف SMS به عنوان اعتبارنامه اولیه خود (Passwordless flow) استفاده میکنند. پس از تاریخ مقرر، Entra ID دیگر شماره تلفن و کد SMS را به عنوان فاکتور اول ورود نمیپذیرد و پیکربندیهای فعلی از کار خواهند افتاد.
- ۱ سپتامبر ۲۰۲۶: فعالسازی خودکار Passkeys برای کاربرانی که از SMS یا Voice استفاده میکنند و نمایش اعلان ثبتنام در هنگام احراز هویت.
- ۱ فوریه ۲۰۲۷: توقف کامل ارسال SMS و Voice برای اکثر کاربران.
- ۱ جولای ۲۰۲۷: مهلت نهایی برای مدیران جهانی (Global Administrators) و کاربران خارجی جهت انتقال به متدهای جدید.
دلایل امنیتی و جایگزینهای پیشنهادی
مایکروسافت این اقدام را یک ارتقای امنیتی ضروری میداند؛ چرا که کدهای SMS در برابر حملاتی نظیر SIM Swapping، مهندسی اجتماعی (Social Engineering)، کیتهای فیشینگ و حملات Interception یا Redirection آسیبپذیر هستند.
به عنوان جایگزین، مایکروسافت استفاده از موارد زیر را توصیه میکند که بر پایه رمزنگاری کلید عمومی (Public-key cryptography) هستند و به دستگاه یا مدیریت اعتبارنامه خاصی متصل میشوند:
- Passkeys
- Windows Hello for Business
- FIDO2 Security Keys
توصیههای عملیاتی برای مدیران SOC و امنیت
با توجه به اینکه این تغییر میتواند منجر به مسدود شدن دسترسی کاربران و افزایش درخواستهای Help Desk شود، توصیه میشود مدیران امنیت این فرآیند را به عنوان یک پروژه مهاجرت هویت (Identity Migration) مدیریت کنند:
- شناسایی کاربران: استفاده از متدهای مبتنی بر PowerShell برای شناسایی تمامی حسابهایی که از SMS یا Voice برای ورود یا MFA استفاده میکنند.
- تست و پیادهسازی: فعالسازی متدهای مقاوم در برابر فیشینگ و تست Passkeys پیش از تاریخ قطع سرویس.
- راهکارهای جایگزین برای خط مقدم: برای سازمانهایی که از دستگاههای مشترک (Shared-device) در خط مقدم عملیات استفاده میکنند، استفاده از QR code authentication پیشنهاد میشود.
سازمانهایی که به دلیل الزامات قانونی یا فنی همچنان به احراز هویت تلکامی نیاز دارند، میتوانند از طریق Microsoft Security Store با ارائهدهندگان مدیریتشده توسط مشتری (Customer-managed provider) قرارداد ببندند تا از مسدود شدن دسترسی کاربران جلوگیری کنند.