مدیریت حاکمیت هویت و دسترسی یا Identity Governance & Administration (IGA) در واقع پاسخ به این پرسش حیاتی بازرسان امنیتی است: «چه کسی باید به چه دسترسیهایی داشته باشد و چگونه میتوان این موضوع را اثبات کرد؟» استفاده از فایلهای Spreadsheet برای بررسی دسترسیها، یکی از اصلیترین دلایل بروز یافتههای منفی در ممیزیها و وقوع نشت دادهها توسط کاربران داخلی است.
نقش IGA در چرخه حیات دسترسی
سیستمهای IGA فرآیند تخصیص دسترسیها (Entitlement Lifecycle) را خودکار میکنند. این فرآیند شامل موارد زیر است:
- مدیریت ورود، تغییر وضعیت و خروج کارکنان (Joiner-Mover-Leaver Provisioning)
- تاییدیه دسترسیها (Access Certifications)
- اجرای سیاستهای تفکیک وظایف (Separation-of-Duties – SoD)
- ایجاد ردپای مستمر برای تطبیق با استانداردهای SOX، ISO و چارچوبهای امنیت سازمانی
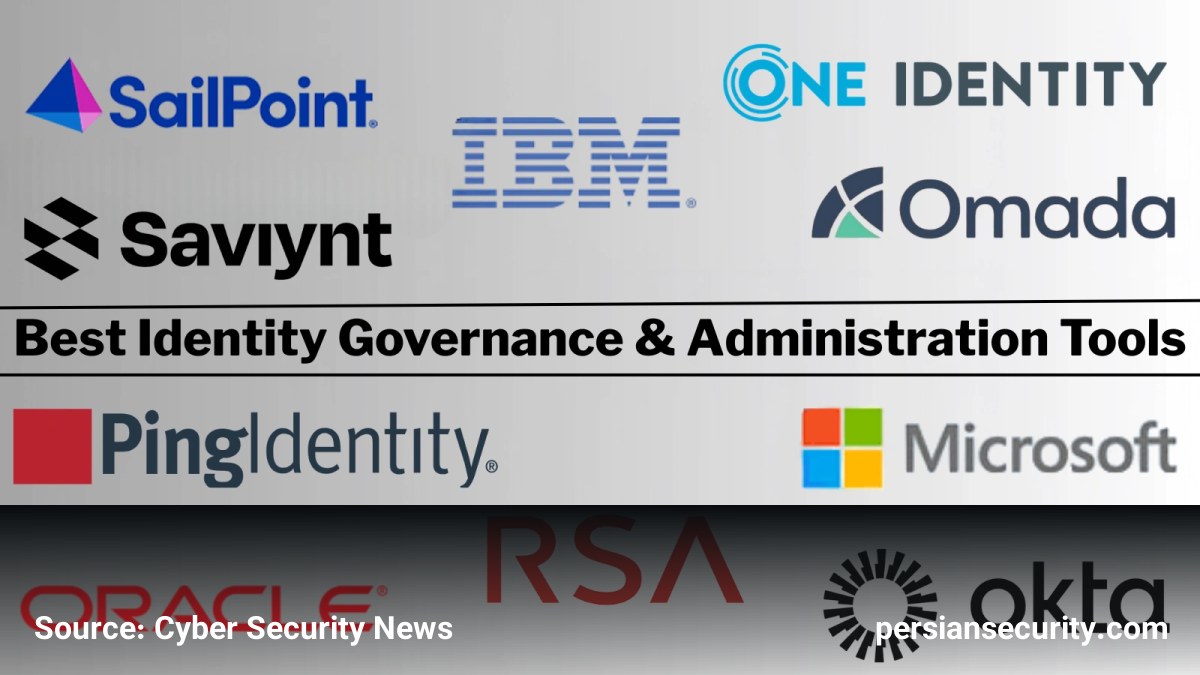
بررسی پیشروترین ابزارهای بازار در سال ۲۰۲۶
1. SailPoint
به عنوان معیار (Benchmark) صنعت IGA شناخته میشود. این ابزار با بهرهگیری از هوش مصنوعی، توصیههای دسترسی و شناسایی موارد غیرعادی (Outlier Detection) را ارائه میدهد تا فرآیند تایید دسترسیها از یک روال اداری ساده به یک تصمیمگیری مبتنی بر ریسک تبدیل شود. مناسب برای سازمانهای بزرگ با نیازهای شدید در حوزه Compliance.
2. Saviynt
یک پلتفرم Cloud-native که حاکمیت هویت (IGA) را با مدیریت دسترسیهای زیرساخت ابری (CIEM) و GRC اپلیکیشنها ادغام کرده است. این ابزار بهویژه در محیطهای مبتنی بر SAP و چند-ابری (Multi-cloud) بسیار قدرتمند است.
3. Microsoft Entra ID Governance
بهترین گزینه برای سازمانهایی که اکوسیستم M365 دارند. این راهکار با ادغام PIM و مدیریت بستههای دسترسی، هزینههای پیادهسازی را به شدت کاهش میدهد، هرچند در بخش SoD عمیقتر از متخصصانی مانند SailPoint نیست.
4. One Identity
متخصص در محیطهای متکی بر Active Directory و SAP. این ابزار برای سازمانهایی که در حال مدرنسازی تدریجی زیرساختهای On-premises هستند و کنترل دقیقی بر چرخه حیات هویت نیاز دارند، ایدهآل است.
5. Omada
قهرمان سازمانهای متوسط تا بزرگ که به دنبال پیادهسازی سریع هستند. Omada با استفاده از چارچوبهای آماده (IdentityPROCESS+)، زمان رسیدن به ارزش (Time-to-Value) را به شدت کاهش میدهد.
سایر راهکارهای مورد توجه
- Okta Identity Governance: مناسب برای کسبوکارهای SaaS-centric که به دنبال حاکمیت عملیاتی سریع هستند.
- Oracle Access Governance: بهینهترین گزینه برای محیطهای متمرکز بر Oracle و OCI.
- IBM Verify Governance: مناسب برای سازمانهایی که از اکوسیستم خدمات IBM استفاده میکنند.
- RSA & Ping Identity: تمرکز بر پایداری در مقیاس بزرگ و ارکستراسیون هویت (Identity Orchestration).
تغییر پارادایم: نقش هوش مصنوعی در IGA
در سال ۲۰۲۶، AI دیگر یک ویژگی جانبی نیست، بلکه تمایز اصلی ابزارهاست. «خستگی از تاییدیه» (Certification Fatigue) باعث میشد مدیران تمام دسترسیها را بدون بررسی تایید کنند (Rubber-stamping). موتورهای توصیه AI با تحلیل گروههای مشابه (Peer-group) و شناسایی دسترسیهای غیرمعمول، این ریسک را کاهش داده و امنیت را ارتقا میبخشند.