تهدیدات پیشرفته (APT)
تحلیل کمپین PolinRider: استفاده از تراکنشهای اتریوم برای مدیریت C2 در حملات زنجیره تأمین
کمپین PolinRider با آلوده کردن بستههای PHP، از تراکنشهای اتریوم برای بهروزرسانی داینامیک آدرس C2 استفاده میکند تا اطلاعات حساس…
تازهترین اخبار حملات سایبری، بازیگران تهدید و کمپینهای فعال.
کمپین PolinRider با آلوده کردن بستههای PHP، از تراکنشهای اتریوم برای بهروزرسانی داینامیک آدرس C2 استفاده میکند تا اطلاعات حساس…
بدافزار جدید ChainScript با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را مدیریت کرده و از طریق متدهای…
بدافزار Remus با هدف قرار دادن توکنهای API هوش مصنوعی و استفاده از قراردادهای هوشمند اتریوم برای مخفیسازی C2، تهدیدی…
تروجان RatHat با ترکیب هوش مصنوعی و سوءاستفاده از ADB و Accessibility Service، قادر است رمزهای PIN اندروید را از…
گروه APT کره شمالی (Jade Sleet) با استفاده از مهندسی اجتماعی و بکدورهای Rust-based در محیطهای Terraform، به زیرساختهای یک…
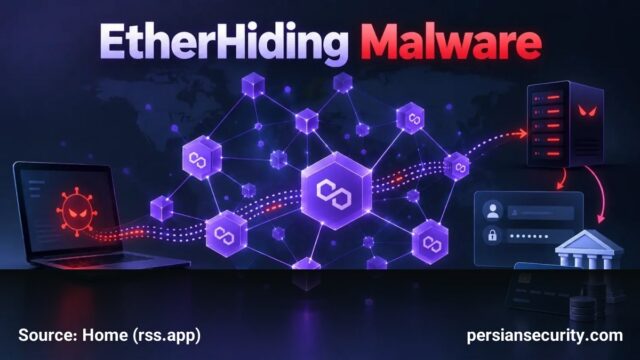
بدافزار EtherHiding با استفاده از قراردادهای هوشمند در بلاکچین Polygon، زیرساخت C2 خود را بهصورت پویا مدیریت کرده و از…
سرویسهای اطلاعاتی چین با تغییر استراتژی، از باندهای جنایی و شبکههای مالی غیرقانونی برای نفوذ در ارتش و پلیس تایوان…
دولت جدید مجارستان در راستای مقابله با نفوذ روسیه و تغییر رویکردهای امنیتی، اقدام به بازسازی گسترده و پاکسازی ردههای…
پنتاگون به دلیل Maintaining ties با روسیه، یکی از پیمانکاران کلیدی CIA در زمینه تأمین تجهیزات را مسدود کرد. این…
مهاجمان با استفاده از بدافزار Shai Hulud در یک حمله زنجیره تأمین، توکنهای GitHub یک توسعهدهنده را سرقته کرده و…