تهدیدات پیشرفته (APT)
سوءاستفاده از Group Policy در حملات باجافزاری: تحلیل تکنیک PAYLOAD در Active Directory
تحلیل حمله باجافزار PAYLOAD که از طریق سوءاستفاده از Group Policy در Active Directory، بدون نیاز به رمزنگاری فایلها، باعث…
تازهترین اخبار حملات سایبری، بازیگران تهدید و کمپینهای فعال.
تحلیل حمله باجافزار PAYLOAD که از طریق سوءاستفاده از Group Policy در Active Directory، بدون نیاز به رمزنگاری فایلها، باعث…
مهاجمان با استفاده از ایمیلهای هک شده دولتی و متدهای پیشرفته Smishing، کاربران Revolut را هدف قرار دادهاند تا از…
نشت ۴۹۰ میلیون رکورد متادیتا از سرویس Gyazo منجر به افشای اطلاعات حساس از جمله کلیدهای API و دادههای مکانی…
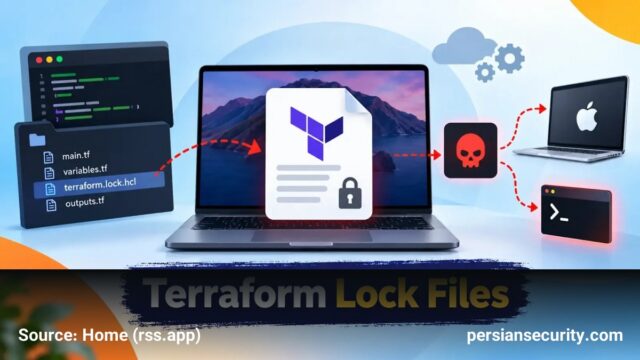
گروه TraderTraitor با استفاده از فایلهای Lock در Terraform و مهندسی اجتماعی، بدافزارهای FLATROOF و ROOFDECK را روی سیستمهای macOS…
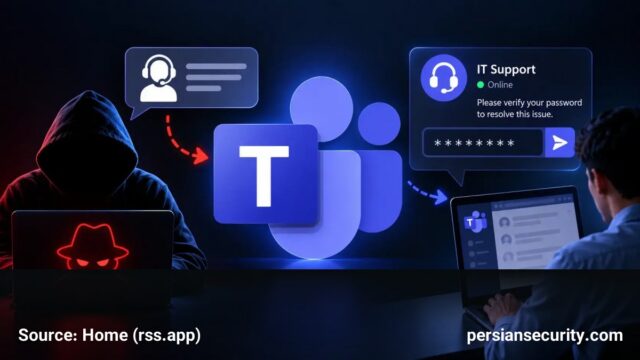
مهاجمان با جعل هویت پشتیبانی IT در Microsoft Teams و استفاده از بدافزارهایی مانند SynkLoader، اقدام به سرقت رمزهای عبور…
تحلیل گواهنامههای VPN Hangro نشاندهنده یک محیط مدیریتی مشترک بین کره شمالی و روسیه است که منجر به افشای آدرسهای…
مهاجمان با استفاده از قراردادهای هوشمند شبکه Polygon، زیرساخت C2 خود را برای سرقت اطلاعات بانکی و 2FA پنهان کردهاند.…
حمله به سرورهای Gyazo منجر به سرقت ۲۳.۶ میلیون رکورد کاربری و متادیتای ۴۹۰ میلیون تصویر شد. این نفوذ از…
تحلیل بدافزار GraphWorm نشان میدهد که مهاجمان APT میتوانند با قابلیت Rotate کردن هویتهای OAuth، اثرات ابطال توکنها را خنثی…
گزارش هفتگی InfoStealers نشاندهنده آلودگی بیش از ۲۰ هزار دستگاه و سرقت اطلاعات از دامنههای کلیدی مانند گوگل و مایکروسافت…