
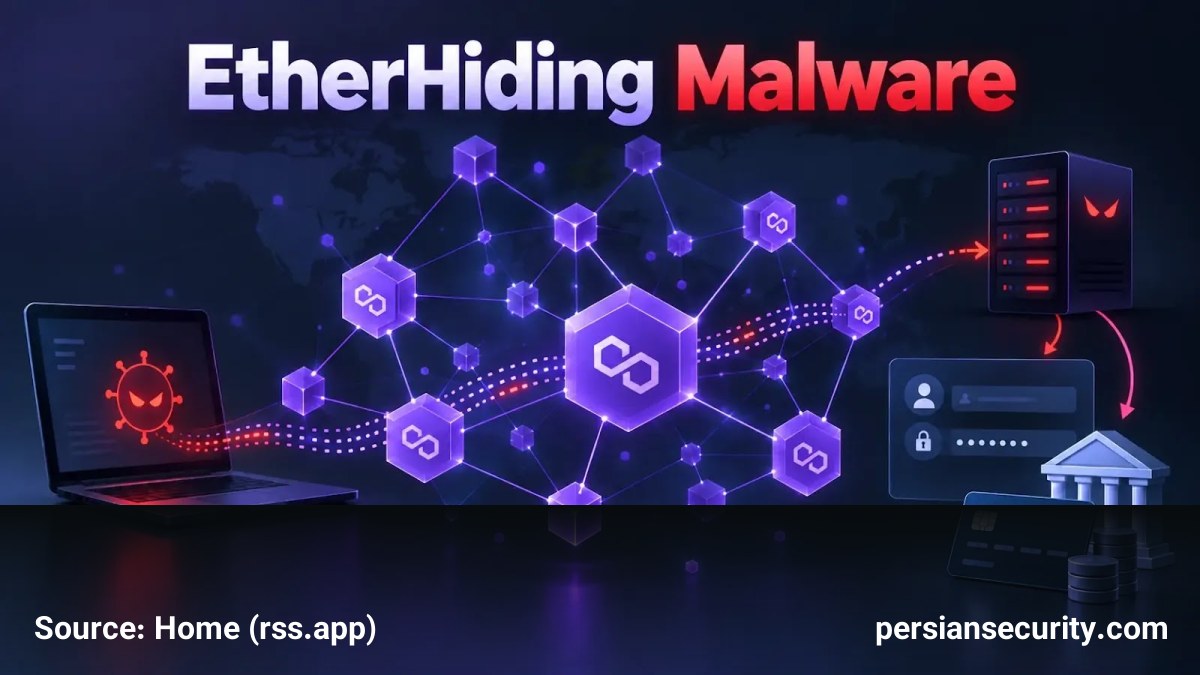
کمپین جدیدی تحت عنوان EtherHiding شناسایی شده است که در آن مهاجمان از شبکه بلاکچین Polygon به عنوان یک مکانیسم مقاوم برای مدیریت و کنترل (Command-and-Control یا C2) استفاده میکنند. این روش به اپراتورها اجازه میدهد تا زیرساختهای مخرب خود را بدون نیاز به تغییر در Payload مستقر شده روی سیستم قربانی، بهطور پویا تغییر دهند.
مکانیزم عملکرد و تکنیک EtherHiding
در این متد، آدرس C2 به صورت متن ساده (Plaintext) در کد بدافزار ذخیره نشده است. در عوض، Implant از طریق نقاط اتصال RPC عمومی، یک Smart Contract سختافزاری (Hardcoded) در شبکه Polygon را کوئری کرده و دامنه C2 را در زمان اجرا (Runtime) رمزگشایی میکند. این رویکرد، بلاکچین را به یک دفترچه تلفن پویا و تحت کنترل مهاجم تبدیل میکند که بهروزرسانی آن بسیار ارزان و سریع است.
سیر حمله و بردار نفوذ
- مرحله اولیه: حمله از طریق وبسایتهای تجاری آلوده آغاز میشود. کاربران با مشاهده یک Overlay جعلی (مانند FakeCaptcha یا ClickFix) ترغیب میشوند تا دستوراتی را در Windows+R اجرا کنند.
- تثبیت در سیستم: این دستور یک Scheduled Task به نام “Enter” ایجاد میکند که هر ۶۰ ثانیه یک Downloader مبتنی بر PowerShell را اجرا میکند تا زمان موفقیت در دریافت Payload.
- پایداری (Persistence): پس از اجرا، اسکریپتهای PowerShell در پوشه Temp ذخیره شده و از طریق کلید رجیستری
PersonalizedUpdatesدر مسیرHKCUSoftwareMicrosoftWindowsCurrentVersionRun، پایداری خود را پس از ریبوت سیستم تضمین میکنند.
تحلیل فنی بدافزار و اهداف مالی
این بدافزار از یک رمزنگاری سفارشی XOR برای ترافیک شبکه استفاده کرده و دادههای Beacon را در Header مربوط به HTTP Authorization قرار میدهد تا شناسایی نشود. همچنین با استفاده از MachineGuid، Hostname و Username، یک شناسه منحصربهفرد برای هر قربانی ایجاد میکند و قابلیت اجرای دستورات PowerShell از راه دور (RCE) را از طریق Invoke-Expression فراهم میآورد.
هدف نهایی این کمپین از یک Backdoor عمومی به یک Trojan بانکی تکامل یافته است. مهاجمان یک افزونه مرورگر (Browser Extension) جعلی را توزیع میکنند که قادر است اطلاعات حساس، رمزهای عبور و کدهای تایید دو مرحلهای (2FA) را بهصورت Real-time از سرویسهای بانکی و صرافیهای ارز دیجیتال سرقت کند.
راهکارهای دفاعی و شناسایی
مدیران SOC و مهندسین امنیت باید موارد زیر را در سیستمهای خود رصد کنند:
- اتصالات خروجی غیرمنتظره به سرویسهای Polygon RPC در سیستمهایی که کاربرد بلاکچینی ندارند.
- ایجاد Scheduled Task با نام “Enter” و فعالیتهای مشکوک PowerShell در دایرکتوری Temp.
- تغییرات در کلید رجیستری
PersonalizedUpdates. - نصب افزونههای مرورگر مشکوک و ثبت Native Messaging hostهای جدید در Chrome.


