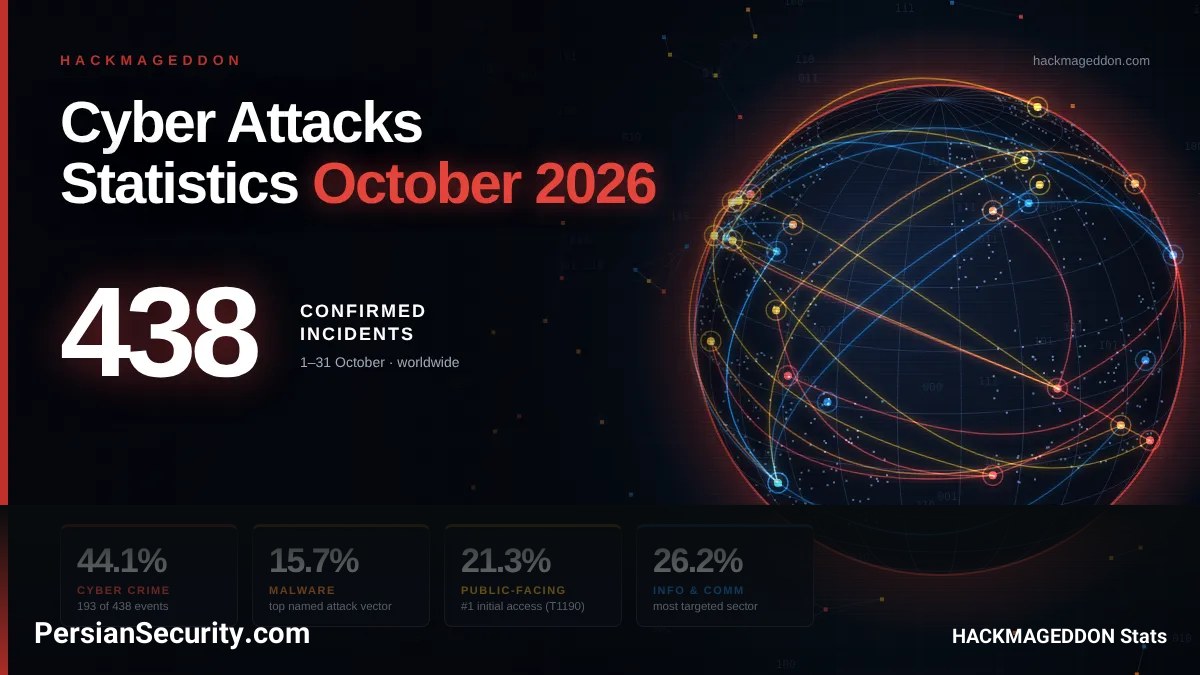
گزارش آماری حملات سایبری در بازه زمانی ۱ تا ۳۱ اکتبر ۲۰۲۶، روندهای مهمی را در حوزه تهدیدات دیجیتال نشان میدهد. از میان ۴۳۸ حادثه ثبت شده، ۱۹۳ مورد با هدف کسب سود مالی (Profit) انجام شدهاند که نشاندهنده غالب بودن انگیزههای اقتصادی در میان عاملهای تهدید است. همچنین، ۲۱۲ مورد از حوادث (تقریباً نیمی از کل موارد) فاقد انگیزه مشخص بودهاند.
روند بدافزارها و اکسپلویتها
در این بازه زمانی، ۷۱ کمپین بدافزار (Malware) ثبت شده است که از تعداد اکسپلویتهای مربوط به آسیبپذیریها (Vulnerability Exploitation) با ۶۳ مورد، پیشی گرفته است.
بررسی بردارهای حمله (Attack Vectors)
- اپلیکیشنهای متصل به اینترنت: ۹۸ مورد از نشت دادهها (Breaches) از طریق بهرهبرداری از اپلیکیشنهای عمومی و متصل به اینترنت (Public-facing applications – T1190) آغاز شده است.
- سوءاستفاده از روابط مورد اعتماد: ۴۵ مورد از حملات از طریق سوءاستفاده از روابط مورد اعتماد با اشخاص ثالث (Trusted Relationship – T1199) انجام شده که دومین روش اصلی ورود مهاجمان بوده است.
بیشترین بخشهای هدف قرار گرفته
بخش اطلاعات و ارتباطات (Information & Communication) با ۱۳۲ مورد، بیشترین میزان هدف قرار گرفتن را داشته و دو برابر بخش مالی و بیمه (Finance & Insurance) با ۶۴ مورد بوده است.
توصیههای امنیتی
آمارها نشان میدهد که بیش از یک پنجم حملات از طریق اپلیکیشنهای در معرض قرارگیری در اینترنت آغاز شده است. بنابراین، اولویتهای دفاعی باید بر وصلهگذاری (Patching)، افزایش دید در سطح حمله (Attack-surface visibility) و مدیریت بهینه دسترسی تامینکنندگان (Vendor-access hygiene) متمرکز باشد.