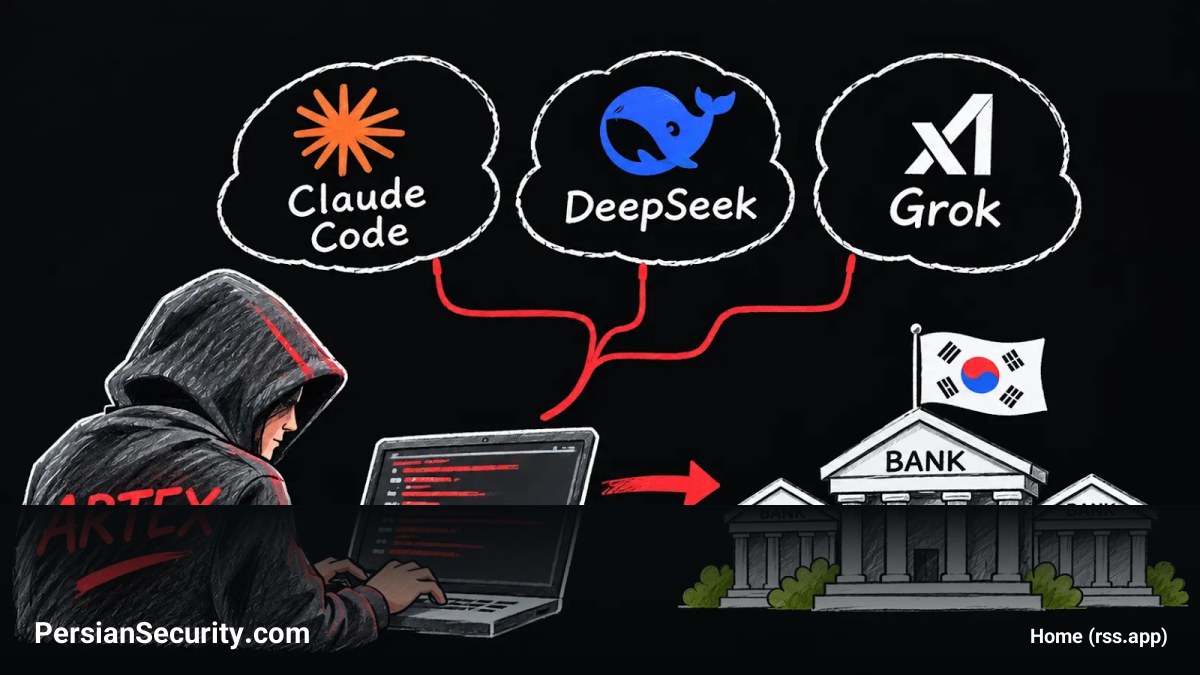
یک عامل تهدید (threat actor) با انگیزههای مالی، از ابزارهای هوش مصنوعی مانند Claude Code و چندین مدل زبانی بزرگ (LLM) در کارزاری علیه سازمانهای مالی کره جنوبی استفاده کرده است. افشای دایرکتوریهای مهاجم، تاریخچه نشستها (session histories)، پیکربندیها و اسکریپتهای عملیاتی را نشان میدهد که نشان میدهد چگونه ابزارهای هوش مصنوعی از نفوذهایی که منجر به سرقت دادهها شده است، پشتیبانی کردهاند.
تحقیقات و انتساب حملات
تحقیقات CrowdStrike با اطمینان متوسط ارزیابی کرده است که این اپراتور احتمالاً به زبان چینی صحبت میکند و انگیزههای مالی دارد. اگرچه این فعالیتها هنوز به یک گروه تهدید مشخص انتساب داده نشده است، اما سیستمهای آسیبدیده شامل سرویسهای استعلام وام و پلتفرمهای پشتیبانی کار موبایل کارکنان بوده است.
بهرهگیری از هوش مصنوعی به عنوان هسته عملیاتی
یافتههای فنی نشان میدهد که مهاجمان از Claude Code به عنوان یک چارچوب عامل (agent harness) استفاده کردهاند. نکته بسیار مهم این است که برخلاف تصور، مدلهای Anthropic مستقیماً قدرتبخش این فعالیتها نبودهاند؛ بلکه از مدلهای دیگری مانند DeepSeek v4.1-flash، GLM-5.3 و Grok 4.6 از طریق یک پروکسی API (xcai.pro) استفاده شده است.
مهاجمان از “مهارتهای سفارشی” (custom skills) برای انجام وظایف زیر استفاده کردهاند:
- شناسایی (reconnaissance) و بررسی کد منبع (source auditing)
- کشف APIهای جاوااسکریپت و تست احراز هویت (authentication testing)
- دور زدن فایروال (firewall bypass)
- عملیاتهای مربوط به منطق پرداخت و مدیریت گوشیهای ابری اندروید
زیرساخت و تکنیکها
مهاجمان از اسکریپتهایی برای حفظ تونلهای SSH معکوس (reverse SSH tunnels) و همگامسازی فایلهای حافظه بین سیستمها استفاده کردهاند. همچنین، یک ساختار آماده برای بهرهبرداری از آسیبپذیریهای JNDI/LDAP نیز در زیرساختهای آنها کشف شده است که نشاندهنده آمادگی برای اجرای حملات پیچیده و ارسال نتایج از طریق DNS callbacks است.
توصیههای امنیتی برای مدیران SOC
مدافعان و تیمهای پاسخ به حوادث باید اقدامات زیر را در اولویت قرار دهند:
- بازنگری دقیق در دسترسیهای اپلیکیشنهای جانبی (peripheral applications)
- اجبار به استفاده از احراز هویت سمت سرور (server-side authorization)
- بررسی اتصالات خروجی (outbound connections) غیرقابل توضیح به سرویسهای پروکسی و فروشندگان مدلهای هوش مصنوعی