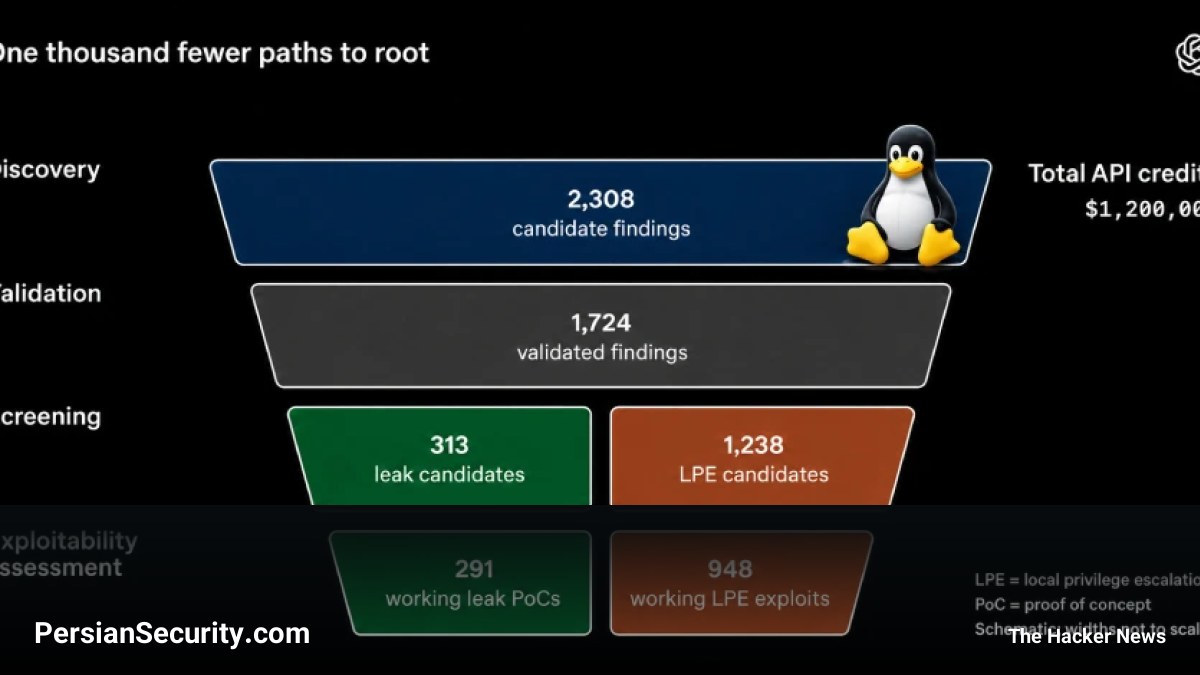
شرکت OpenAI از یک خط لوله (Pipeline) جدید رونمایی کرد که با بهرهگیری از یک مدل هوش مصنوعی تخصصی در حوزه سایبری، موفق شد ۹۴۸ آسیبپذیری ارتقای سطح دسترسی محلی (Local Privilege Escalation – LPE) در هسته لینوکس را شناسایی و برای آنها اکسپلویت (Exploit) تولید کند.
در این آزمایش که تنها در ۳۰ ساعت انجام شد، این سیستم توانست ۲,۳۰۸ مورد مشکوک در هسته (Kernel) لینوکس را تحلیل کرده و ۱,۷۲۴ آسیبپذیری را بهصورت پویا بازتولید کند. نکته قابل توجه این است که این فرآیند از حداقل ۱۰ تکنیک جدید و پیشرفته در اکسپلویتهای لینوکس استفاده کرده است که پیش از این شناخته نشده بودند.
هزینه بالا و سرعت خیرهکننده
اجرای این فرآیند با هزینه حدود ۱.۲ میلیون دلار در بخش API انجام شده است. این تحقیق نشان میدهد که هوش مصنوعی نه تنها سرعت کشف آسیبپذیریها را افزایش میدهد، بلکه میتواند فرآیند تولید PoC (اثبات مفهوم) را نیز بهشدت تسریع کند. این دستاورد نشاندهنده گذار از مدلهای ساده به سمت خط لولههای عاملمحور (Agentic Pipelines) در امنیت سایبری است.
شمشیر دو لبه: تسریع در حمله و دفاع
این پیشرفت نشاندهنده تغییر پارادایم در امنیت سایبری است. از یک سو، هوش مصنوعی میتواند به مدافعان کمک کند تا با تولید خودکار پچها (Automated Patching)، فاصله زمانی بین کشف یک آسیبپذیری زیرو دِی (Zero-day) و رفع آن را کاهش دهند. از سوی دیگر، عاملان تهدید (Threat Actors) میتوانند از همین ابزارها برای شناسایی و تسلیح (Weaponization) آسیبپذیریهای جدید با کمترین تلاش و هزینه استفاده کنند.
گزارشهای اخیر نشان میدهند که تعداد آسیبپذیریهای افشا شده بهطور چشمگیری در حال افزایش است. مرکز امنیت سایبری ملی بریتانیا (NCSC) هشدار داده است که با ظهور ابزارهای سایبری مبتنی بر هوش مصنوعی، پنجره زمانی موجود برای مقابله با آسیبپذیریها بهشدت در حال کوچک شدن است. سازمانها باید فرآیندهای تست و پچ کردن خود را با این سرعت جدید تطبیق دهند، زیرا در آینده نزدیک، داشتن یک حساب کاربری با سطح دسترسی پایین در یک سیستم بهروزرسانی نشده، برای یک عامل تهدید با منابع کافی، عملاً معادل دسترسی روت (Root access) خواهد بود.