
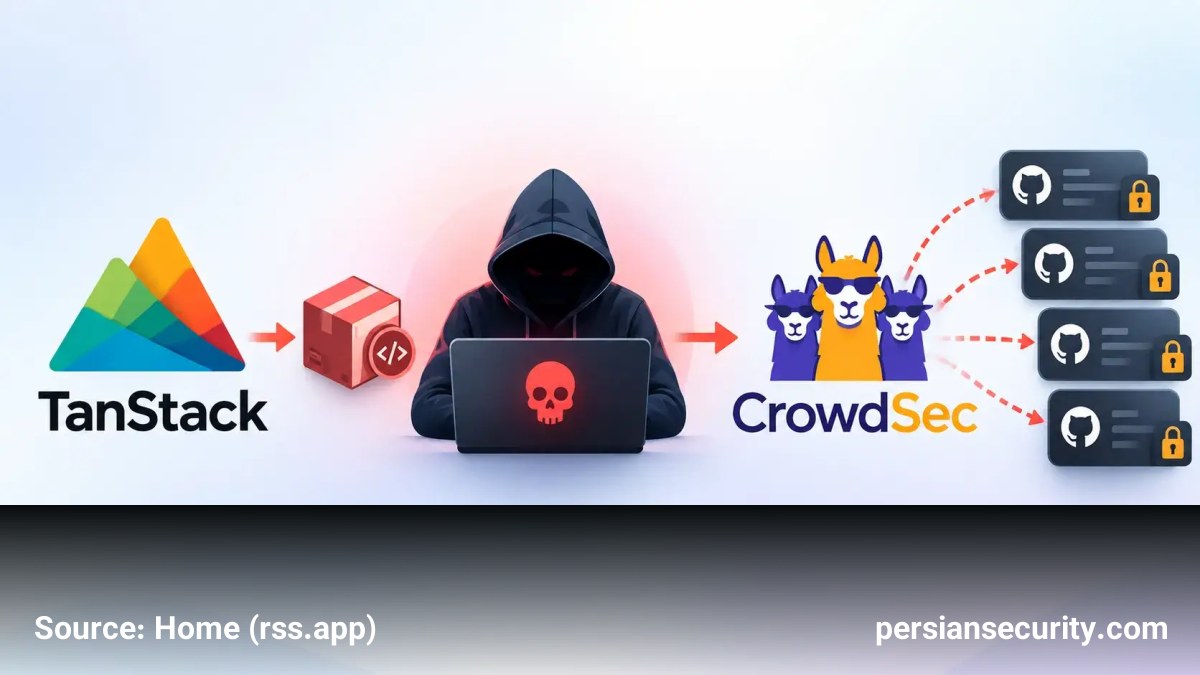
گزارشهای اخیر حاکی از آن است که مهاجمان مرتبط با حمله زنجیره تأمین (Supply Chain Attack) در اکوسیستم npm TanStack، موفق شدند با استفاده از یک توکن OAuth سرقتی، حدود ۱۷۰ مخزن (Repository) خصوصی شرکت CrowdSec را کلون کرده و به سورسکدها دسترسی پیدا کنند.
جزئیات نفوذ و مکانیسم حمله
بر اساس تحلیلهای CrowdSec، گروه TeamPCP (معروف به UNC6780) در تاریخ ۱۱ می، اکوسیستم npm TanStack را هدف قرار داده و ۴۲ پکیج را با بدافزار Shai Hulud آلوده کردند. این بدافزار بهطور خاص برای شکار اعتبارنامهها (Credentials) و توکنهای احراقی توسعهدهندگان طراحی شده بود.
مهاجمان با بهرهبرداری از یک توکن GitHub OAuth متعلق به یکی از کارکنان سابق شرکت که حساب وی به دلیل فرآیندهای انتقال کاری همچنان در سازمان فعال بود، توانستند در بازه زمانی کوتاهی در ۲۲ می، تعداد زیادی از مخازن عمومی و خصوصی را استخراج کنند.
تاثیرات و دادههای افشا شده
- سورسکد: کدهای مربوط به کنسول SaaS، اسکریپتهای Data Science، ابزارهای اتوماسیون و الگوریتم Consensus شرکت لو رفت.
- اعتبارنامهها: یک توکن AWS SNS با دسترسی محدود شناسایی شد که مهاجمان تلاش کردند از آن برای دسترسی به محیطهای توسعه استفاده کنند، اما به دلیل محدودیتهای Role-based، نفوذ گستردهتر (Lateral Movement) امکانپذیر نبود.
- اطلاعات حساس: آدرس ایمیل ۸۳ کاربر و اطلاعات ۵۱ سرمایهگذار احتمالی سال ۲۰۲۰ در آرشیو لو رفته موجود بود.
ارزیابی ریسک و اقدامات اصلاحی
شرکت CrowdSec تأکید کرده است که زیرساختهای عملیاتی (Production)، پایگاههای داده مشتریان و خطوط لوله CI/CD مورد دسترسی یا تغییر قرار نگرفتهاند. با این حال، افشای سورسکد میتواند به مهاجمان در شناسایی سریعتر نقاط ضعف سیستمی کمک کند.
در پاسخ به این حادثه، شرکت اقدامات زیر را انجام داد:
- چرخش کلیه اعتبارنامهها (Credential Rotation) و ابطال توکنهای فعال.
- بررسیهای فارنزیک (Forensic Review) برای اطمینان از عدم وجود Commitهای مخرب.
- اطلاعرسانی به افراد آسیبدیده و مقامات مربوطه.
نتیجهگیری فنی
این حادثه نشان میدهد که چگونه یک آسیبپذیری در وابستگیهای توسعهدهنده (Developer Dependency) میتواند فراتر از یک سیستم تککاربره عمل کرده و منجر به دسترسی به داراییهای استراتژیک سازمان شود. تقویت کنترلهای خروج کارکنان (Offboarding)، کاهش مدت اعتبار توکنها و نظارت مستمر بر پکیجهای مورد استفاده، برای جلوگیری از تکرار چنین حوادثی حیاتی است.


