
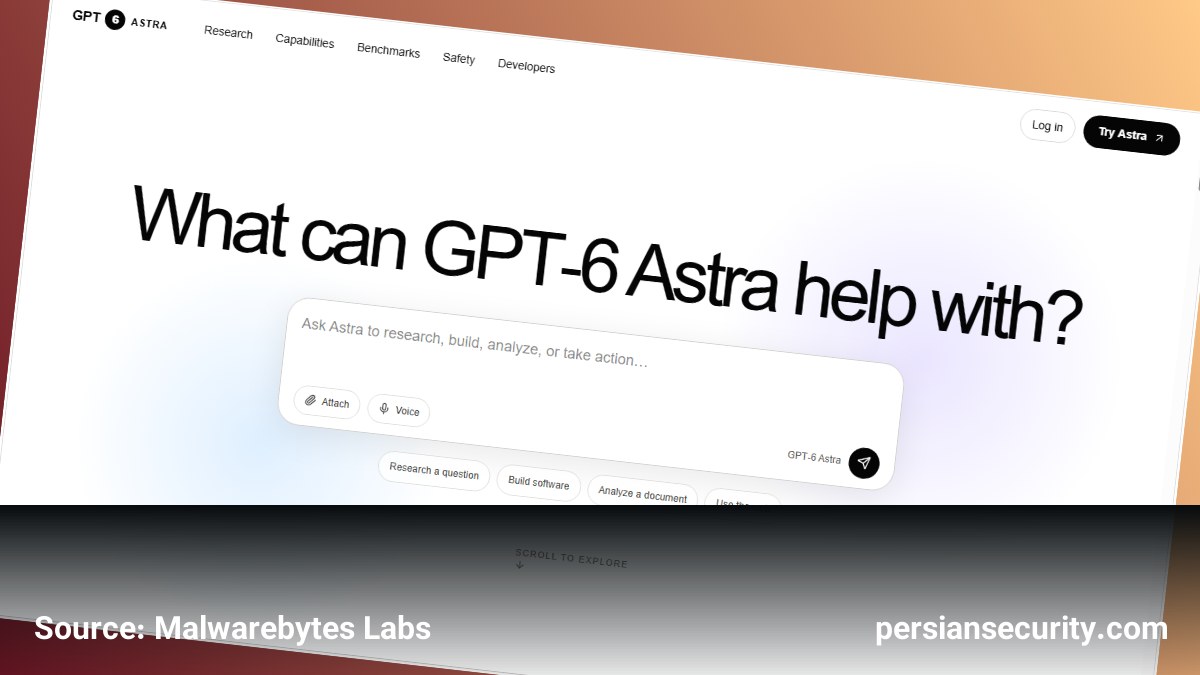
تحلیلهای اخیر نشاندهنده شناسایی بیش از ۱۰۰ وبسایت اشتراکی است که از یک Toolkit مشابه برای کلاهبرداری از کاربران استفاده میکنند. این سایتها با جعل هویت محصولات شناخته شده مانند GPT-6 Astra، DaVinci Resolve، PixAI و OpenCut، یا معرفی برندهای ناشناخته، کاربران را به خرید اشتراکهای گرانقیمت (تا سقف ۲۰۰۰ دلار) ترغیب میکنند.
مکانیزم عملیاتی و متدهای فریب
برخلاف روشهای سنتی فیشینگ، این سایتها از فرمهای جعلی رمز عبور یا توزیع بدافزار (Malware) استفاده نمیکنند. در عوض، آنها با بهرهگیری از طراحیهای مدرن، صفحات محصول صیقلخورده و استفاده از Google Sign-in واقعی، اعتماد کاربر را جلب میکنند. این استراتژی باعث میشود کاربر تصور کند با یک سرویس معتبر طرف است، در حالی که در واقعیت، تنها یک لایه احراز هویت استاندارد گوگل در میان است که هیچ تضمینی در مورد اصالت مالک وبسایت نمیدهد.
تحلیل فنی زیرساخت: استفاده از Starter Kit
بررسی کدها نشان میدهد که تمامی این سایتها از یک Commercial Website Starter Kit یکسان استفاده میکنند. این کیتها ابزارهای آمادهای برای مدیریت حسابها، سیستم پرداخت (Billing) و ذخیرهسازی فایلها فراهم میکنند که به مهاجم اجازه میدهد در کمترین زمان و با هزینه بسیار پایین (حدود ۲۵۰ دلار)، نسخههای متعددی از سایتهای کلاهبرداری را با برندهای مختلف راهاندازی کند. شواهد فنی مانند نام فایلهای یکسان و آدرسهای ایمیل توسعهدهندگان (Developer Emails) در پنل گوگل، تایید میکند که این شبکه توسط یک اپراتور واحد یا گروهی سازمانیافته مدیریت میشود.
نقاط ضعف و نشانههای شناسایی (Red Flags)
- عدم وجود نسخه آزمایشی: در تمامی این سایتها، دسترسی به ابزار تنها پس از پرداخت هزینه امکانپذیر است و هیچ Demo یا Trial واقعی وجود ندارد.
- اطلاعات توسعهدهنده مشکوک: در صفحه Consent گوگل، ایمیلهای پشتیبانی به جای دامنههای سازمانی، از سرویسهای رایگان مانند Gmail استفاده میکنند.
- باقیماندههای کد (Boilerplate): در برخی صفحات، کلمات کلیدی مربوط به کدهای آماده (مانند کلمه boilerplate) در نام پلنهای اشتراکی باقی مانده است.
- ادعاهای غیرقابل تایید: نمایش تعداد کاربران میلیونی یا لوگوی شرکتهای بزرگ بدون هیچ مدرک یا رفرنس خارجی.


