
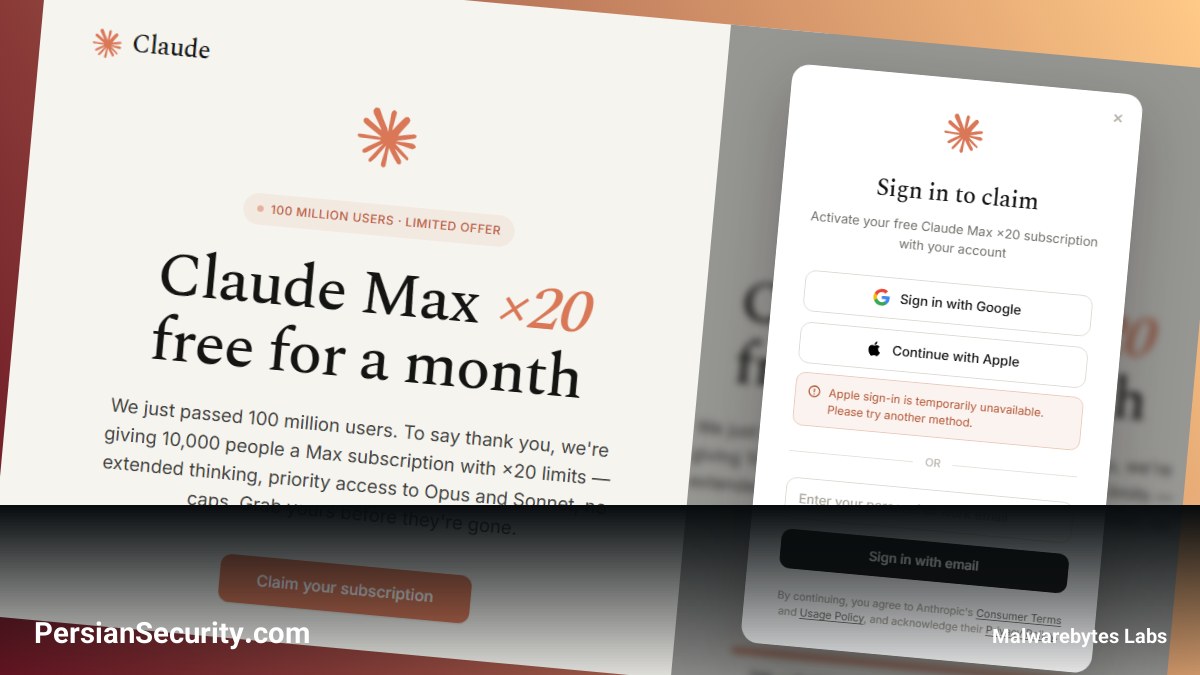
کمپینهای فیشینگ همواره از ترندهای روز برای جذب قربانیان استفاده میکنند و در حال حاضر، اشتراکهای رایگان سرویسهای هوش مصنوعی یکی از جذابترین طعمهها هستند. اخیراً یک حمله جدید شناسایی شده است که در آن مهاجمان با وعده توزیع رایگان اشتراک Claude Max، کاربران را به صفحهای هدایت میکنند که از یک پنجره ورود (Sign-in) جعلی گوگل برای سرقت اطلاعات حساب کاربری استفاده میکند.
تحلیل مکانیسم جذب و فریب کاربر
این صفحه با ادعای اینکه شرکت Anthropic به مناسبت رسیدن به ۱۰۰ میلیون کاربر، ۱۰,۰۰۰ اشتراک یکماهه رایگان Claude Max را توزیع میکند، کاربران را جذب میکند. برای افزایش اعتماد، مهاجمان از لوگوها و رنگهای سازمانی واقعی، نظرات جعلی پنجستاره و حتی لینکهای واقعی به صفحات رسمی Anthropic در فوتر سایت استفاده کردهاند. همچنین یک شمارنده جعلی (Counter) در صفحه قرار داده شده تا با نمایش تعداد محدود باقیمانده اشتراکها، حس فوریت (Urgency) ایجاد کند.
تکنیک پیشرفته Browser-in-the-Browser (BitB)
نکته قابل توجه در این حمله، استفاده از تکنیک Browser-in-the-Browser است. در این روش، به جای باز شدن یک پنجره Pop-up واقعی، یک پنجره مرورگر جعلی در داخل تب فعلی رندر میشود. این پنجره دارای نوار آدرس (Address Bar) و نماد قفل (Padlock) است که کاملاً مشابه گوگل به نظر میرسد و حتی کاربر میتواند آن را در صفحه جابهجا کند. با این حال، تمام این المانها بخشی از کد HTML صفحه فیشینگ هستند و هیچ ارتباطی با مرورگر واقعی ندارند.
جزئیات فنی و تحلیل کد
بررسیهای فنی نشان میدهد که قابلیتهای مخرب این صفحه از طریق یک خط کد از یک سرویس خارجی بارگذاری میشود که به عنوان یک ویجت ورود (Sign-in Widget) قابل استفاده ارائه شده است. کامنتهای موجود در کدها به زبان روسی هستند و به کاربر هدف به عنوان «قربانی» (Victim) اشاره میکنند. این موضوع نشان میدهد که مهاجمان از یک ابزار آماده و نگهداریشده (Maintained Product) استفاده میکنند تا نرخ موفقیت حملات خود را افزایش دهند.
راهکارهای شناسایی و مقابله
- بررسی نوار آدرس اصلی: تنها نوار آدرسی که معتبر است، نوار بالای مرورگر است، نه پنجرههای داخلی صفحه.
- تست جابهجایی: پنجرههای Pop-up واقعی را میتوان به خارج از محدوده صفحه وب کشاند، اما پنجرههای جعلی BitB در لبههای صفحه متوقف میشوند.
- استفاده از Password Manager: مدیریتکنندههای رمز عبور بر اساس دامنه واقعی عمل میکنند و در صفحات فیشینگ، پیشنهاد تکمیل خودکار (Auto-fill) را نمیدهند.
- عدم اعتماد به لینکهای تبلیغاتی: برای بررسی صحت هرگونه پیشنهاد، مستقیماً به وبسایت رسمی شرکت مراجعه کنید.


