
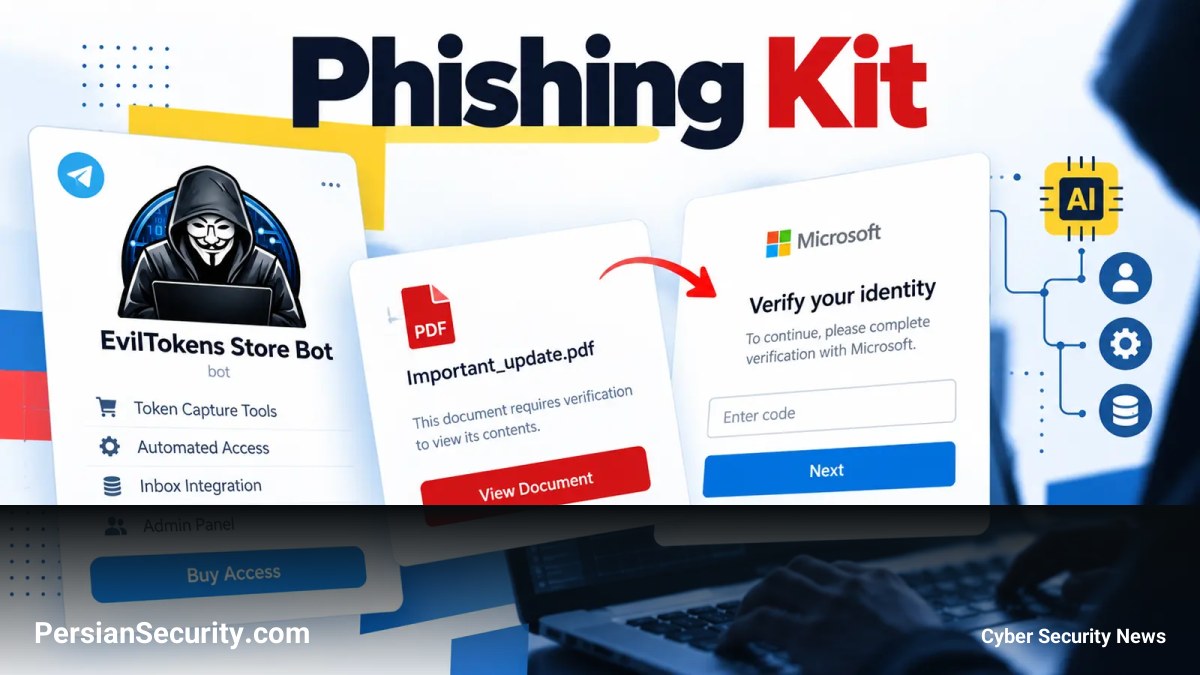
کیت فیشینگ جدیدی به نام EvilTokens شناسایی شده است که با هدف قرار دادن جریان ورود (Login Flow) مایکروسافت، دسترسی به ایمیلهای سازمانی را برای عوامل تهدید تسهیل میکند. این ابزار که اولین بار در فوریه ۲۰۲۶ مشاهده شد، کاربران را فریب میدهد تا یک درخواست ورود را از طریق فرآیند Device Code تایید کنند، بدون اینکه نیاز باشد رمز عبور کاربر را به سرقت ببرد.
مکانیزم حمله و سوءاستفاده از اعتماد
قابلیت Device Code sign-in برای دستگاههایی طراحی شده است که نمایش فرم کامل ورود در آنها دشوار است. در حالت عادی، کاربر کدی را در مرورگر وارد میکند تا دسترسی دستگاه را تایید کند. اما EvilTokens این اعتماد را معکوس میکند: عامل تهدید درخواست ورود را آغاز کرده و سپس قربانی را متقاعد میکند تا آن را تکمیل کند.
- جذب قربانی: ارسال ایمیلهای فوری در مورد فاکتورها، فایلهای مشترک یا منقضی شدن رمز عبور.
- فریب کاربر: هدایت کاربر به صفحهای که کدی را نمایش داده و او را به پورتال رسمی مایکروسافت برای تایید میفرستد.
- سرقت توکن: به محض اینکه کاربر مراحل احراز هویت (حتی MFA) را طی کند، توکنهای دسترسی (Access Tokens) به نشست (Session) منتظرِ مهاجم ارسال میشود.
تلفیق هوش مصنوعی و مقیاسپذیری
تحقیقات مایکروسافت این کیت را به گروهی تحت عنوان Storm-2992 نسبت داده است. این ابزار از قابلیتهای AI برای شخصیسازی پیامهای فریبنده بر اساس جایگاه شغلی قربانی و تحلیل ایمیلهای سرقتی برای شناسایی مدیران ارشد و کارکنان بخش مالی استفاده میکند. این رویکرد باعث میشود حملات Business Email Compromise (BEC) بسیار متقاعدکنندهتر شوند، زیرا مهاجم میتواند بر اساس مکالمات واقعی، درخواستهای پرداخت جعلی ارسال کند.
تاثیرات و دامنه انتشار
گزارشها حاکی از آن است که این کمپین منجر به به خطر افتادن بیش از ۱۲,۰۰۰ صندوق ورودی (Inbox) در ۱۰,۰۰۰ سازمان در سراسر جهان شده است. بخشهای مالی، ساختوساز، بهداشت و آموزش بیشترین آسیب را دیدهاند و کشورهای ایالات متحده، کانادا، بریتانیا، استرالیا، هند و فرانسه بیشترین فعالیتهای قربانی را ثبت کردهاند.
مدل کسبوکار و توزیع
EvilTokens به عنوان یک سرویس در تلگرام به سایر مجرمان فروخته میشود (با هزینه اولیه ۱۵۰۰ دلار و حق اشتراک ماهیانه ۵۰۰ دلار). این پنل شامل ۴۴ تم مختلف، قابلیتهای Redirect و سیستم ردیابی قربانیان است که اجازه میدهد مهاجمان بدون نیاز به دانش فنی بالا، کمپینهای گستردهای را اجرا کنند.
توصیههای امنیتی برای SOC و مدیران IT
برای مقابله با این تهدید، اقدامات زیر توصیه میشود:
- محدود کردن Device Code: غیرفعال کردن قابلیت Device Code sign-in در سازمانهایی که به آن نیاز ندارند.
- آموزش کاربران: هشدار به کارکنان برای عدم تایید کدهایی که خودشان درخواست نکردهاند.
- پایش مداوم: نظارت بر ورودهای غیرمعمول و ایجاد قوانین جدید در Inbox (Inbox Rules) که برای مخفی کردن ایمیلهای هشدار استفاده میشوند.
- پاسخ به حادثه: در صورت شناسایی نفوذ، تمامی Refresh Tokenها را ابطال کرده و برای اطمینان، حساب کاربر را موقتاً غیرفعال کنید تا توکنهای فعال (که ممکن است تا یک ساعت اعتبار داشته باشند) از کار بیفتند.


