
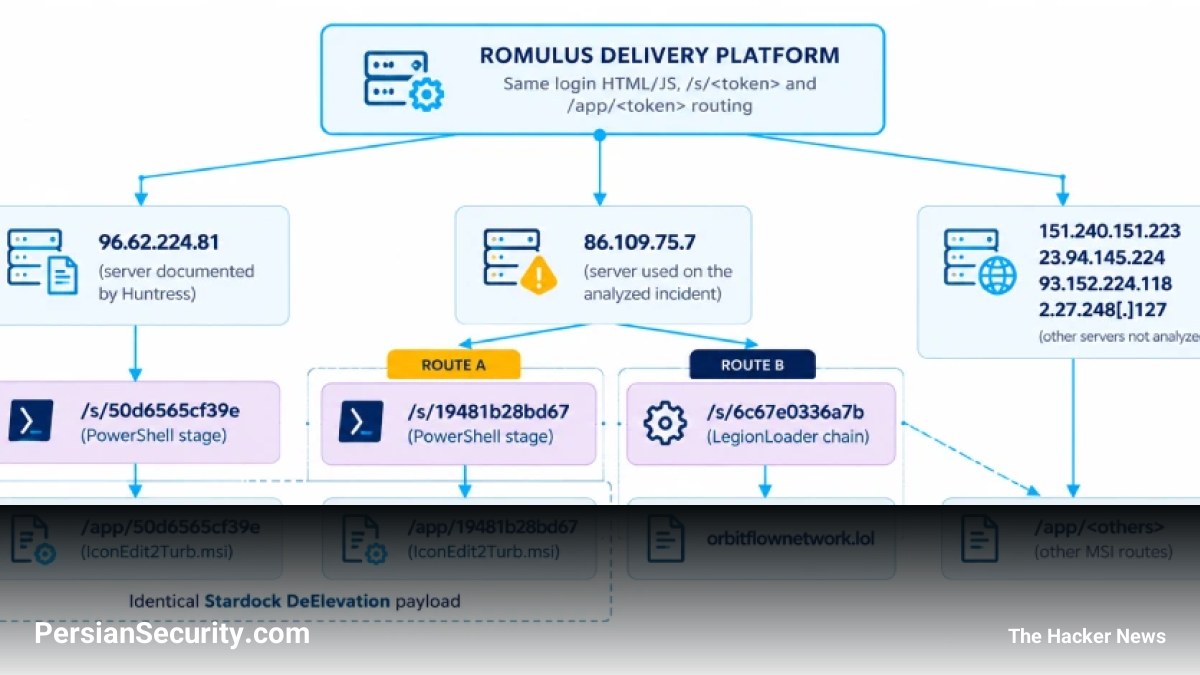
پژوهشگران امنیت سایبری جزئیات مربوط به یک پلتفرم توزیع بدافزار جدید به نام ROMULUS را فاش کردهاند. این پلتفرم که از تکنیکهای ClickFix استفاده میکند، برای توزیع بدافزارهایی نظیر LegionLoader طراحی شده است.
مکانیزم عملکرد ROMULUS
طبق گزارش Forescout Research – Vedere Labs، پلتفرم ROMULUS مشابه یک سرویس توزیع بدافزار عمل میکند. این سرویس از فریبهای سبک ClickFix در صفحات فرود (Landing Pages) جعلی استفاده میکند تا کاربران را فریب دهد تا دستورات مخرب را اجرا کرده و باعث سرایت (Infection) سیستم خود شوند.
- تکنیکهای فریب: استفاده از صفحات جعلی و دستورات مستقیم برای اجرای کد.
- استفاده از ChatGPT: برخی از کمپینها از Custom GPTهای مخرب برای هدایت قربانیان به URLهای جعلی استفاده میکنند که مسئول ارائه فریبهای ClickFix هستند.
- دور زدن تحلیل: استفاده از آرشیوهای رمزگذاری شده با حجم نزدیک به ۱ گیگابایت (با استفاده از Padding تکراری) برای دور زدن محدودیتهای آپلود، بودجههای تحلیل ایزوله (Sandbox) یا آستانههای تحلیل ایستا (Static Analysis).
جزئیات فنی و بدافزار هدف
این پلتفرم دو نقطه پایانی (Endpoint) را برای دانلود اسکریپتهای مرحلهبندی شده (Staging) PowerShell فراهم میکند. این اسکریپتها تعیین میکنند که بارگذاری بعدی (Payload) شامل یک فایل نصب MSI آلوده (Trojanized) یا یک آرشیو حاوی LegionLoader باشد. بدافزار LegionLoader که با نامهای دیگری همچون Satacom downloader، CurlyGate و RobotDropper نیز شناخته میشود، پس از اجرا با سرورهای از راه دور برای دریافت بارگذاریهای تکمیلی ارتباط برقرار میکند.
تفاوت با گروههای شناخته شده
باید توجه داشت که پلتفرم ROMULUS با بدافزار RomulusLoader که توسط عامل تهدید (Threat Actor) همسو با چین (Silver Fox) استفاده میشود، هیچ ارتباطی ندارد.
توصیههای امنیتی
برای مقابله با این تهدید، تیمهای امنیتی و مدیران SOC باید بر شناسایی دستورات مشکوک PowerShell و رویدادهای مربوط به DLL sideloading تمرکز کنند.


