مهندسی اجتماعی و فیشینگ
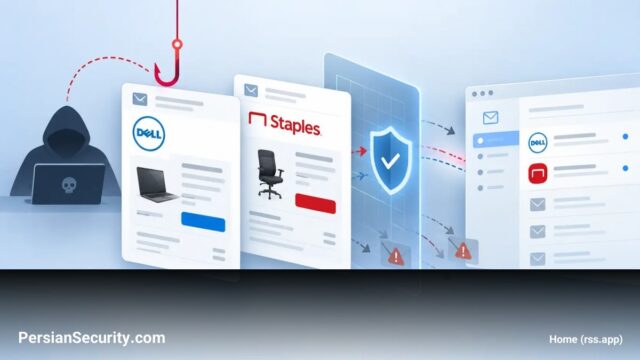
سوءاستفاده از ایمیلهای رسمی Dell و Staples برای دور زدن مکانیزمهای تشخیص فیشینگ
مهاجمان با تزریق شمارههای تماس جعلی در فیلدهای اطلاعاتی ایمیلهای رسمی شرکتهایی مانند Dell و Staples، از مکانیزمهای احراز هویت…
مهاجمان با تزریق شمارههای تماس جعلی در فیلدهای اطلاعاتی ایمیلهای رسمی شرکتهایی مانند Dell و Staples، از مکانیزمهای احراز هویت…
مهاجمان با تزریق محتوای مخرب به فیلدهای پلتفرمهای معتبر، از اعتبار آنها برای دور زدن سیستمهای امنیتی و تحویل حملات…
تیم Cisco Talos از ظهور کمپینهای جدیدی با متد ClickFix خبر داده است که کاربران را برای اجرای کدهای مخرب…
یک کمپین فیشینگ پیشرفته با استفاده از WebSockets و تکنیک AitM، قادر است درخواستهای احراز هویت گوگل را در لحظه…
عوامل تهدید با استفاده از تکنیکهای تزریق دستور در متون باینری، سعی میکنند مدلهای هوش مصنوعی مورد استفاده در SOCها…
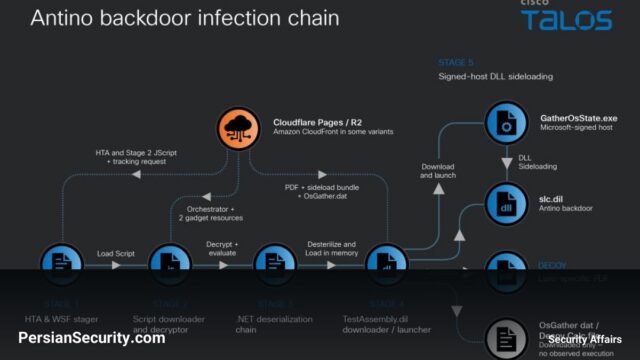
گروه چینی UAT-11587 با استفاده از بدافزار Antino، سرویسهای Microsoft 365 را برای مخفیسازی ترافیک C2 به کار گرفته است.…
یک عامل تهدید مرتبط با چین با استفاده از بدافزار Antino و تکنیکهای پیشرفته فیشینگ، سازمانهای دولتی در آسیا را…
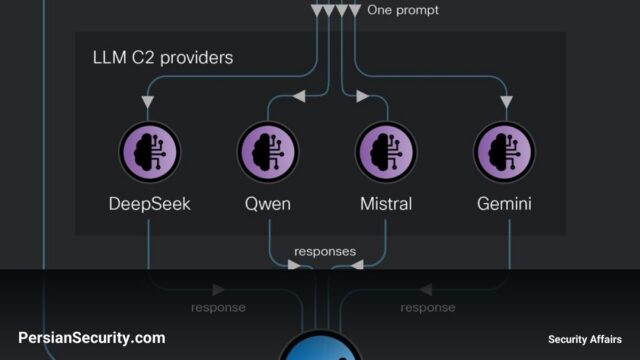
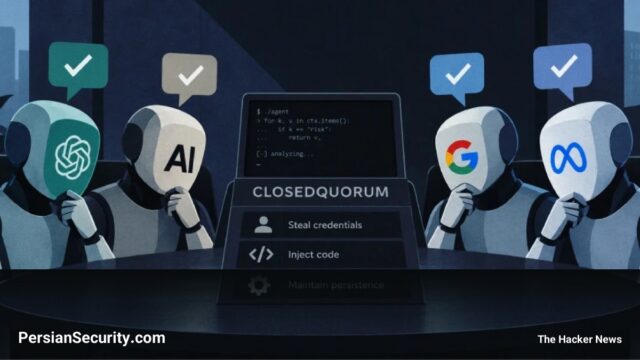
بدافزار CLOSEDQUORUM با استفاده از رایگیری بین چهار مدل LLM، تصمیمات تاکتیکی خود را بدون نیاز به اپراتور انسانی اتخاذ…
بدافزار CLOSEDQUORUM اولین نمونه مستند شدهای است که برای تصمیمگیری در مورد مراحل حمله (مانند سرقت داده یا ماندگاری)، از…
شرکت سیسکو ابزار متنباز CAIRN را برای شناسایی ردپاهای مدلهای زبانی بزرگ در بدافزارها معرفی کرد. این ابزار با تحلیل…