
بدافزار و تروجان
استفاده از درایورهای امضا شده مایکروسافت برای غیرفعالسازی EDR و آنتیویروسها در حملات جعلی LastPass
مهاجمان با استفاده از درایورهای دارای امضای مایکروسافت و تکنیک BYOVD، ابزارهای EDR و آنتیویروس را در سطح Kernel غیرفعال…
مهاجمان با استفاده از درایورهای دارای امضای مایکروسافت و تکنیک BYOVD، ابزارهای EDR و آنتیویروس را در سطح Kernel غیرفعال…
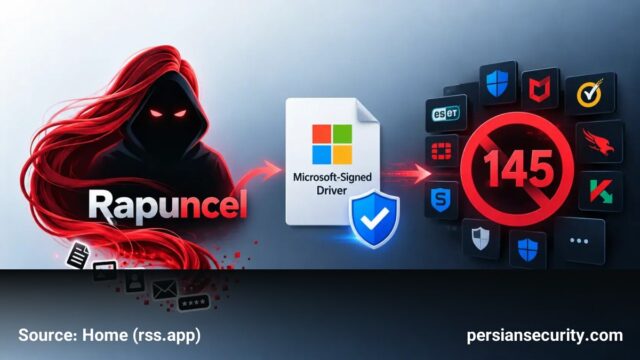
بدافزار Rapuncel با استفاده از یک درایور Kernel امضاشده توسط مایکروسافت، ۱۴۵ ابزار امنیتی EDR و AV را غیرفعال کرده…
خبرنامه
بدون اسپم — هر زمان بخواهید میتوانید لغو کنید.