
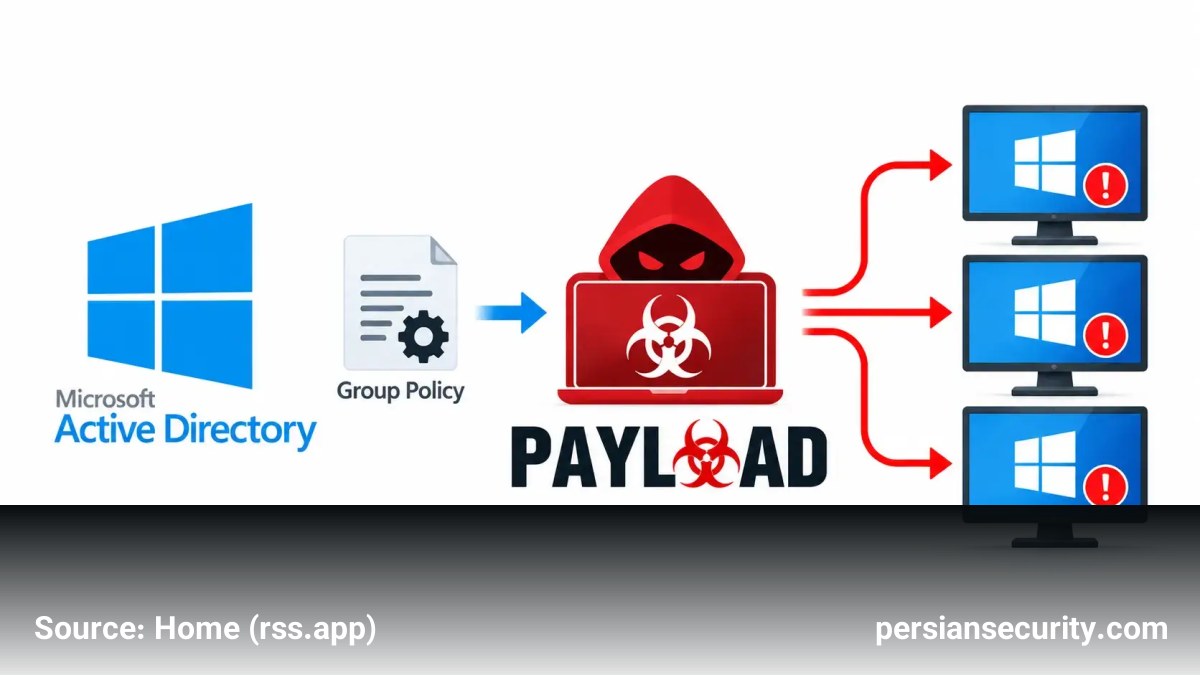
در یک رخداد امنیتی پیچیده، مهاجمان با بهرهبرداری از قابلیتهای مدیریتی Active Directory و ایجاد Group Policy Object (GPO)های مخرب، موفق شدند بدون استفاده از رمزنگاری فایلها یا اجرای بدافزار در نقاط انتهایی (Endpoints)، عملیات یک سازمان را بهطور کامل مختل کنند.
مسیر نفوذ و تصاحب دسترسی
حمله با سرقت اعتبارنامههای دامین از طریق یک VPN SSL در تجهیزات FortiGate آغاز شد. مهاجمان پس از دسترسی اولیه، توانستند سطح دسترسی خود را به Domain Admin ارتقا دهند. در تاریخ ۱۳ آوریل، یک GPO مخرب با نام «PAYLOAD» در ریشه (Root) دامین ایجاد شد که باعث میشد تمامی سیستمهای متصل به دامین تحت تأثیر این سیاست قرار گیرند.
مکانیزم تخریب بدون رمزنگاری (Encryptionless Extortion)
برخلاف باجافزارهای سنتی، این حمله به جای رمزگذاری دادهها، از توابع مدیریتی خود ویندوز برای ایجاد اختلال استفاده کرد. اقدامات صورت گرفته شامل موارد زیر بود:
- کپی کردن یادداشتهای باجخواهی از مسیر SYSVOL به دسکتاپ کاربران.
- تغییر تصویر پسزمینه (Wallpaper) و صفحه قفل (Lock Screen) به تصاویر مربوط به مهاجمان.
- تنظیم بنر ورود (Logon Banner) با متن «Welcome to Payload!».
- غیرفعالسازی حساب کاربری Local Administrator برای جلوگیری از مداخله مدیران سیستم.
همزمان، یک GPO دوم با نام «win Firewall Off» ایجاد شد تا دیواره آتش (Windows Firewall) را در تمامی پروفایلهای Domain، Private و Public غیرفعال کند.
چالشهای شناسایی و تحلیل
به دلیل اینکه منطق حمله در پیکربندیهای قانونی ویندوز (GPO) نهفته بود و نه در فایلهای اجرایی (Executables)، ابزارهای امنیتی سنتی و EDRها قادر به شناسایی آن نبودند. بررسیهای تیم پاسخ به حادثه نشان داد که هیچ کد مخربی در حافظه یا دیسک سیستمها تزریق نشده است. مهاجمان ابتدا دادههای حساس را از File Serverها استخراج کرده و سپس با اعمال GPO، سیستمها را در وضعیت غیرقابل دسترس قرار دادند.
راهکارهای مقابله و بازیابی
برای رفع این تهدید، تیمهای SOC و امنیت زیرساخت باید اقدامات زیر را انجام دهند:
- حذف GPOهای مخرب و پاکسازی فایلهای مربوطه در مسیر SYSVOL.
- بازگردانی تنظیمات Firewall و حسابهای Administrator از طریق یک Policy پاک.
- تغییر رمز عبور تمامی حسابهای привиileged و اجرای دو مرحلهای Reset برای حساب krbtgt در صورت تایید نفوذ به Domain Admin.
توصیههای پیشگیرانه و شناسایی (Detection)
مدیران امنیت باید بر روی Event IDهای 5137، 5136 و 5141 در لاگهای Active Directory تمرکز کنند تا هرگونه تغییر غیرمجاز در groupPolicyContainer یا gPLink در ریشه دامین شناسایی شود. همچنین پیادهسازی MFA مقاوم در برابر فیشینگ برای دسترسیهای VPN و جداسازی دسترسیهای ایجاد GPO از لینک کردن آنها (Separation of Duties) توصیه میشود.

