تهدیدها و حوادث
تبدیل ایمیلهای اداری به ابزاری برای توزیع بدافزار: تحلیل کمپین PureRAT و PureLogs
تحلیل یک کمپین فیشینگ پیشرفته که با سوءاستفاده از ایمیلهای اداری، بدافزارهای PureRAT و PureLogs را از طریق تکنیکهای DLL…
تحلیل یک کمپین فیشینگ پیشرفته که با سوءاستفاده از ایمیلهای اداری، بدافزارهای PureRAT و PureLogs را از طریق تکنیکهای DLL…
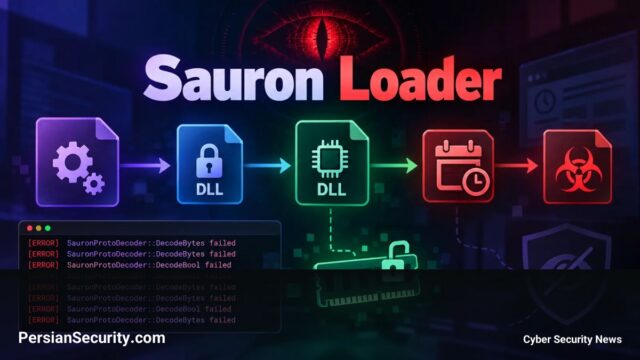
بدافزار Sauron Loader با بهرهگیری از تکنیک DLL Side-Loading و رمزگشایی در حافظه، سعی در دور زدن سیستمهای شناسایی دارد.…
نسخه جدیدی از بدافزار SectopRAT با سوءاستفاده از نرمافزارهای معتبر و دستکاری فایلهای DLL، در حال گسترش است. این RAT…
Sauron Loader یک بدافزار جدید در مدل MaaS است که با استفاده از تکنیکهای Vishing و DLL Side-Loading، دسترسی اولیه…
مهاجمان با استفاده از درایورهای دارای امضای مایکروسافت و تکنیک BYOVD، ابزارهای EDR و آنتیویروس را در سطح Kernel غیرفعال…
بدافزار Rapuncel با استفاده از یک درایور Kernel امضاشده توسط مایکروسافت، ۱۴۵ ابزار امنیتی EDR و AV را غیرفعال کرده…
بدافزار Rapuncel با استفاده از یک درایور امضا شده توسط مایکروسافت، ۱۴۵ ابزار امنیتی و EDR را غیرفعال کرده و…
گروه APT چینی Salt Typhoon با استفاده از بدافزار جدید SparroWocky، سازمانهای دولتی در آمریکای لاتین را هدف قرار داده…