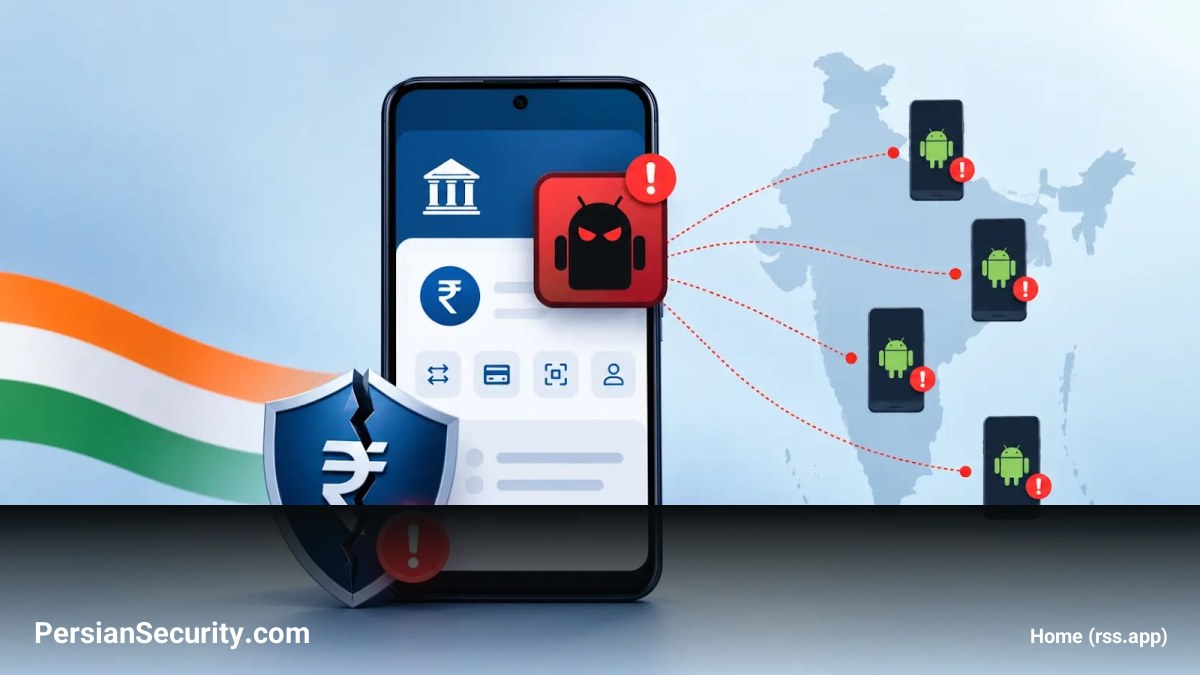
محققان امنیتی از یک عملیات بدافزاری گسترده با نام CyberDakait خبر دادهاند که هدف قرار دادن کاربران بانکی را با استفاده از بدافزارهای اندرویدی دنبال میکند. این کمپین که با انگیزههای مالی انجام میشود، منجر به آلودگی حداقل ۱۷,۹۶۰ دستگاه اندرویدی و رهگیری بیش از ۷.۶ میلیون پیامک (SMS) شده است که شامل اطلاعات حساس بانکی و کدهای تایید است.
روشهای حمله و توزیع بدافزار
مهاجمان با استفاده از مهندسی اجتماعی (Social Engineering)، تماسهای تلفنی و پیامکهای جعلی از طرف نمایندگان بانک، قربانیان را فریب میدهند. در این سناریو، قربانی تصور میکند که طرحهای حفاظتی کارت اعتباری او در حال لغو شدن است و برای جلوگیری از این اتفاق، باید یک اپلیکیشن اندرویدی را نصب کند.
فایلهای مخرب (APKs) از طریق مخازن GitHub توزیع میشوند تا از اعتبار این پلتفرم برای فریب کاربران استفاده کنند. پس از نصب، یک رابط کاربری جعلی مشابه بهروزرسانی Google Play، کاربر را ترغیب به نصب پेलोاد (Payload) دوم میکند. همچنین، بدافزار با درخواست از کاربر برای غیرفعال کردن بهینهسازی باتری (Battery Optimization)، تلاش میکند تا با وجود محدودیتهای اندروید، در پسزمینه فعال باقی بماند.
قابلیتهای فنی و خانوادههای بدافزار
این بدافزار فرآیند سرقت اطلاعات را به صورت مرحلهای انجام میدهد؛ از شماره کارت و تاریخ انقضا گرفته تا اطلاعات ورود به بانک اینترنتی، کدهای OTP، اطلاعات هویتی و حتی تصاویر حساس. علاوه بر سرقت دادهها، این اپلیکیشن به عنوان یک Dropper عمل کرده و قابلیتهای دسترسی از راه دور (Remote Access) و همچنین یک ماینر (Miner) مبتنی بر XMRig را برای استخراج ارز دیجیتال Monero ارائه میدهد.
محققان Group-IB هفت خانواده بدافزاری را در زیرساخت این عملیات شناسایی کردهاند که عبارتند از: cyb3rx, appkjl, godz, d-passive, d-shine, GhostBat و tenxen. این بدافزارها از ابزارهایی مانند رباتهای تلگرام، پایگاههای داده Firebase و بکاندهای HTTP برای مدیریت، ثبت قربانیان و استخراج دادهها استفاده میکنند.
توصیههای امنیتی برای مدیران و کاربران
برای مقابله با این تهدیدات، متخصصان توصیه میکنند:
- فقط اپلیکیشنهای بانکی را از طریق کانالهای رسمی و تایید شده دریافت کنید.
- دسترسیهای (Permissions) غیرمنتظره اپلیکیشنها، بهویژه دسترسی به پیامکها را بررسی کنید.
- قابلیت Google Play Protect را فعال نگه دارید.
- در صورت مشاهده داغ شدن بیش از حد دستگاه یا تخلیه سریع باتری، فعالیتهای مشکوک سیستم را بررسی کنید.