تحقیقات اخیر نشان میدهد که پلتفرمهای نقشهبرداری آنلاین و دادههای در دسترس عموم، اطلاعات حساس و دقیقی را درباره زیرساختهای نظامی در خاورمیانه فاش کردهاند. این دادهها که از طریق سرویسهایی مانند Google Maps و Bing Maps در دسترس هستند، به عامل تهدید اجازه میدهند تا نقاط حساس مانند مراکز فرماندهی، محل استقرار نیروها و نقاط سوخترسانی را شناسایی کنند.
نقش دادههای OSINT در شناسایی اهداف
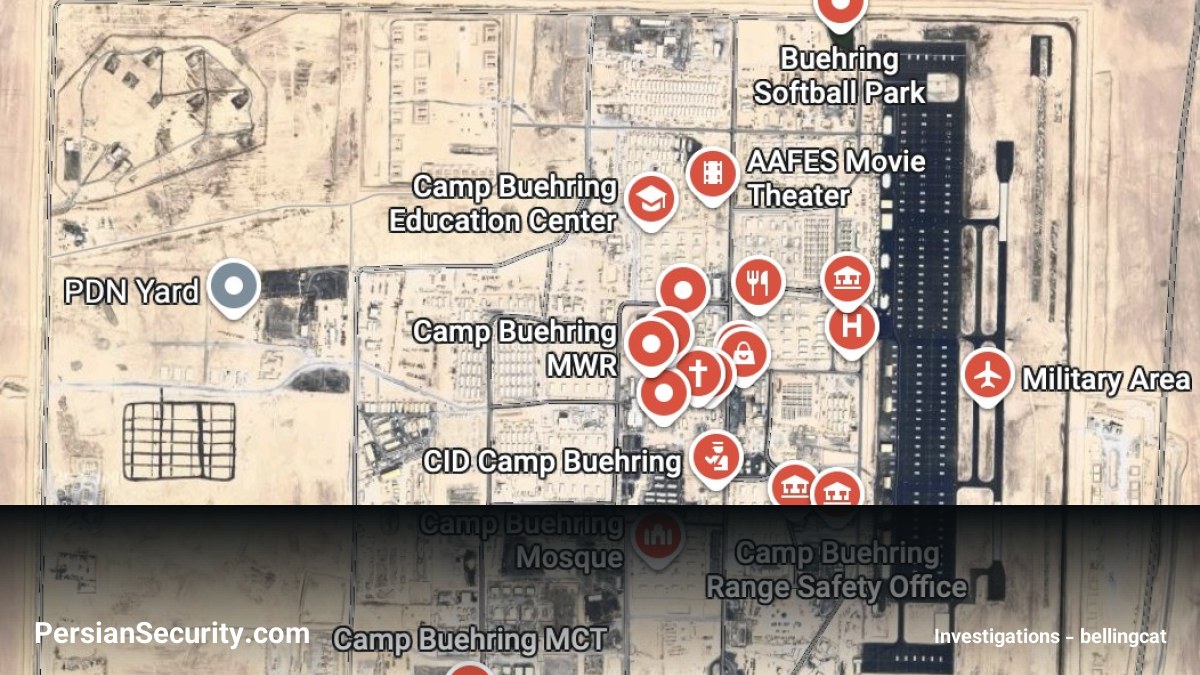
بررسیها نشان میدهد که برچسبهای موجود در Google Maps، جزئیات دقیقی از تاسیسات داخلی پایگاهها را ارائه میدهند. علاوه بر این، عکسها و ویدئوهای منتشر شده توسط کاربران یا حتی منابع رسمی نظامی، جزئیات بیشتری را درباره نحوه استفاده از این تاسیسات فراهم میکند. کارشناسان معتقدند این اطلاعات با افشای نقاط تجمع پرسنل و نحوه عملیاتی بودن پایگاهها، به تصمیمات مربوط به هدفگیری کمک شایانی کرده است.
تحلیل موارد خاص و نشت اطلاعات
- پایگاه Camp Buehring: در این مرکز، Google Maps ساختمان اصلی فرماندهی، سالن ورزش و مراکز خدمات را شناسایی کرده بود که هر سه مورد در حملات اخیر تخریب شدند. همچنین، بررسیهای کاربران (Reviews) در گوگل، زمانهای شلوغ بودن این مراکز را فاش کرده بود.
- پایگاه Camp Arifjan: در حالی که برخی تصاویر در Google Maps تار (Blur) شده بودند، با استفاده از مختصات بهدست آمده و انتقال آنها به Bing Maps، تصاویر واضحی از نقاط سوخترسانی و محل اقامت نیروها بهدست آمد که subsequently هدف قرار گرفتند.
- پایگاه Muwaffaq Salti: در این پایگاه، مکانهای خدماتی مانند “Airman’s Attic” و سالنهای غذاخوری (DFAC) از طریق نقشههای آنلاین شناسایی شده بودند. همچنین تحلیل دادههای اپلیکیشن Strava نشان داد که بخش بزرگی از فعالیتهای ورزشی پرسنل در نزدیکی پادگانهای شمالی آغاز یا پایان مییافت.
- پایگاه Al Udeid: در بزرگترین تاسیسات نظامی آمریکا در خاورمیانه، اطلاعات مربوط به محل اقامت خدمه نیروی هوایی و حتی مکان سینماها و مدارس داخلی از طریق Google Maps و Yandex Maps قابل دسترسی بود.
شکست در امنیت عملیاتی (OPSEC)
این اتفاقات نشاندهنده یک خطای استراتژیک در OPSEC (امنیت عملیاتی) است. متخصصان نظامی اشاره میکنند که فرض بر امنیت کامل پایگاهها در کشورهای متحد، منجر به سهلانگاری در مدیریت دادههای دیجیتال شده است. مفهوم Pattern of Life یا “الگوی زندگی”، از طریق تحلیل لایههای مختلف دادههای تجاری (مانند ساعات کاری، نظرات کاربران و تصاویر ماهوارهای)، به مهاجمان اجازه میدهد تا نقاط ضعف عملیاتی را شناسایی کنند.
نتیجهگیری فنی برای مدیران امنیت
استفاده از اطلاعات متنباز (OSINT) برای هدفگیری نظامی یا سایبری یک موضوع جدید نیست، اما سطح دسترسی به دادههای لایهبندی شده در پلتفرمهای تجاری، سطح تهدید را افزایش داده است. این مورد تأکید میکند که سازمانها باید سیاستهای سختگیرانهای را برای انتشار محتوا توسط پرسنل در شبکههای اجتماعی و پلتفرمهای نقشهبرداری اعمال کنند و اثرات تجمعی دادههای پراکنده را در تحلیل ریسک خود لحاظ نمایند.