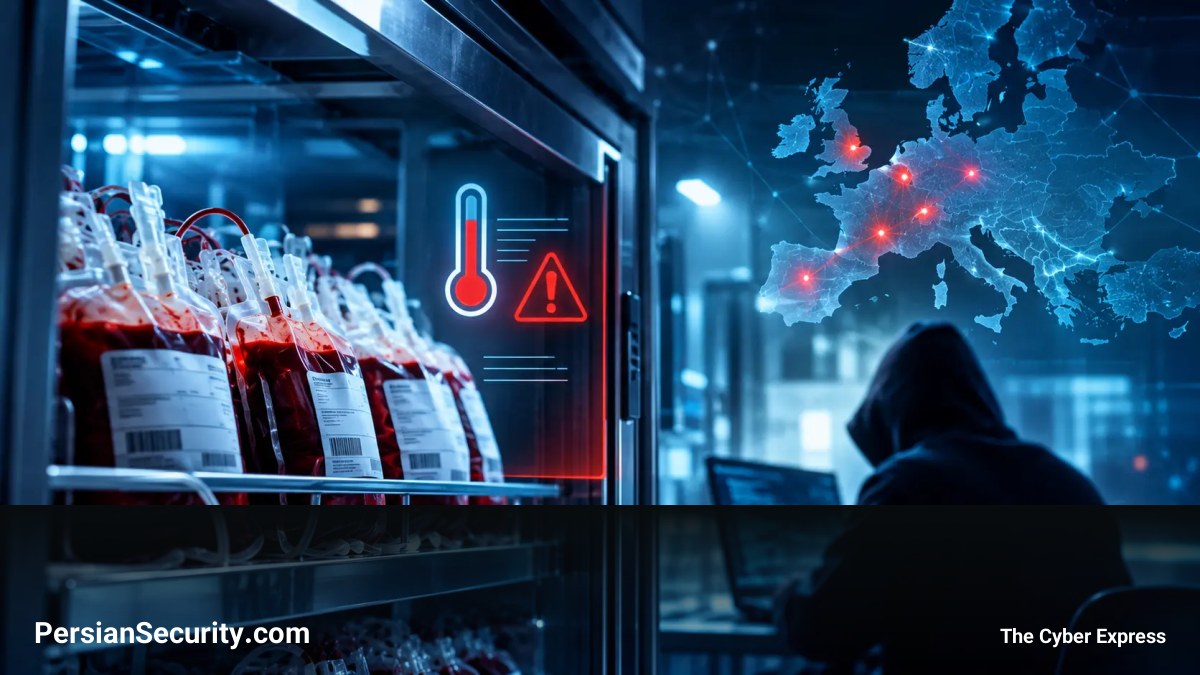
موج حملات سایبری که ابتدا به سوپرمارکتهای اروپایی محدود میشد، اکنون با هدف قرار دادن زیرساختهای حیاتی سلامت، ابعاد جدیدی یافته است. گزارشها نشان میدهند که مهاجمان با نفوذ به سیستمهای کنترل دمای ذخیرهسازی خون در فرانسه، امنیت محصولات خون را به خطر انداختهاند.
نفوذ از طریق زنجیره تأمین (Supply Chain)
مؤسسه خون فرانسه (EFS) اعلام کرد که این حمله مستقیماً به سیستمهای خود آنها صورت نگرفته، بلکه از طریق یک تأمینکننده شخص ثالث (Third-party provider) تجهیزات سرمایشی انجام شده است. مهاجمان با تغییر آستانههای دما و فعال کردن حالت Defrosting (ذوب شدن یخ)، سعی در تخریب محصولات داشتند. خوشبختانه به دلیل سیستمهای مانیتورینگ و هشدار پیشرفته، از آسیب جدی به ذخایر خون جلوگیری شد.
گسترش حملات در اروپا و هدف قرار گرفتن IoT
این موج حملات به حداقل ۱۱ کشور از جمله آلمان، بریتانیا، بلژیک، سوئد و هلند گسترش یافته است. در حملات قبلی، هدف قرار گرفتن دستگاههای قدیمی و متصل به اینترنت (IoT) که دیگر پشتیبانی نمیشدند، باعث از دست رفتن تنها مواد غذایی و حتی بروز آتشسوزی در برخی فروشگاهها شده بود. تحلیلگران هنوز درباره عامل اصلی این حملات (Attribution) مطمئن نیستند؛ اگرچه شایعاتی درباره گروههای هکتیویست روسی مطرح شده، اما احتمال فعالیت سایر گروهها نیز وجود دارد.
حمله به بخش مالی: الگوی مشترک در بردار حمله
در کنار این حوادث، بانک فرانسوی Crédit Mutuel Arkéa نیز هدف یک حمله سایبری قرار گرفت. نکته قابل توجه این است که این بانک نیز گزارش داد مهاجمان از طریق پلتفرم یکی از تأمینکنندگان خدمات (Service Provider) خود به شبکه دسترسی پیدا کردهاند. این حمله منجر به تراکنشهای غیرمجاز و احتمال انتقال مبالغ هنگفت به ارزهای دیجیتال شده است.
این دو حادثه، اگرچه از نظر هدف متفاوت هستند، اما یک بردار حمله (Attack Vector) مشترک دارند: آسیبپذیری در زنجیره تأمین و استفاده از دسترسیهای تأمینکنندگان جانبی برای نفوذ به سازمانهای هدف.