
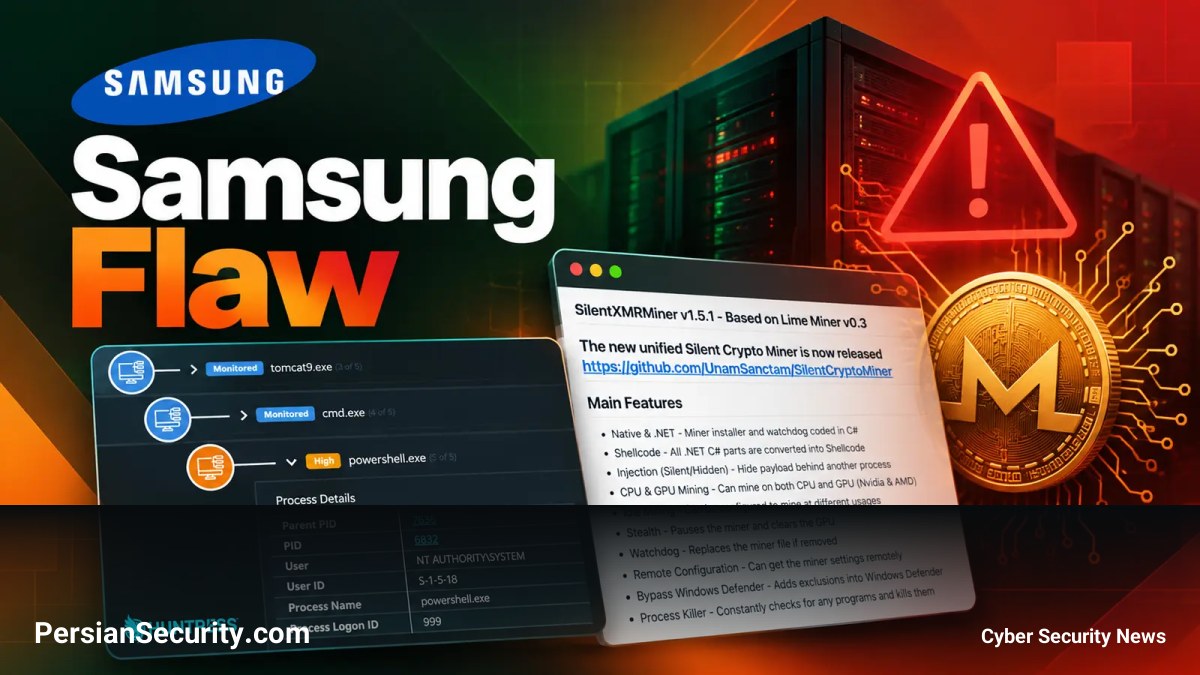
حملهکنندگان با بهرهبرداری از یک نقص امنیتی شناختهشده در نرمافزار MagicINFO سامسونگ، به یک سیستم مبتنی بر Windows نفوذ کرده و یک بدافزار استخراج رمزارز (Cryptominer) را مستقیماً روی ماشین قربانی اسمبل کردند. این رویکرد غیرمعمول، برخلاف متدهای رایج که بدافزار آماده را منتقل میکنند، ردپای فعالیتهای مشکوکی را در سیستم به جای گذاشت.
جزئیات فنی نفوذ و دسترسی
تحلیلگران Huntress در بررسی یک Endpoint متوجه شدند که عامل تهدید از آسیبپذیری CVE-2025-4632 در نرمافزار MagicINFO Premium (که برای مدیریت تابلوهای دیجیتال استفاده میشود) بهره برده است. این آسیبپذیری به مهاجم اجازه میدهد تا فایلهایی را با دسترسیهای سیستمی (System Privileges) بنویسد.
- تثبیت دسترسی: مهاجمان پس از نفوذ، تلاش کردند ابزار AnyDesk را برای دسترسی از راه دور نصب کنند. پس از دو تلاش ناموفق که توسط Microsoft Defender مسدود شد، در تلاش سوم موفق شدند این ابزار را نصب کرده و رمز عبور اختصاصی تعریف کنند.
- تضعیف دفاعات: برای تضمین بقا در سیستم، یک حساب کاربری Administrator محلی ایجاد شد و سپس با استفاده از کامپوننتهای تنظیمات ویندوز، آنتیویروس Microsoft Defender غیرفعال گردید.
اسمبل بدافزار در محیط قربانی
نکته کلیدی این حمله، اجرای یک Miner Builder در پوشه Documents کاربر جدید بود. مهاجم به جای اجرای یک فایل اجرایی آماده، از ابزارهای توسعه و کامپایلرهای C موجود در سیستم برای ساخت بدافزار استخراج Monero استفاده کرد. این استراتژی احتمالاً برای تطبیق بدافزار با سختافزار قربانی یا دور زدن شناساییهای مبتنی بر Signature به کار رفته بود.
با این حال، فعالیت شدید کامپایلرها (مانند csc.exe و gcc.exe) به عنوان فرزندهای پردازش Builder، باعث ایجاد هشدارهای امنیتی شد که شناسایی حمله را پیش از فعال شدن کامل Miner ممکن ساخت.
تحلیل نهایی و توصیهها
بدافزار نهایی (SilentXMRMiner) با اتصال به یک Mining Pool عمومی، توان پردازشی CPU و احتمالاً GPU سیستم را مصرف میکرد. تحلیلگران توصیه میکنند که سازمانها سریعاً نسخههای اینترنت-محور MagicINFO را بهروزرسانی کنند و هرگونه تلاش غیرمنتظره برای دانلود ابزارهای Remote Access یا فعالیتهای مشکوک کامپایلرها در محیطهای غیرتوسعهای را به عنوان نشانه نفوذ تلقی کنند.
