شرکت فرانسوی ENGIE، از غولهای چندملیتی حوزه انرژی، اعلام کرد که مهاجمان موفق شدهاند از طریق یک ابزار فروش (Sales Tool) مورد استفاده توسط برخی از شرکای تجاری این شرکت، به اطلاعات تماس و قراردادهای انرژی مشتریان در فرانسه دسترسی پیدا کنند.
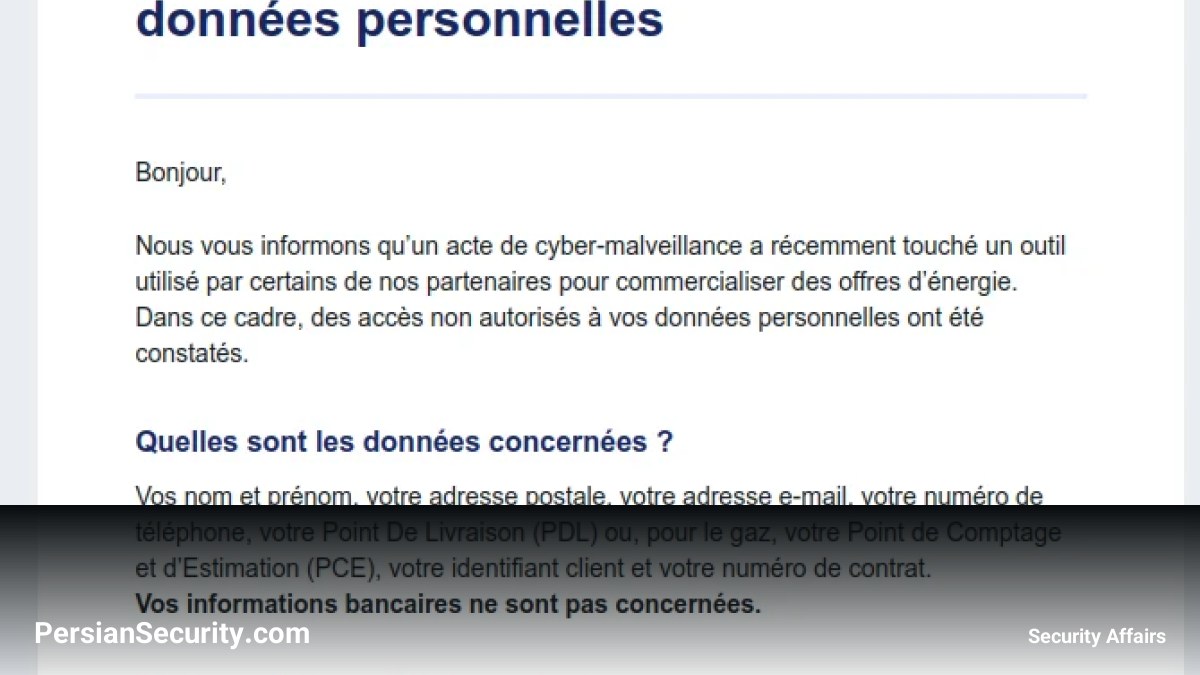
بر اساس گزارشهای منتشر شده، دادههای فاش شده شامل نام مشتریان، آدرسهای پستی، ایمیلها، شماره تلفنها، شناسههای مشتری (Customer IDs)، شماره قراردادها و شناسههای تأمین انرژی است. برای مشتریان بخش برق، این اطلاعات شامل شناسه نقطه تحویل (PDL) و برای مشتریان بخش گاز، شامل نقطه اندازهگیری و تخمین (PCE) میباشد.
با این حال، ENGIE تأکید کرده است که سیستمهای فناوری اطلاعات (IT) داخلی این شرکت مورد نفوذ قرار نگرفته و اطلاعات بانکی و مالی مشتریان نیز در این حادثه تحت تأثیر قرار نگرفتهاند. این شرکت بلافاصله دسترسی مهاجمان را مسدود کرده و موضوع را به مقامات مربوطه اطلاع داده است.
ریسکهای امنیتی و توصیهها
اگرچه دادههای مالی فاش نشدهاند، اما این نشت اطلاعات میتواند زمینهساز حملات مهندسی اجتماعی (Social Engineering) و جعل هویت (Impersonation) شود. مهاجمان با داشتن اطلاعات دقیق قراردادها، میتوانند خود را به عنوان کارشناسان شرکت معرفی کرده و مشتریان را برای افشای اطلاعات حساستر یا انجام پرداختهای غیرقانونی تحت فشار قرار دهند.
- مشتریان باید از تماسها، پیامها یا ایمیلهای غیرمنتظره که درخواست اطلاعات حساس یا پرداخت وجه دارند، بسیار محتاط باشند.
- هرگونه درخواست برای تأیید هویت یا پرداخت، باید از طریق کانالهای رسمی و معتبر شرکت (مانند وبسایت یا اپلیکیشن رسمی) بازبینی شود.
- هرگز کدهای تأیید SMS، رمز عبور یا جزئیات بانکی خود را در اختیار افراد یا تماسگیرندگان ناشناس قرار ندهید.