بر اساس مطالعه جدید انجام شده توسط Mysterium VPN، وبسایتهای مربوط به انتخابات در شهرستانهای ایالات متحده با چالشهای امنیتی متعددی روبرو هستند. اگرچه امنیت این سایتها نسبت به سالهای گذشته بهبود یافته است، اما ضعف در پروتکلهای احراز هویت ایمیل (Email Authentication)، استفاده از دامنههای غیررسمی و ردیابی توسط شخص ثالث (Third-party tracking)، همچنان مخاطراتی را برای رایدهندگان ایجاد میکند.
یافتههای کلیدی گزارش
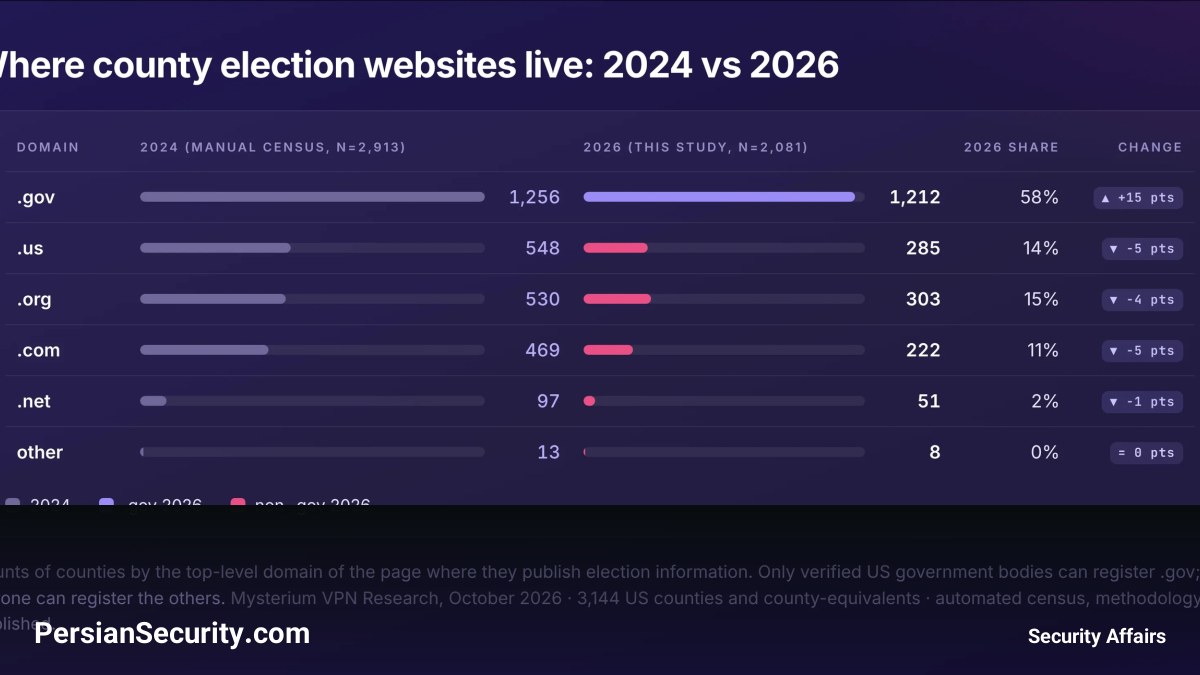
- مدیریت دامنه: حدود ۴۲٪ از وبسایتهای انتخابات شهرستانها از دامنههای غیر .gov استفاده میکنند. استفاده از دامنههای .gov تنها برای سازمانهای دولتی تایید شده امکانپذیر است و راهی مطمئن برای شناسایی سایتهای رسمی توسط کاربران است.
- امنیت ایمیل: ضعف در احراز هویت ایمیل میتواند مهاجمان را در جعل هویت (Impersonation) ادارات انتخاباتی تسهیل کند. حدود ۵۱٪ از دامنهها فاقد سیاستهای اجرایی DMARC هستند که باعث میشود پیامهای غیرمجاز بدون شناسایی یا مسدودسازی، به مقصد برسند.
- پروتکلهای رمزنگاری: برخی وبسایتها با شکست در HTTPS مواجه شدهاند یا از پروتکلهای قدیمی و غیررمزنگاریشده HTTP استفاده میکنند. همچنین تنها ۳۴٪ از سایتها از هدر HSTS برای اجبار مرورگر به استفاده از اتصال امن استفاده میکنند.
- ردیابی شخص ثالث: ۸۴٪ از صفحات مورد بررسی، با حداقل یک شرکت ردیاب (Tracker) در ارتباط بودند که میتواند منجر به جمعآوری غیرضروری دادهها شود.
باید توجه داشت که این یافتهها مربوط به وبسایتهای اطلاعرسانی عمومی است و دلیلی بر نفوذ به ماشینهای رایگیری (Voting machines) یا سیستمهای شمارش آرای نیست. با این حال، وجود این ضعفها میتواند منجر به انتشار اطلاعات نادرست و جمعآوری دادههای شخصی توسط عاملان تهدید شود.
توصیههای امنیتی
کارشناسان توصیه میکنند سازمانهای دولتی مهاجرت به دامنههای .gov را تکمیل کنند، سیاستهای DMARC را به حالت اجرایی (Enforcement) درآورند و وضعیت انقضای گواهیهای SSL/TLS خود را به دقت پایش کنند. همچنین بررسی ارتباطات با ابزارهای تبلیغاتی و ردیابهای غیرضروری برای حفظ حریم خصوصی کاربران توصیه میشود.