
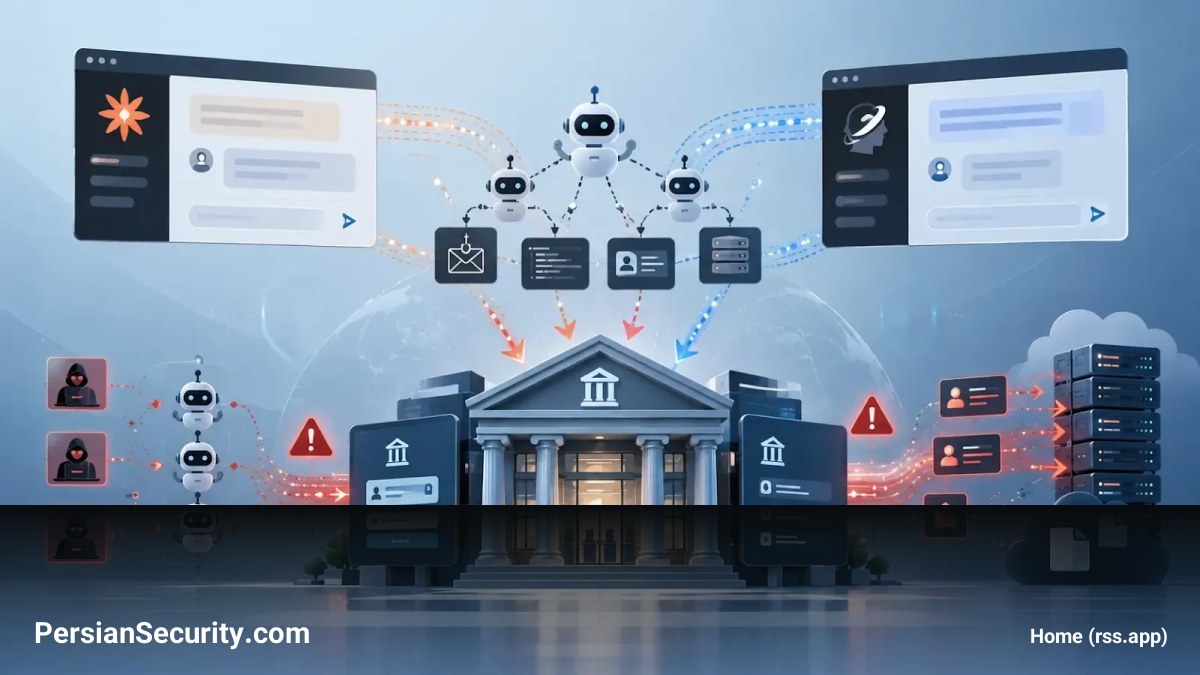
گزارشهای جدید نشان میدهد که مجرمان سایبری از یک سیستم چند-عاملی (Multi-agent system) به نام CARLIY0S برای هماهنگسازی حملات علیه بیش از ۴۰۰ مؤسسه مالی و ارائهدهنده خدمات پرداخت در آمریکای لاتین استفاده کردهاند.
ترکیب مدلهای هوش مصنوعی در عملیات تهاجمی
این سیستم با ترکیب مدلهای تجاری هوش مصنوعی از جمله Claude (متعلق به Anthropic)، Grok (متعلق به xAI) و Kimi (متعلق به Moonshot AI) به همراه ابزارهای اتوماسیون و زیرساختهای عملیاتی مشترک طراحی شده است. این رویکرد نشاندهنده تغییر استراتژی مهاجمان از هکهای دستی و اسکریپتهای ساده به سمت یک سیستم ارکستره شده است که به گروه کوچکی از مهاجمان اجازه میدهد تعداد زیادی هدف را بهطور همزمان ارزیابی و مورد حمله قرار دهند.
سیستم CARLIY0S بر پایه فریمورک امنیت تهاجمی PentAGI بنا شده و وظایف مختلفی را به مدلهای مختلف واگذار کرده است:
- Claude: برای تحلیل اهداف، ارزیابی روشهای نفوذ و سنتز تصمیمات پیکربندی شده بود.
- Grok: در قالب «ماینرهای» اطلاعاتی برای جمعآوری دادهها و تغذیه پایگاه دادهای به نام FinancialSoft به کار گرفته شد.
- Kimi: در جریانهای کاری (Workflows) سیستم حضور داشت.
تکنیکها و اهداف عملیاتی
عامل تهدید (Threat Actor) برای دور زدن محدودیتهای اخلاقی مدلهای AI، از پرومپتهایی استفاده کرده که حملات را به عنوان «تستهای امنیتی مجاز» جلوه میداد. همچنین برای پنهان کردن ردپای خود از سرویسهای Residential Proxy و فعالیتهای مرورگر خودکار استفاده کردهاند. در صورتی که مدلهای AI از پاسخ به درخواستها خودداری میکردند، مهاجمان از کدهای محلی (Local code) به عنوان جایگزین استفاده میکردند تا عملیات متوقف نشود.
اهداف اصلی این گروه پس از نفوذ شامل موارد زیر بوده است:
- جستجو برای یافتن اعتبارنامهها (Credentials).
- نقشهبرداری از سیستمهای داخلی (Internal Mapping).
- جمعآوری دادههای حساس مالی و هویتی.
شناسایی عامل تهدید و ابعاد نشت دادهها
این گروه که توسط تحلیلگران با نام AiPT-67 ردیابی شده، تحت نامهای Tr4nsHack Team و Hexagon Security Labs Mexico فعالیت میکرد و ارتباطاتی با CyberCartel (یک عامل تهدید متمرکز بر سود مالی که از سال ۲۰۱۲ فعال است) دارد. طبق گزارشها، پایگاه داده FinancialSoft حاوی بیش از ۴,۴۰۰ رکورد، از جمله هزاران آدرس ایمیل، شماره حساب، رمز عبور و API Key بوده است که دسترسی به زیرساختهای پرداخت و سیستم پرداخت بینبانکی مکزیک (SPEI) را فراهم میکرد.
توصیههای امنیتی برای مدیران SOC و CISOها
این حادثه ثابت میکند که خطر AI تنها در تولید محتوا نیست، بلکه در نحوه اتصال خروجیهای آن به ابزارهای عملیاتی و دسترسیهای واقعی است. برای مقابله با این تهدیدات، سازمانهای مالی باید اقدامات زیر را اولویتبندی کنند:
- چرخش منظم (Rotation): تغییر دورهای اعتبارنامهها و API Keyها.
- دسترسی با حداقل امتیاز (Least-Privilege): محدود کردن دسترسیها در سیستمهای پرداخت و هویت.
- مانیتورینگ پیشرفته: نظارت بر فعالیتهای مشکوک در سطح حسابها، Endpoints و اپلیکیشنها بهصورت یکپارچه.
- مدیریت عاملهای AI: ایجاد فهرست جامع از Agentهای هوش مصنوعی مورد استفاده در سازمان و تست نفوذ برای اطمینان از عدم سوءاستفاده از آنها.


