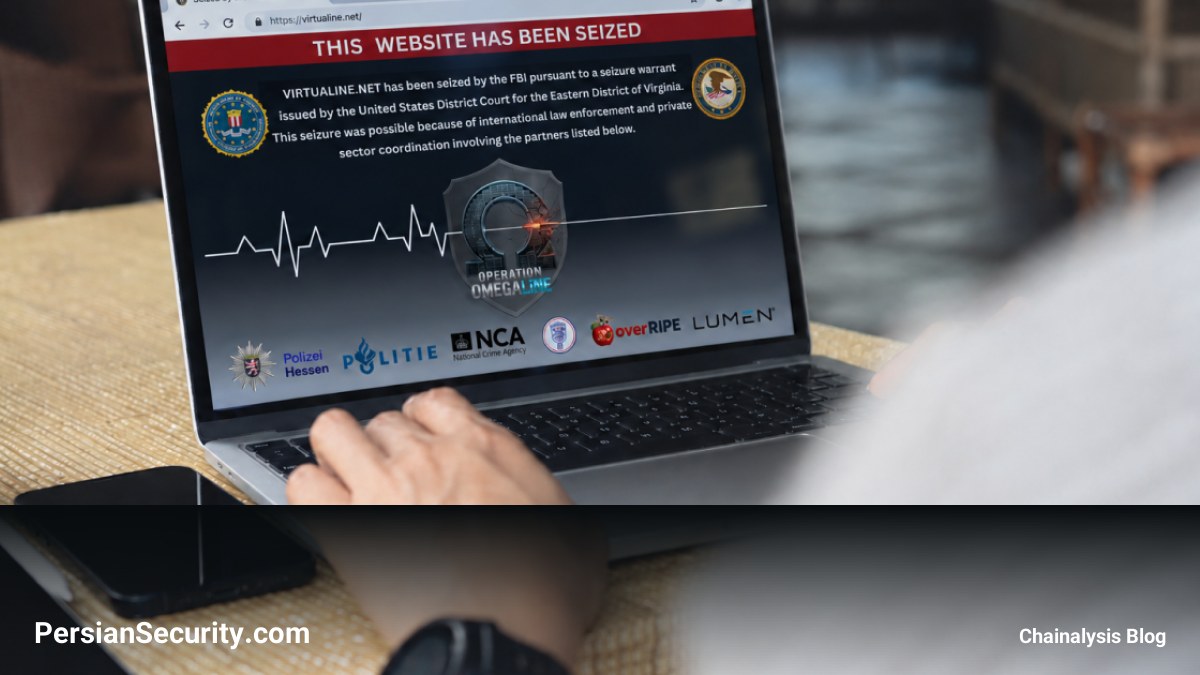
در تاریخ ۲۷ اکتبر ۲۰۲۶، دفتر دادستان ایالات متحده در منطقه شرقی ویرجینیا و دفتر FBI در واشینگتن، توقیف دامنه اصلی virtualine.net را اعلام کردند. این دامنه متعلق به شرکت Virtualine است؛ یکی از ارائهدهندگان اصلی سرویسهای میزبانی Bulletproof Hosting (BPH) که زیرساختی گسترده برای تسهیل فعالیتهای جرایم سایبری جهانی فراهم میکرد. این عملیات با همکاری پلیس ایالت هسن آلمان، پلیس میتلند-نیدرلند هلند و آژانس ملی جرم بریتانیا (NCA) انجام شده است.
نقش سرویسهای BPH در اکوسیستم جرایم سایبری
سرویسهای میزبانی Bulletproof (BPH) خدماتی هستند که بهطور عمدی گزارشهای سوءاستفاده (Abuse Complaints)، اخطاریههای DMCA و درخواستهای نهادهای اجرای قانون را نادیده میگیرند. این ارائهدهندگان با ارائه زیرساختهای آفشور (Offshore) که در برابر اختلال مقاوم هستند، فعالیتهای مجرمانه مداوم از جمله سرورهای فرماندهی و کنترل (C2) باجافزارها، کیتهای فیشینگ (Phishing Kits)، توزیع بدافزار (Malware Distribution)، فروشگاههای کارتهای سرقتی و بازارهای غیرقانونی را پشتیبانی میکنند.
شرکت Virtualine که با نامهای دیگری همچون Secury، Massgod، Spamhouse، Lanedo و Omegatech نیز شناخته میشود، خدمات خود را بهطور آشکار در انجمنهای جرایم سایبری مانند Exploit.in و HackForums تبلیغ میکرد. این شرکت حتی طرحهای حفاظتی ویژهای را برای مشتریان خود ارائه میداد که در صورت دریافت درخواست از سوی نهادهای قانونی، زیرساختهای مجرمانه آنها را به شرکتهای پوششی (Shell Companies) دیگر منتقل میکرد تا از توقیف جلوگیری شود.
استفاده از ارزهای دیجیتال برای پولشویی
بررسیها نشان میدهد که Virtualine پرداختهای مستقیم خود را از طریق آدرسهای کیف پول غیرمتمرکز (Unhosted Wallets) با استفاده از بیتکوین (Bitcoin) دریافت میکرد. این روش به مشتریان مجرم اجازه میداد بدون فعال شدن سیستمهای نظارتی صرافیهای متمرکز، مبالغ را پرداخت کنند. پس از دریافت، این شرکت مبالغ را برای پنهان کردن منشأ آنها پولشویی میکرد.
تحلیلهای زنجیره بلوکی (On-chain Analysis) نشان میدهد که ردپای این شرکت مستقیماً با طیف گستردهای از اکوسیستم جرایم سایبری، از جمله اپراتورهای باجافزار، زیرساختهای سرقت اطلاعات (Infostealer)، انجمنهای جرایم سایبری روسی و زیرساختهای کلاهبرداری در ارتباط بوده است. این اقدام نشاندهنده نقش حیاتی ارائهدهندگان BPH در گسترش مقیاس اقتصاد جرایم سایبری است.