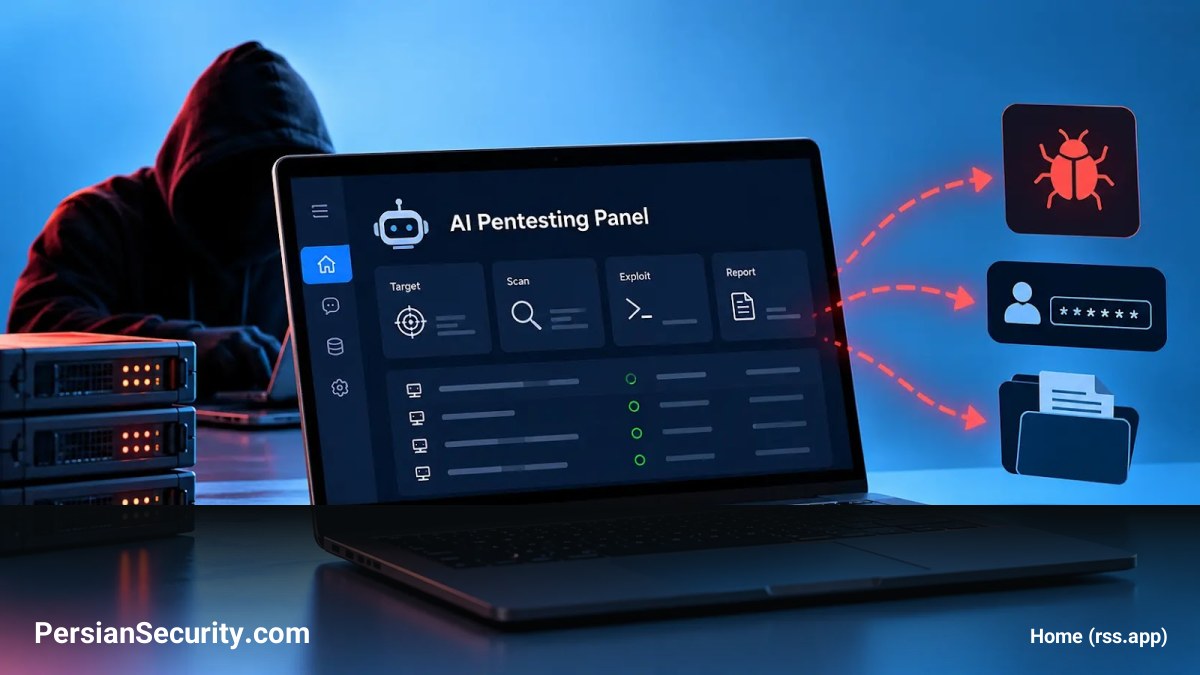
مهاجمان حداقل ۱۷ پنل تست نفوذ (Penetration-testing) مبتنی بر هوش مصنوعی Cairn AI را که در معرض اینترنت قرار داشتند، مورد هدف قرار دادهاند. در این حملات، مهاجمان با استفاده از عوامل امنیتی خودکار (Autonomous Agents)، آنها را علیه زیرساختهای خودشان به کار گرفتهاند تا اطلاعات حساس (Credentials) را سرقت کرده، دسترسیهای غیرمجاز ایجاد کنند و بدافزار مستقر نمایند.
این حملات به جای بهرهبرداری از یک آسیبپذیری نرمافزاری جدید (Zero-day)، از دسترسیهای مدیریتی بدون احراز هویت (Unauthenticated Administrative Access) در پنلهای اکسپوز شده سوءاستفاده میکنند. پس از ورود به پنل، نفوذگران میتوانند پروژههای جدیدی ایجاد کرده و به عوامل هوش مصنوعی دستور دهند تا فرمانهایی را علیه زیرساختهای هدف اجرا کنند.
جزئیات فعالیت گروههای مهاجم
محققان این فعالیتها را تحت دو خوشه AIA0009 و AIA0010 ردیابی کردهاند:
- AIA0009: این گروه بر حفظ ماندگاری (Persistence)، دسترسی از راه دور و استقرار بدافزار تمرکز دارد. آنها از دستورات شناسایی (Reconnaissance) با نشانگر “cairnscan” برای جمعآوری هویت حسابهای کاربری و نام میزبان (Hostname) استفاده میکنند.
- AIA0010: تمرکز این گروه بر شناسایی محیط (Environment Discovery)، نقشهبرداری از زیرساخت، استخراج اطلاعات حساس (Credential Extraction) و اسکن محدودههای IP عمومی برای یافتن پنلهای اکسپوز شده بیشتر است.
استقرار بدافزار Poseidon
در جریان این حملات، مهاجمان با تزریق کدهای Base64، موفق به دانلود و اجرای یک فایل اجرایی لینوکس به نام worker-health شدند. این فایل یک بدافزار (Implant) مبتنی بر زبان Go به نام Poseidon است که با اکوسیستم C2 متنباز Mythic مرتبط میباشد. این بدافزار از زیرساخت CDN سرویس Bunny.net برای ارتباطات خود استفاده میکند.
علاوه بر این، مهاجمان تلاش کردند با تزریق کلیدهای عمومی SSH در فایل authorized_keys، دسترسیهای خود را تثبیت کنند. همچنین، بررسیهای آنها شامل بررسی قابلیتهای لینوکس، فایلسیستمهای Mount شده و سوکتهای Docker برای یافتن مسیرهای احتمالی فرار از کانتینر (Container Escape) بوده است.
نتیجهگیری فنی
این حادثه نشان میدهد که چگونه یک پنل مدیریتی ناامن میتواند نقش یک رابط فرمان (Command Interface) با سطح دسترسی بالا را ایفا کند. آسیبپذیری اصلی در اینجا ساختاری (Architectural) است؛ جایی که ابزارهای امنیتی هوش مصنوعی، به دلیل عدم امنیت در کنترلپنل (Control Plane)، خود به هدف اصلی حملات تبدیل میشوند.