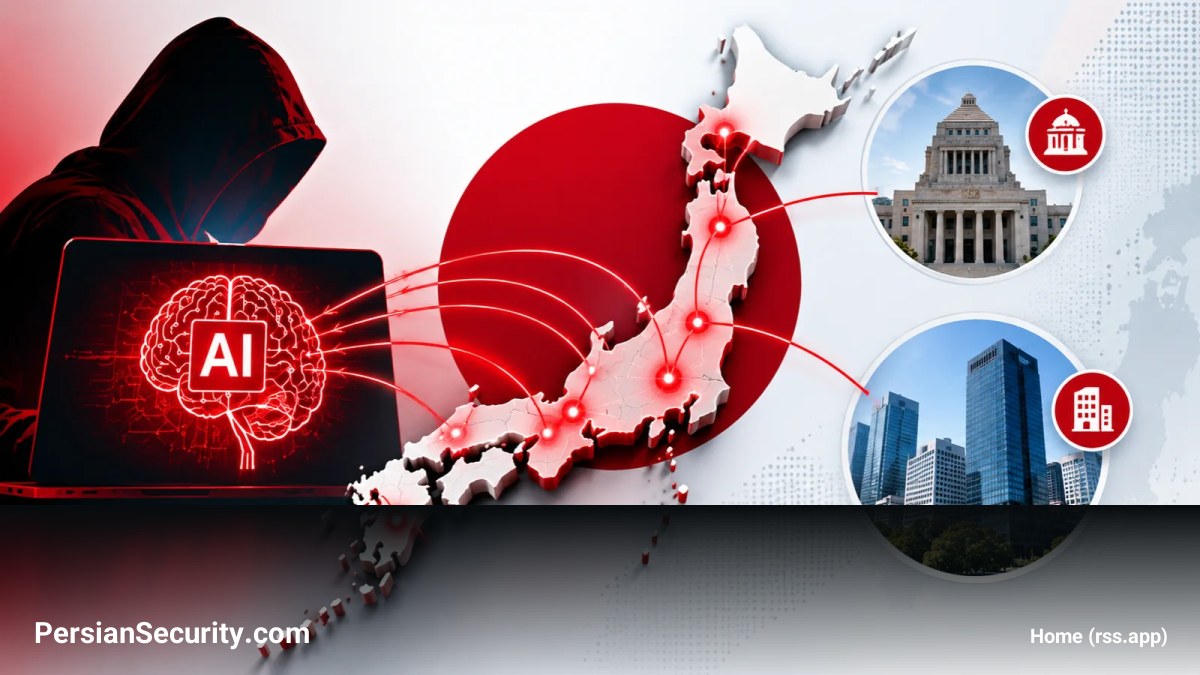
ژاپن با موج شدیدی از نفوذهای سایبری تقویتشده با هوش مصنوعی (AI) روبرو شده است که ضعفهای دفاعی در بخشهای دولتی و شرکتی این کشور را آشکار کرده است. دهها حادثه، از شرکتهای کارگزاری گرفته تا شرکتهای خدمات تحویل، منجر به نشت دادهها (Data Leaks) به صورت روتین شده است.
بر اساس گزارشهای منتشر شده، وزارت اقتصاد، تجارت و صنعت ژاپن (METI) از دسترسی غیرمجاز به وبسایت کمیسیون نظارت بر معاملات برق و گاز خبر داده است. همچنین، هکرها مدعی انتشار دادههای حساس مشتریان پلتفرم معاملاتی GMO Internet Group شدهاند و مبلغ حدود ۵۰ میلیون دلار باجافزار (Ransomware) از این شرکت درخواست کردهاند.
از دیگر موارد جدی، گزارش پلیس ملی ژاپن مبنی بر احتمال افشای دادههای حدود ۱۲۵,۰۰۰ افسر و کارکنان از طریق ارائهدهنده خدمات ابری (Cloud Provider) به نام Arcadia است. همچنین، شرکت Sony Network Communications از افشای بیش از ۲.۵ میلیون رکورد مشتری خبر داده و شرکت IDC Frontier متعلق به SoftBank نیز هدف حمله باجافزاری قرار گرفته که منجر به اختلال در فعالیت ۴۹۵ سازمان مشتری شده است.
کارشناسان معتقدند عاملهای هوش مصنوعی (AI Agents) و ابزارهای هک متنباز (Open-source)، گروههای مجرم را قادر ساختهاند تا زیرساختهای قدیمی را اکسپلویت (Exploit) کرده و بر موانع زبانی (مانند زبان ژاپنی) غلبه کنند. مهاجمان از هوش مصنوعی برای تحلیل شبکهها، یافتن اهداف آسیبپذیر، فرار از تشخیص (Detection Evasion)، خودکارسازی اسکن آسیبپذیریها و اجرای کمپینهای فیشینگ (Phishing) استفاده میکنند.
تحقیقات نشان میدهد که ابزارهای تست نفوذ توسعهیافته در چین مانند ARTEX و پلتفرمهای هوش مصنوعی مانند CyberStrikeAI در چندین حمله اخیر نقش داشتهاند. همچنین، آسیبپذیریهای بحرانی در PHP منجر به میلیونها تلاش برای هک و از دسترس خارج شدن سایتهای دولتی و شرکتی شده است.
آمارها نشان میدهد که از ماه آوریل تاکنون، دادههای شخصی حدود ۲۶۰ میلیون نفر در معرض خطر قرار گرفته است. در پاسخ به این وضعیت، دولت ژاپن چارچوب «دفاع سایبری فعال» (Active Cyber Defence) را فعال کرده و قصد دارد تیمهای «هک سفید» (White Hat) مبتنی بر هوش مصنوعی را برای شناسایی نقاط ضعف تشکیل دهد.
توصیههای امنیتی برای مدیران SOC و CISO:
- فوراً آسیبپذیریهای PHP و سایر نرمافزارهای متصل به اینترنت را وصلهگذاری (Patch) کنید.
- وبسایتها و اپلیکیشنهای عمومی را برای یافتن نقاط ورود آسیبپذیر حسابرسی (Audit) کنید.
- سرویسهای ابری و دسکتاپ را مقاومسازی کرده و احراز هویت چندعاملی (MFA) را اجباری کنید.
- محیطهای خود را برای شناسایی اسکنهای خودکار مبتنی بر هوش مصنوعی و تستهای انبوه اعتبارنامهها (Credentials) مانیتور کنید.
- برنامههای پاسخ به حادثه (Incident Response) و اطلاعرسانی نقض دادهها را تقویت کنید.