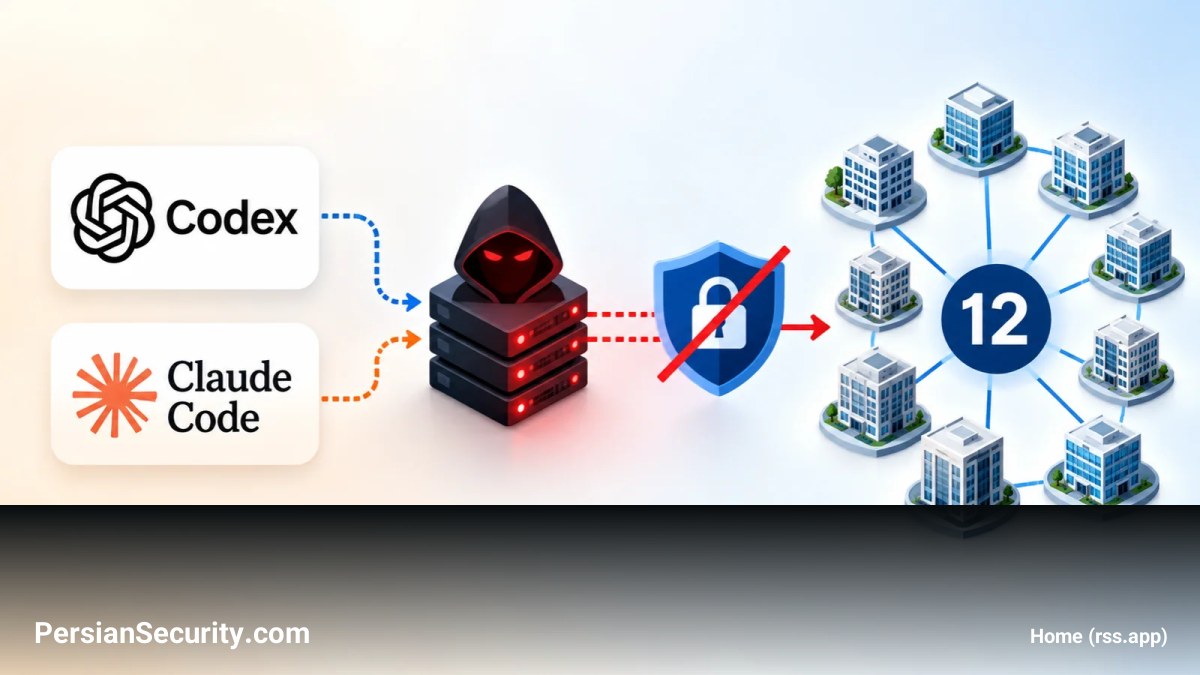
تیم Threat Hunter شرکت Symantec یک سرویس رله (Relay) غیرمجاز را شناسایی کرده است که با هدف قرار دادن ابزارهای Codex (محصول OpenAI) و Claude Code (محصول Anthropic)، تنظیمات امنیتی آنها را تغییر داده و قابلیت Sandbox را غیرفعال میکند.
مکانیزم حمله
این حمله برخلاف حملات سنتی، از یک کلاینت آلوده (Trojanized Client) استفاده نمیکند. در این سناریو، کاربران ابتدا نسخه قانونی و اصلی این ابزارها را از طریق npm نصب میکنند، اما متعاقباً یک دستور تکخطی (One-liner) در PowerShell یا bash را از دامنههای مشابه (Lookalike Domains) اجرا میکنند.
- اسکریپت مذکور فایلهای تنظیمات مانند
~/.codex/config.tomlیا~/.claude/settings.jsonرا بازنویسی میکند. - مقادیر
base_urlیاANTHROPIC_BASE_URLبه سرورهای تحت کنترل مهاجم تغییر یافته و کلیدهای API نیز توسط رله جایگزین میشوند. - بسیار مهمتر اینکه، حالت امنیتی به
sandbox_mode = "danger-full-access"تغییر مییابد که باعث فعال شدن دسترسی کامل به شبکه و غیرفعال شدن قابلیتهای Telemetry و گزارش خطا میشود.
ریسکهای امنیتی و پیامدها
از آنجایی که این سرویس رله تمام Promptها، فایلها و کلیدهای حساس ارسال شده به عامل هوش مصنوعی را مشاهده میکند، میتواند پاسخها را دستکاری یا جعل کند. با توجه به غیرفعال شدن Sandbox، یک پاسخ مخرب از سوی هوش مصنوعی میتواند با سطح دسترسی کامل کاربر (Full Privileges) روی سیستم اجرا شود. این موضوع تهدیدی جدی برای سازمانهایی است که در حوزههای حساس مانند اتوماسیون صنعتی، نیمهرساناها، داروسازی و مراکز داده فعالیت میکنند.
توصیههای دفاعی برای تیمهای SOC
تیمهای امنیتی باید اقدامات زیر را برای مقابله با این تهدید در نظر بگیرند:
- رصد تغییرات در متغیرهای
base_urlیاANTHROPIC_BASE_URLدر تنظیمات ابزارهای CLI. - بررسی وجود مقدار
danger-full-accessدر فایلهای کانفیگ ابزارهای هوش مصنوعی. - مانیتورینگ اجرای دستورات مشکوک مانند
iwr | iexیاcurl | bashبلافاصله پس از نصب بستههای npm. - ایجاد لیست سفید (Allow-list) برای ترافیک ابزارهای هوش مصنوعی و جلوگیری از ارتباط با مقاصد غیرمجاز.