یک پنل مدیریت جدید برای حملات ClickFix با نام Corium در تالارهای گفتگوی جرایم سایبری تبلیغ شده است. این پلتفرم با تجمیع تکنیکهای مختلف توزیع بدافزار (Malware Delivery)، صفحات فریبنده تأیید هویت (Deceptive Verification Pages)، تزریق کد به وبسایتها (Website Injection) و تحلیل نرخ تبدیل (Conversion Analytics) در یک رابط کاربری واحد، فرآیند حملات را تسهیل میکند.
تجاریسازی حملات سایبری
اهمیت Corium بیش از آنکه در ابداع تکنیکهای جدید باشد، در سادهسازی مدیریت، توزیع و مقیاسپذیری حملات موجود نهفته است. یک عامل تهدید (Threat Actor) با نام مستعار Cassiopeia، این پنل را در تالار Exploit.IN تبلیغ کرده است. Corium به جای فروش یک صفحه CAPTCHA جعلی ساده، یک سیستم یکپارچه شامل مدیریت Payload، ساخت صفحات فرود (Landing Pages)، روشهای اجرا، تحلیل کمپینها و مکانیزمهای اطلاعرسانی را ارائه میدهد.
روشهای متنوع برای اجرای بدافزار
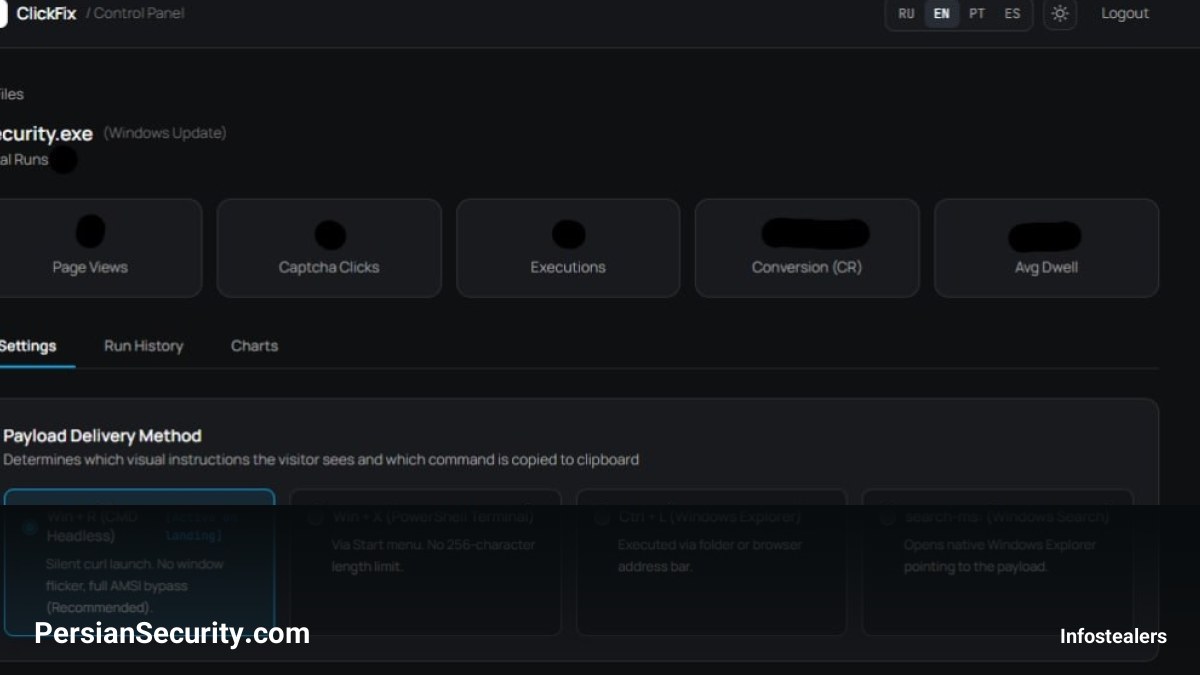
Corium چندین روش برای فریب کاربران و اجرای دستورات از طریق ابزارهای بومی سیستمعامل را در خود جای داده است، از جمله:
- Win + R: استفاده از کادر Run ویندوز برای اجرای دستورات یا نسخههای PowerShell در حافظه.
- Win + X: استفاده از ترمینال سیستم برای دستورات پیچیدهتر.
- Ctrl + L / FileFix: سوءاستفاده از نوار آدرس در Windows Explorer یا مرورگر.
- search-ms: استفاده از پروتکل جستجوی ویندوز برای هدایت کاربر به سمت فایل مخرب.
علاوه بر این، این پلتفرم شامل ۱۴ واریانت از تکنیک DLL-hijacking نیز میباشد که میتواند فعالیتهای مخرب را پنهان کرده و از برخی مکانیزمهای امنیتی Endpoint عبور کند.
صفحات فرود فریبنده و تزریق کد
این پنل قالبهای بصری مختلفی را برای جعل تجربههای امنیتی رایج ارائه میدهد، مانند صفحات تأیید Cloudflare Turnstile، اعلانهای Windows Update، هشدارهای Microsoft Defender SmartScreen و صفحات reCAPTCHA گوگل. یکی از ویژگیهای کلیدی Corium، ماژول تزریق جاوااسکریپت (JavaScript Embedding) با تنها یک خط کد است. این قابلیت به مهاجمان اجازه میدهد بدون نیاز به ساخت صفحات جداگانه، رابطهای فریبنده را مستقیماً روی وبسایتهای قانونی (مانند WordPress یا Joomla) نمایش دهند.
تحلیل و مدیریت کمپینها
Corium مانند پلتفرمهای بازاریابی دیجیتال، دارای یک داشبورد تحلیلی است که معیارهایی نظیر تعداد بازدیدها، کلیکهای CAPTCHA، نرخ اجرا (Execution Rate) و توزیع سیستمعاملها را رصد میکند. این سطح از سازماندهی نشاندهنده گذار از حملات پراکنده به سمت کمپینهای مدیریتشده و صنعتی است.