دو پژوهشگر امنیتی دریافتند که سیستمهای ورود (Login) در اپلیکیشنهای موبایل دو برند خودرویی، به طور کامل قابل تسخیر هستند. این آسیبپذیری به مهاجم اجازه میدهد تا به حساب هر مشتری دسترسی پیدا کرده و در صورت متصل بودن خودرو، دربها را باز کرده و موتور را روشن کند.
جزئیات فنی و زنجیره حمله
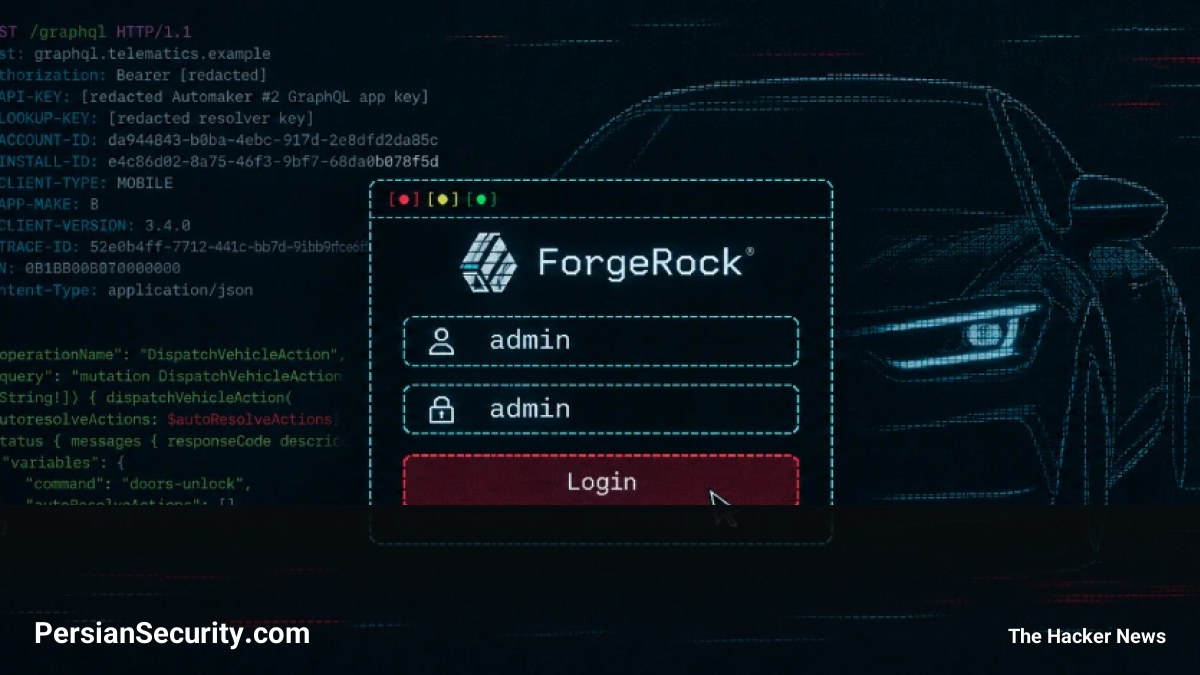
هر دو اپلیکیشن برای احراز هویت کاربران از پلتفرم ForgeRock (که اکنون بخشی از Ping Identity است) استفاده میکردند. پژوهشگران متوجه شدند که کنسول مدیریت (Administrator Console) روی این سرورها همچنان از رمز عبور پیشفرض استفاده میکند.
- نقطه ضعف: ابزار OpenIDM دارای یک کنسول مدیریت داخلی است که توسط Apache Felix پشتیبانی میشود. طبق راهنمای سختسازی (Hardening Guide) شرکت ForgeRock، این کنسول باید پیش از بهرهبرداری حذف یا محافظت شود، زیرا رمز عبور آن به صورت مجزا ذخیره میشود. در این مورد، نام کاربری و رمز عبور هر دو روی مقدار پیشفرض
adminباقی مانده بود. - دور زدن لایه حفاظتی: اگرچه کنسول از اینترنت عمومی مسدود شده بود، اما پژوهشگران با استفاده از کاراکترهای اضافی و اسلشهای کدگذاری شده (Encoded Slashes)، لایه حفاظتی (Edge) را فریب دادند تا درخواست را به عنوان یک فایل استاتیک بیخطر شناسایی کند، در حالی که سرور Java آن را به عنوان مسیر دسترسی به کنسول پردازش میکرد.
- اجرای کد از راه دور (RCE): پس از ورود به کنسول، مهاجمان از یک زمانبند (Scheduler) داخلی برای اجرای اسکریپتهای کوچک استفاده کردند که منجر به دستیابی به Command Prompt روی سروری شد که سوابق مشتریان را نگه میداشت.
از تسخیر حساب تا کنترل خودرو
پژوهشگران با دسترسی به دیتابیس، ایمیل و رمز عبور حسابهای هدف را تغییر داده و با استفاده از توکنهای دسترسی (Access Tokens) مشابه اپلیکیشن اصلی، وارد حساب کاربران شدند. این توکنها در واقع کلید کنترل خودرو بودند و به آنها اجازه داد تا دستورات باز کردن درب و روشن کردن موتور را ارسال کنند.
نتیجهگیری و توصیهها
این مورد یک باگ نرمافزاری یا آسیبپذیری CVE جدید نیست، بلکه نتیجه یک پیکربندی اشتباه (Misconfiguration) است. سازنده محصول سالهاست که در راهنمای خود توصیه کرده کنسول مدیریت حذف یا رمز عبور آن تغییر یابد. برای تیمهای امنیتی که از نرمافزارهای مشابه مدیریت هویت (مانند PingIDM) استفاده میکنند، بررسی دقیق تنظیمات پیشفرض و حذف کنسولهای مدیریتی غیرضروری از محیط Production حیاتی است.