بدافزارهای جاسوسی یا Spyware نرمافزارهای مخفی هستند که بدون رضایت کاربر، اطلاعاتی نظیر پیامها، تماسها، موقعیت مکانی (GPS)، عکسها و رمزهای عبور را جمعآوری کرده و به عامل تهدید (Threat Actor) ارسال میکنند. این تهدیدات طیف گستردهای را شامل میشوند؛ از ابزارهای سادهای که برای نظارت شخصی (Stalkerware) استفاده میشوند تا ابزارهای پیشرفته و گرانقیمت دولتی مانند Pegasus.
انواع بدافزارهای جاسوسی موبایل
- Stalkerware: بدافزارهایی که معمولاً توسط افراد نزدیک (مانند شریک عاطفی) برای نظارت غیرقانونی نصب میشوند.
- Mercenary Spyware: بدافزارهای تجاری پیشرفتهای که توسط شرکتهای خصوصی برای دولتها ساخته میشوند و اهداف خاصی مانند روزنامهنگاران یا فعالان سیاسی را هدف قرار میدهند.
روشهای سرایت (Infection) به دستگاه
بدافزارهای جاسوسی از چندین مسیر وارد دستگاه میشوند:
- دسترسی فیزیکی: نصب اپلیکیشن یا تغییر تنظیمات توسط شخصی که رمز عبور دستگاه را میداند.
- لینکهای مخرب و اپلیکیشنهای جعلی: استفاده از روشهای فیشینگ یا نصب جانبی (Sideload) فایلهای APK در اندروید. برای مثال، کمپین ClayRat در سال ۲۰۲۵ از طریق کانالهای تلگرام و سایتهای جعلی توزیع شد.
- اکسپلویتهای پیامرسانها: استفاده از نقاط ضعف در برنامههایی مانند WhatsApp یا iMessage برای ارسال فایلهای مخرب.
- حملات صفر-کلیک (Zero-click): پیشرفتهترین نوع حمله که بدون هیچ تعاملی از سوی کاربر (بدون کلیک روی لینک یا نصب برنامه) رخ میدهد. بدافزار Pegasus متعلق به NSO Group (ساخته شده در رژیم صیهونیستی) از این تکنیک استفاده میکند.
نشانههای آلودگی در دستگاه
اگرچه بدافزارهای پیشرفته سعی در مخفی ماندن دارند، اما برخی نشانهها میتوانند هشداردهنده باشند:
- مصرف غیرعادی باتری و داده: فعالیت مداوم در پسزمینه باعث تخلیه سریع باتری و افزایش مصرف اینترنت میشود.
- داغ شدن دستگاه در حالت Idle: پردازشهای مخفی باعث افزایش دمای سختافزار میشوند.
- فعال شدن ناگهانی دوربین یا میکروفون: در iOS و نسخههای جدید اندروید، نقاط رنگی (سبز یا نارنجی) در بالای صفحه نشاندهنده فعال بودن این سختافزارهاست.
- وجود پروفایلهای ناشناس: در iOS، بررسی بخش VPN & Device Management برای یافتن پروفایلهای پیکربندی مشکوک ضروری است.
روشهای شناسایی و بررسی فنی
در دستگاههای iOS (iPhone/iPad):
به دلیل ساختار Sandbox در iOS، اپلیکیشنهای اسکنر دسترسی محدودی دارند. بنابراین بررسی دستی توصیه میشود:
- بررسی App Privacy Report در بخش Privacy & Security برای مشاهده دسترسیهای اپلیکیشنها.
- بازبینی لیست دستگاههای متصل به Apple Account و حذف دستگاههای ناشناس.
- بررسی تنظیمات Call Forwarding و Text Message Forwarding برای اطمینان از عدم انتقال تماسها و پیامها به شمارههای دیگر.
- استفاده از Lockdown Mode برای کاربران پرخطر جهت کاهش سطح حمله (Attack Surface).
در دستگاههای اندروید:
- اجرای اسکن Google Play Protect.
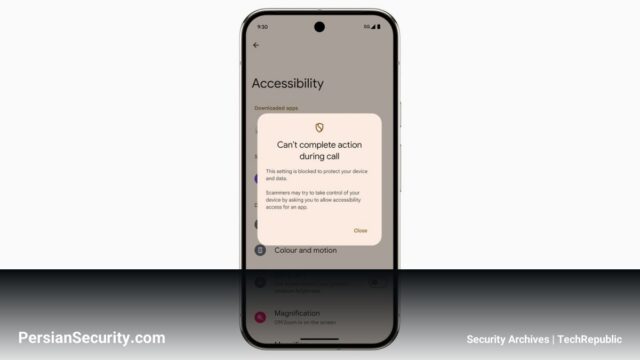
- بررسی دسترسیهای Accessibility و Device Admin؛ بدافزارها اغلب از این دسترسیها برای جلوگیری از حذف شدن یا خواندن محتوای صفحه استفاده میکنند.
- بررسی Trusted Credentials در بخش امنیت برای یافتن گواهینامههای (Certificates) کاربر که توسط مهاجم نصب شده باشند.
- استفاده از Safe Mode برای شناسایی اپلیکیشنهای مخفی که در حالت عادی نمایش داده نمیشوند.
حملات پیشرفته و ابزارهای دولتی
بدافزارهایی مانند Predator، Graphite و LANDFALL نشاندهنده سطح جدیدی از تهدیدات هستند. برای مثال، کیت اکسپلویت DarkSword در سال ۲۰۲۶ دستگاههای iOS 18.4 تا 18.6.2 را هدف قرار داد. شناسایی این ابزارها با بررسی تنظیمات ساده ممکن نیست و نیازمند ابزارهای فارنزیک مانند Mobile Verification Toolkit (MVT) است.
مراحل حذف و پاکسازی
در صورت شناسایی بدافزار، مراحل زیر را دنبال کنید:
- بهروزرسانی سیستمعامل: آپدیتهای امنیتی بسیاری از اکسپلویتها را میبندند.
- حذف اپلیکیشنها و پروفایلهای مشکوک: لغو دسترسیهای حساس و حذف برنامههای ناشناس.
- بازنشانی کارخانهای (Factory Reset): موثرترین روش برای حذف اکثر بدافزارهای سطح کاربر. نکته مهم: هنگام راهاندازی مجدد، از Restore کردن بکآپ کامل سیستم خودداری کنید و فقط فایلها، مخاطبین و عکسها را بازگردانید.
- تغییر رمزهای عبور: تمام پسوردهای حساس (ایمیل، بانکی و شبکههای اجتماعی) را از طریق یک دستگاه پاک و امن تغییر دهید و MFA را فعال کنید.