مایکروسافت در حال توسعه روشی برای اجرای محصولات Endpoint Detection and Response (EDR) خارج از هسته (Kernel) ویندوز است. این پلتفرم جدید که Windows Endpoint Security Platform (WESP) نامیده میشود، با هدف افزایش پایداری سیستمعامل و جلوگیری از حوادث ناخواسته طراحی شده است.
چرا مایکروسافت به دنبال خروج EDR از هسته است؟
یکی از بزرگترین چالشهای امنیت در ویندوز، استفاده از درایورهای سطح هسته (Kernel-mode drivers) توسط شرکتهای ثالث است. هرگونه خطا در این درایورها میتواند منجر به صفحه آبی مرگ (BSOD) و از کار افتادن کامل سیستم شود. حادثه گسترده جولای ۲۰۲۴ که در آن بهروزرسانی CrowdStrike باعث از کار افتادن میلیونها سیستم در سراسر جهان شد، محرک اصلی این تصمیم مایکروسافت بود.
در معماری سنتی، درایورهای EDR برای دریافت اعلانها (Notifications) از هسته، مانند ایجاد فرآیند (Process Creation) یا نوشتن فایل، در سطح Kernel فعالیت میکنند. اگر این درایورها با خطایی مواجه شوند، کل سیستم کرش میکند. مایکروسافت اکنون قصد دارد با مدیریت خودِ درایور اصلی در سطح هسته، ریسک ناشی از کدهای شرکتهای ثالث را به حداقل برساند.
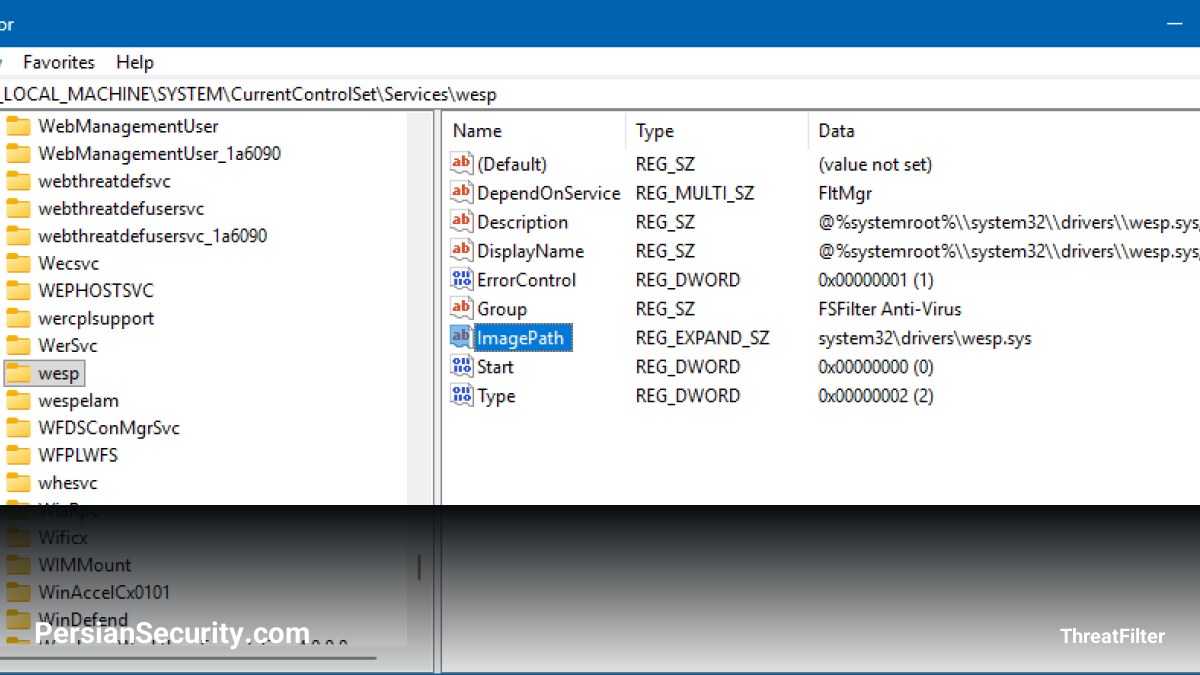
بررسی فنی WESP: فایلهای wesp.sys و espclient.dll
تحلیل فایلهای موجود در نسخههای Windows Insider نشان میدهد که این پلتفرم از دو بخش اصلی تشکیل شده است:
- wesp.sys: یک درایور سطح هسته که به عنوان یک فایلسیستم مینی-فیلتر (File system mini-filter) عمل میکند. وظیفه این درایور، مدیریت اعلانها و ارسال آنها به فضای کاربر است.
- espclient.dll: یک رابط برنامهنویسی (API) در سطح کاربر (User-mode) که به سرویسهای EDR اجازه میدهد با درایور ارتباط برقرار کرده و اعلانها را دریافت کنند.
بررسیها نشان میدهد که این درایور از مکانیزم FilterCommunicationPort برای برقراری ارتباط دوطرفه با فضای کاربر استفاده میکند. با این حال، یک چالش فنی مهم وجود دارد: در حالت فعلی، مشخص نیست که آیا کلاینتهای User-mode قادر خواهند بود عملیاتی را (مانند جلوگیری از اجرای یک فرآیند مخرب) بلاک کنند یا خیر، زیرا این قابلیت (Veto power) معمولاً نیازمند دسترسی مستقیم در سطح هسته است.
چالشها و آینده EDR
انتقال به WESP با چالشهایی نظیر کارایی (Efficiency) و نیاز به فیلترینگ دقیق روبروست تا حجم بالای دادهها باعث کندی سیستم نشود. همچنین، پلتفرم باید به اندازه کافی منعطف باشد تا تمام قابلیتهای مورد نیاز محصولات امنیتی فعلی را پوشش دهد. اگر WESP بتواند این نیازها را برطرف کند، شاهد کاهش چشمگیر درایورهای سطح هسته از شرکتهای ثالث و افزایش پایداری سیستمهای سازمانی خواهیم بود.