تحقیقات اخیر نشان میدهد که مهاجمان سایبری از هوش مصنوعی (AI) برای افزایش مقیاس و سرعت عملیات خود استفاده میکنند. بر اساس گزارشهای منتشر شده، سه مورد حمله با رویکردهای متفاوت از هوش مصنوعی شناسایی شده است که طیف وسیعی از خودکارسازی کامل توسط عاملهای هوش مصنوعی تا استفاده محدود از مدلهای زبانی بزرگ (LLM) را در بر میگیرد.
الگوی اول: مدیریت کامل جریان حمله توسط عاملهای هوش مصنوعی (AI Agents)
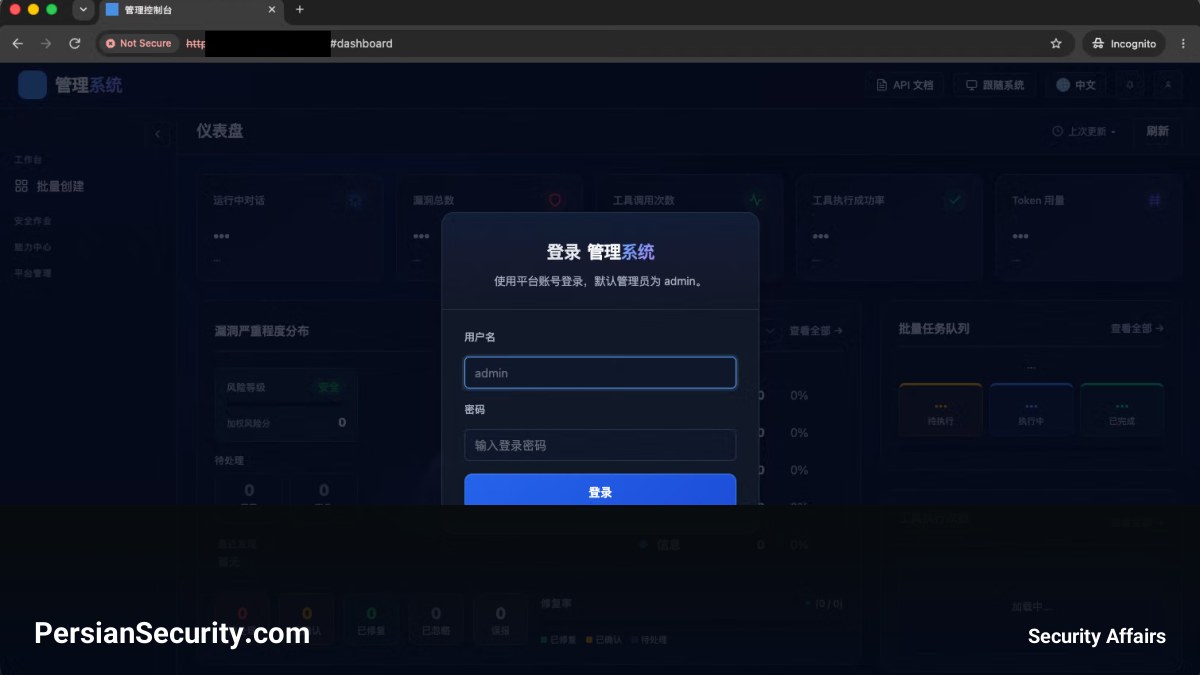
در اولین مورد، مهاجمان از پلتفرم متنباز CyberStrikeAI استفاده کردند. این پلتفرم که بر پایه عاملهای هوش مصنوعی بنا شده، فرآیندهای شناسایی (Reconnaissance)، بررسی آسیبپذیریها (Vulnerability Checks)، اکسپلویت (Exploit) و سرقت دادهها را به صورت خودکار و تکرارپذیر مدیریت میکرد. این سیستم قادر بود وظایف را بین تعداد زیادی از عاملها تقسیم کرده و همزمان چندین هدف را دنبال کند؛ این ویژگی باعث میشود شناسایی فعالیتها در لاگهای تکسازمان بسیار دشوار شود، زیرا حجم ترافیک ارسالی به هر هدف به صورت کنترلشده و کم نگه داشته میشود.
الگوی دوم: هدایت انسانی با کمک هوش مصنوعی در برنامهریزی و ابزارسازی
در مورد دوم، یک مهاجم انسانی تصمیمات اصلی را اتخاذ میکرد اما از مدلهای زبانی بزرگ (LLM) برای سرعت بخشیدن به برنامهریزی و توسعه ابزارهای حمله استفاده مینمود. هدف این حملات، دسترسی به منابع محاسباتی مانند سرویسهای GPU و زیرساختهای هوش مصنوعی بود تا مهاجم بتواند مدلهای خود را با هزینه بسیار کم اجرا کند. در برخی از این موارد، مهاجم موفق به کنترل سیستمهای حساس از جمله سرویسهای FTP، پایگاههای داده و حسابهای مدیریت شد.
الگوی سوم: استفاده محدود از هوش مصنوعی برای توسعه اسکریپتها
در حالت سوم، هوش مصنوعی تنها در نقشهای محدودی مانند نوشتن دستورات و اسکریپتهای خاص به کار گرفته شده بود. مهاجمان در این سناریو عمدتاً از نقاط ضعف موجود در دستگاههای VPN و سرورهای قدیمی استفاده میکردند و از اعتبارنامههای (Credentials) یافت شده در فایلهای پیکربندی برای ورود مستقیم به شبکههای داخلی بهره میبردند.
نتیجهگیری و توصیههای امنیتی برای مدیران SOC
با وجود پیشرفت در ابزارهای هوش مصنوعی، بسیاری از این حملات همچنان بر پایه نقاط ضعف کلاسیک استوار هستند. یافتهها نشان میدهد که هوش مصنوعی صرفاً سرعت و مقیاس حملات را بالا میبرد، اما اکسپلویت (Exploit) سیستمهای قدیمی و تنظیمات پیشفرض همچنان عامل اصلی نفوذ هستند. توصیههای کلیدی عبارتند از:
- بازبینی سیستمهای متصل به اینترنت: شناسایی و بهروزرسانی یا جداسازی اپلیکیشنهای وب قدیمی که امکان ایمنسازی آنها وجود ندارد.
- محافظت از صفحات مدیریت: اطمینان از اینکه رابطهای مدیریتی بدون کنترل دسترسی قوی و نیاز مبرر در معرض اینترنت نیستند.
- امنسازی تجهیزات شبکه و VPN: بررسی دقیق پیکربندیها، حذف اعتبارنامههای پیشفرض و جلوگیری از استفاده مجدد از رمز عبورها.
- بهبود نظارت (Monitoring): تمرکز بر شناسایی حملات با حجم پایین (Low-volume) که در میان ترافیک عادی توزیع شدهاند و ممکن است در لاگهای یک سازمان به تنهایی قابل تشخیص نباشند.