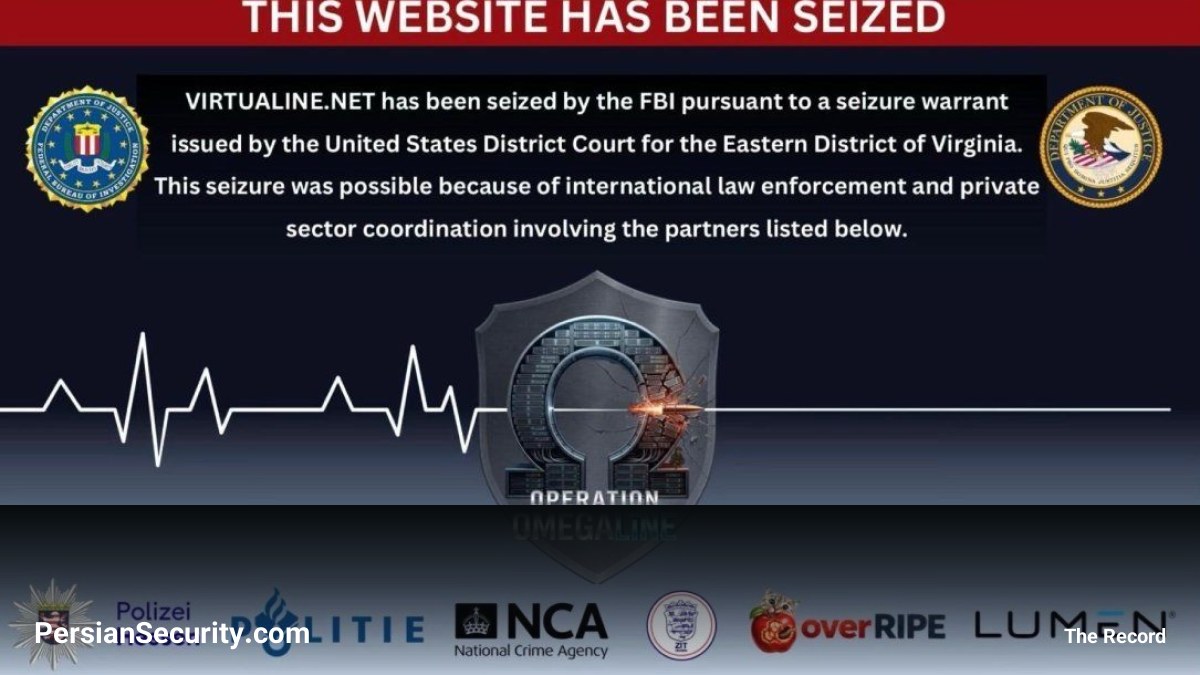
اداره تحقیقات فدرال آمریکا (FBI) دامنه یک ارائهدهنده خدمات میزبانی موسوم به «ضد گلوله» (Bulletproof Hosting) را که متهم به تسهیل طیف گستردهای از جرایم سایبری از جمله پولشویی و توزیع محتوای غیرقانونی بود، توقیف کرد.
جزئیات عملیات توقیف
طبق اعلام وزارت دادگستری، دادگاه اجازه توقیف دامنه virtualine.net را صادر کرده است. این سرویس تحت نامهای مختلفی از جمله Secury، Massgod، Spamhouse، Lanedo و Omegatech فعالیت میکرد و اکنون با یک صفحه اطلاعرسانی (Splashpage) جایگزین شده است.
ارائهدهندگان میزبانی Bulletproof، کسبوکارهای مجرمانه تخصصی هستند که زیرساختهای حیاتی را به مشتریانی اجاره میدهند که وعده نادیده گرفتن شکایات سوءاستفاده (Abuse Complaints) و درخواستهای نهادهای قانونی را دریافت میکنند.
فعالیتهای مجرمانه و روشهای پولشویی
بر اساس اسناد دادگاه، Virtualine بهطور صریح در انجمنهای جرایم سایبری (Cybercrime Forums) تبلیغ میکرد و خدمات میزبانی را برای تمامی «فعالیتهای غیرقانونی یا Black Hat» از جمله موارد زیر ارائه میداد:
- فیشینگ (Phishing)
- کاردینگ (Carding)
- ارسال اسپم (Spam)
علاوه بر این، این شرکت از سرویسی تحت عنوان “BTC [NO-AML]” برای پذیرش پرداختهای بیتکوین استفاده میکرد که هدف آن دور زدن فرآیندهای مبارزه با پولشویی (Anti-Money Laundering) بود. دادستانها مدعی هستند که Virtualine تلاش کرده است برای پنهان کردن منشأ مبالغ، فرآیند پولشویی را انجام دهد.
بستر گستردهتر مقابله با زیرساختهای مجرمانه
این توقیف بخشی از یک سری اقدامات بینالمللی علیه ارائهدهندگان Bulletproof Hosting است، بهویژه سرویسهای مرتبط با روسیه که متهم به حمایت از گروههای باجافزار (Ransomware) هستند. نمونههای اخیر عبارتند از:
- تحریم Zservers به دلیل حمایت از گروه باجافزاری LockBit.
- تحریم Aeza Group به دلیل میزبانی گروه BianLian و بدافزارهای سرقت اطلاعات (Information-stealing malware).
- اقدامات پلیس هلند علیه زیرساختهای مرتبط با Stark Industries.
با این حال، تحلیلگران هشدار میدهند که این اقدامات ممکن است منجر به تکهتکه شدن بازار (Market Fragmentation) شود؛ چرا که مشتریان مجرم به دنبال ارائهدهندگان جدید و غیرقابل ردیابی میروند.