بدافزار و تروجان
تکامل بدافزار PamStealer برای macOS: رمزگشایی پویا از Payload و مکانیزمهای پایداری چندلایه
نسخه جدید بدافزار PamStealer با استفاده از تبادل کلید پویا با سرور C2، تحلیل استاتیک Payload را غیرممکن کرده و…
نسخه جدید بدافزار PamStealer با استفاده از تبادل کلید پویا با سرور C2، تحلیل استاتیک Payload را غیرممکن کرده و…
فعالسازی مجدد برخی GitHub Actions آلوده باعث اجرای دوباره بدافزار Mini Shai-Hulud و سرقت اطلاعات از خط لولههای CI/CD شد.…
این گزارش به بررسی ریسک ایجاد «زامبیهای تاریک» در سازمانها میپردازد؛ سیستمهای هوش مصنوعی رها شدهای که به دلیل نبود…
کمپانی Elastic قابلیتهای جدیدی از جمله مدل jina-ocr-v1 برای تحلیل اسناد و ابزار CLI امن برای مدیریت APIها معرفی کرده…
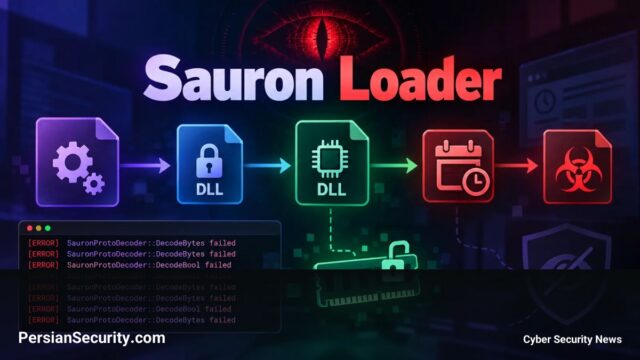
بدافزار Sauron Loader با بهرهگیری از تکنیک DLL Side-Loading و رمزگشایی در حافظه، سعی در دور زدن سیستمهای شناسایی دارد.…
عاملان تهدید با سوءاستفاده از آسیبپذیری CVE-2025-4632 در نرمافزار MagicINFO سامسونگ، موفق به نفوذ به سیستمهای ویندوزی و ساخت یک…
لینکدین برای مقابله با پروفایلهای جعلی ساخته شده توسط هوش مصنوعی، قابلیتهای جدیدی برای تایید سوابق شغلی و هویت کاربران…
بدافزار Kothamine با استفاده از ابزار tailcat ارتباطات C2 خود را از طریق تونلهای رمزنگاری شده پنهان کرده و از…
کشف یک نقص در GitLab نشان میدهد توکنهای جاسازی شده در ایمیلهای Issue، دسترسی گسترده به پروژهها و امکان اجرای…
گزارش هفته جاری بر افزایش استفاده از مدلهای LLM در ساختار فرماندهی بدافزارها و هدف قرار گرفتن API Keyهای هوش…
تحریمهای احتمالی ایالات متحده علیه دیوان کیفری بینالمللی (ICC) میتواند منجر به فروپاشی این نهاد و آزادی متهمان به جنایات…
فدرال رزرو قوانین جدیدی را برای الزام صادرکنندگان استیبلکوین به حفظ ذخایر کامل و سرمایه در برابر ریسکهای عملیاتی پیشنهاد…
پلتفرم Aave با بهرهگیری از نسخه V4، امکان استقراض USDC در شبکه Base را برای دارندگان توکنهای سهام شرکتهای بزرگ…
کشف آسیبپذیری SSRF در OpenStack Glance که به مهاجمان احراز هویت شده اجازه دستکاری درخواستهای سرور را میدهد. این نقص…
آسیبپذیری CVE-2026-51773 در OpenStack Glance اجازه میدهد مهاجمان احراز هویت شده با استفاده از URIهای مخرب، هدرهای امنیتی حساس را…
کشف یک آسیبپذیری با شدت بالا در ترمینالهای پخش اضطراری Wellav که امکان استخراج اطلاعات حساس را از طریق API…
آسیبپذیری CVE-2026-88420 در افزونه APSL puput اجازه میدهد کاربران با دسترسی Editor کدهای مخرب را در مرورگر سایر کاربران اجرا…
آسیبپذیری CVE-2026-88421 در افزونه APSL puput اجازه میدهد مهاجمان بدون احراز هویت به محتوای محدود شده وبلاگ دسترسی یابند. این…