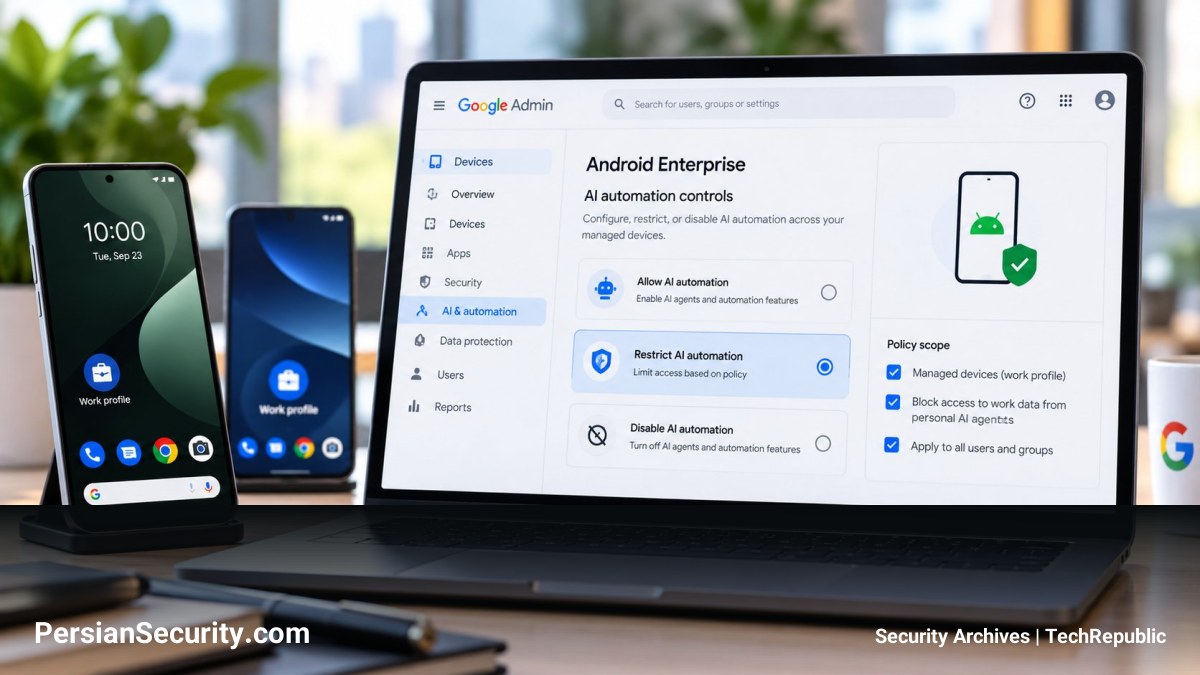
گوگل از کنترلهای جدیدی در Android Enterprise رونمایی کرده است که به مدیران IT اجازه میدهد اتوماسیون هوش مصنوعی (AI automation) را در دستگاههای تحت مدیریت، پیکربندی، محدود یا کاملاً غیرفعال کنند. این قابلیتها با هدف کمک به سازمانها برای پذیرش ایجنتهای هوش مصنوعی (AI agents) در عین حفظ امنیت دادههای شرکتی طراحی شدهاند.
ضرورت کنترل دسترسیها در عصر Gemini
با گسترش قابلیتهای Gemini در اجرای وظایف پیچیده در میان اپلیکیشنهای مختلف اندروید، دسترسی به دادههای کاری به یک دغدغه امنیتی تبدیل شده است. یک ایجنت AI میتواند ایمیلها را جستجو کند، تقویم را بررسی نماید و از اطلاعات مرورگر برای تکمیل یک درخواست استفاده کند؛ لذا مدیریت دقیق دسترسی این ابزارها به دادههای سازمانی برای کسبوکارها حیاتی است.
قابلیتهای کلیدی کنترلهای AI در Android Enterprise
گوگل سه قابلیت اصلی را برای ایجاد تعادل بین بهرهوری اتوماسیون AI و امنیت سازمانی معرفی کرده است:
- مدیریت متمرکز اتوماسیون AI: مدیران میتوانند از طریق سیاستهای مدیریتی Android Enterprise، نحوه استفاده کارکنان از ویژگیهای خودکار AI را در گوشیها و تبلتهای سازمانی تنظیم کنند تا به جای اتکای کامل به تنظیمات شخصی کاربر، استانداردهای سازمان اعمال شود.
- جداسازی دادههای کاری از ایجنتهای شخصی: با بهرهگیری از Work-profile، گوگل تضمین میکند که ایجنتهای AI شخصی نتوانند به اپلیکیشنها و دادههای شرکتی موجود در پروفایل کاری دسترسی داشته باشند. این موضوع بهویژه برای سازمانهایی که اجازه استفاده از گوشیهای شخصی برای کار (BYOD) را میدهند، بسیار مهم است.
- مدیریت متنی لحظهای (On-screen Context): Gemini اکنون میتواند از محتوای لحظهای صفحه برای انجام وظایف چندمرحلهای استفاده کند. در حالی که این قابلیت بهرهوری را افزایش میدهد، گوگل آن را با لایههای حفاظتی Work-profile مرتبط کرده تا از نشت اطلاعات جلوگیری شود.
بهروزرسانیهای تکمیلی در حوزه امنیت و مدیریت
علاوه بر کنترلهای AI، تغییرات دیگری نیز در Android Enterprise اعمال شده است:
- بهبود Quick Share: قابلیت اشتراکگذاری سریع اکنون محدودیتهای Work-profile را بهطور دقیقتر رعایت میکند تا از انتقال تصادفی اسناد تجاری به محیطهای شخصی جلوگیری شود.
- کنترلهای یکپارچه بهروزرسانی (Unified Update Controls): چارچوبی برای مدیریت هماهنگ بهروزرسانیهای سیستمعامل سازنده (OEM)، بهروزرسانیهای سیستم Google Play و سرویسهای مرتبط. این سیستم به مدیران اجازه میدهد زمانبندی بهروزرسانیها را بر اساس نیازات عملیاتی سازمان تنظیم کنند.
- Feedback API: ابزاری برای رصد پیشرفت استقرار بهروزرسانیها در ناوگان دستگاهها که قرار است در اواخر سال ۲۰۲۶ عرضه شود.
- شناسههای قابل تایید (Attestable Identifiers): قابلیتهای جدیدی برای تقویت احراز هویت دستگاه و مشاهده وضعیت پچهای امنیتی که در سال ۲۰۲۶ فعال خواهند شد.
توصیههای اجرایی برای تیمهای IT
با توجه به اینکه جزئیات کامل پیکربندی سیاستها هنوز توسط گوگل منتشر نشده است، توصیه میشود مدیران IT موارد زیر را بررسی کنند:
- هماهنگی با ارائهدهندگان EMM (Enterprise Mobility Management) برای شناسایی قابلیتهای فعلی و زمان عرضه ویژگیهای جدید.
- تست کنترلهای موجود بر روی گروه کوچکی از دستگاهها پیش از استقرار سراسری.
- بازبینی پروتکلهای فعلی Work-profile و شناسایی نقاطی که کارکنان از اتوماسیون AI استفاده میکنند.