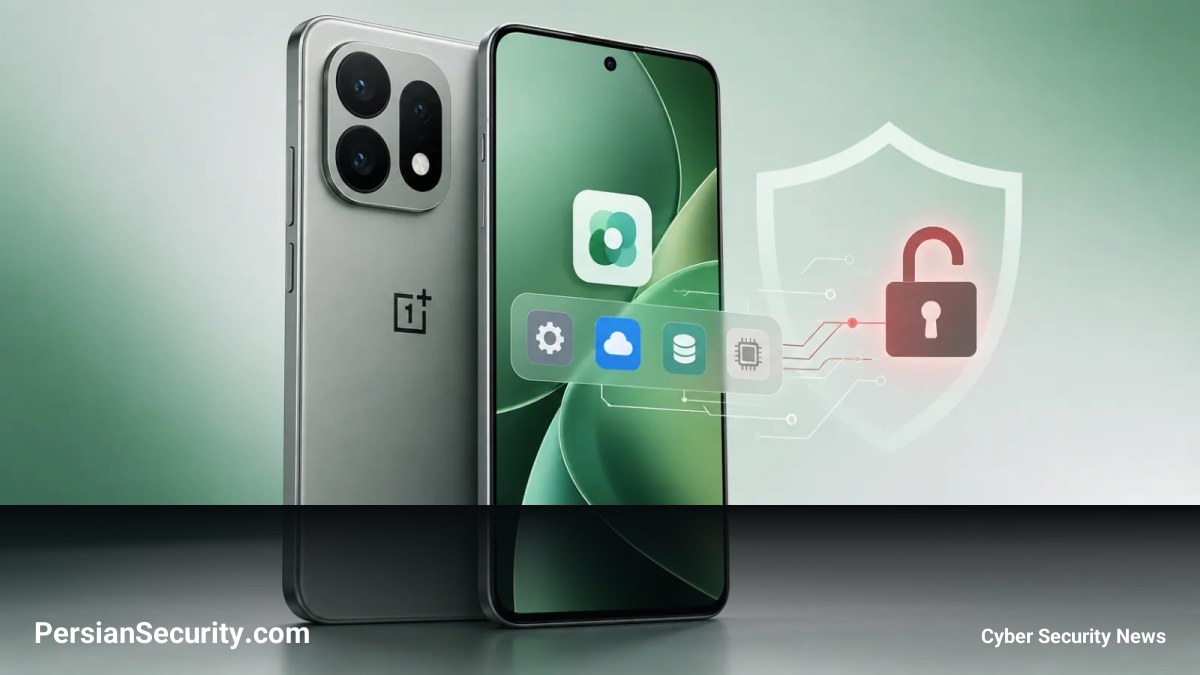
دو آسیبپذیری امنیتی در آخرین نسخههای سیستمعامل OxygenOS شناسایی شده است که به اپلیکیشنهای مخرب اندرویدی اجازه میدهد با سوءاستفاده از سرویسهای دارای امتیاز (Privileged Services)، کدهای خود را با دسترسی Root روی دستگاههای OnePlus، از جمله مدل OnePlus 15، اجرا کنند.
دور زدن مدل مجوزهای اندروید
این نقصهای امنیتی از آن جهت حائز اهمیت هستند که در حالت عادی، درخواستهای مجوز (Permission Prompts) در اندروید به عنوان سدی میان اپلیکیشنهای نامعتبر و توابع حساس دستگاه عمل میکنند. کاربر معمولاً تصور میکند اپلیکیشنی که هیچ مجوزی درخواست نکرده است، قابلیتهای محدودی دارد؛ اما آسیبپذیریهای OxygenOS این انتظار را با سوءاستفاده از مؤلفههای سیستمی که پیش از این با امتیازات بالا در حال اجرا هستند، دور میزنند.
دامنه اثرگذاری و اکوسیستم OPPO
بر اساس گزارشهای منتشر شده، مرکز پاسخگویی امنیتی OnePlus تایید کرده است که این مشکل تمامی سری محصولات ترمینال OPPO را که دارای ریسکهای امنیتی مشترک هستند، تحت تاثیر قرار میدهد. این موضوع نشان میدهد که مؤلفههای آسیبپذیر احتمالاً در سراسر اکوسیستم گستردهتر OPPO به اشتراک گذاشته شدهاند.
تحلیل فنی سناریوی حمله
- مکانیسم حمله: حمله بر محور سرویسهای OxygenOS است که در معرض اپلیکیشنهای نصب شده قرار دارند. اگر یک سرویس نتواند هویت فراخواننده (Caller Identity)، مجوزهای سطح امضا (Signature-level permissions) یا اعتبارسنجی ورودیها (Input Validation) را به درستی اجرا کند، یک اپلیکیشن نامعتبر میتواند درخواستهای دستکاری شدهای را برای اجرای عملیاتهای خطرناک ارسال کند.
- نتیجه نهایی: اجرای کد تحت کنترل مهاجم با سطح دسترسی Root که بالاترین سطح دسترسی در اندروید است.
- پیامدهای احتمالی: دسترسی Root به مهاجم اجازه میدهد تا دادههای محافظت شده را استخراج کند، تنظیمات امنیتی را تغییر دهد، مؤلفههای پایدار (Persistent) نصب کند و ابزارهای امنیتی دستگاه را غیرفعال نماید.
وضعیت اصلاحیه و توصیهها
در حال حاضر هیچ نمونه کد اثباتی (PoC) یا جزئیات فنی اکسپلویت به صورت عمومی منتشر نشده است. شرکت OnePlus در حال کار بر روی اصلاحات امنیتی است و از کاربران خواسته است به محض انتشار بهروزرسانیهای OxygenOS، آنها را نصب کنند.
توصیههای امنیتی برای کاربران و مدیران:
کاربران: از نصب اپلیکیشنها از منابع نامعتبر (Sideloading) خودداری کرده و نرمافزارهای توسعهدهندگان ناشناس را حذف کنند.
مدیران IT: دستگاههای مدیریت شده OnePlus و OPPO را برای بهروزرسانیهای سیستمعامل رصد کرده و نصب برنامه از فروشگاههای غیررسمی را محدود نمایند.