
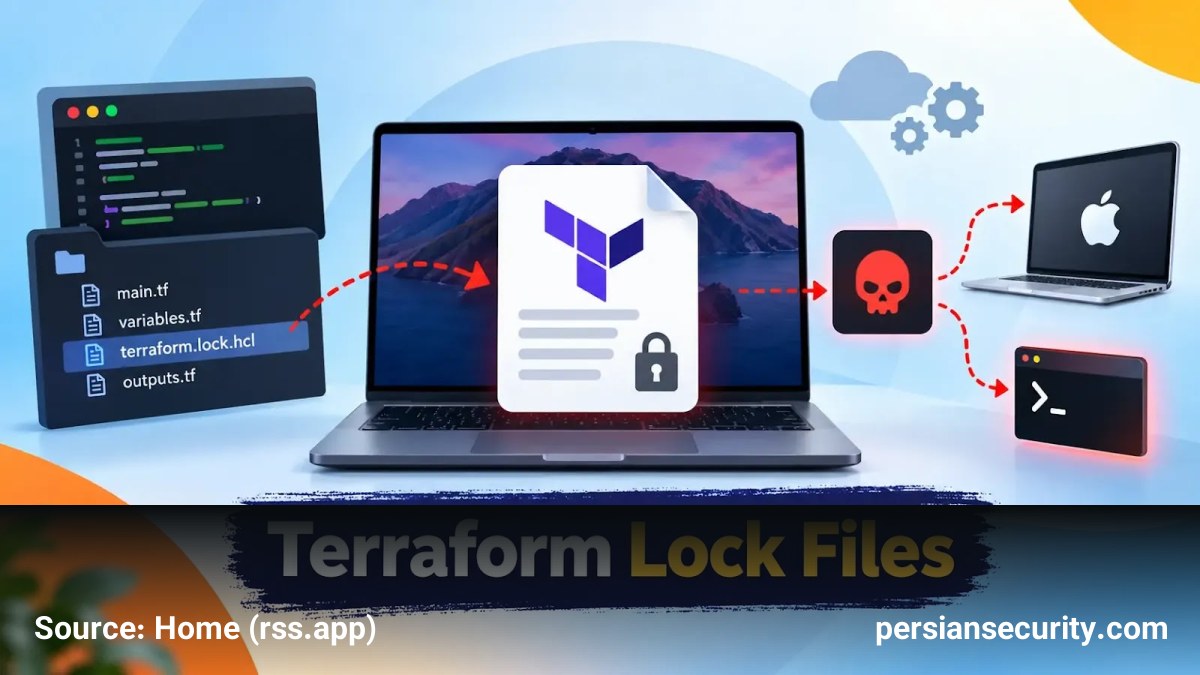
گروه تهدید TraderTraitor که با کره شمالی مرتبط است، فعالیتهای خود را فراتر از اهداف ارزهای دیجیتال گسترش داده و اکنون مهندسان DevOps و متخصصان زیرساخت ابری را هدف قرار داده است. این مهاجمان با استفاده از مخازن جعلی مصاحبههای شغلی در GitHub، از فایلهای .terraform.lock.hcl برای توزیع بدافزارهای macOS استفاده میکنند.
مکانیسم حمله و بردار دسترسی
در این کمپین، مهاجمان از طریق مهندسی اجتماعی (Social Engineering)، تکالیف برنامهنویسی جعلی را به متقاضیان کار ارائه میدهند. این مخازن که با نامهایی نظیر Northwind-IAC یا terraform-candidate-repo ایجاد شدهاند، در ظاهر پروژههای مهندسی زیرساخت (IaC) هستند. نکته کلیدی این حمله، سوءاستفاده از جریان کاری (Workflow) مورد اعتماد توسعهدهندگان است؛ به جای بهرهبرداری از یک آسیبپذیری در Terraform، مهاجمان ارجاعات مخرب به Providerها را در فایل lock قرار میدهند.
زمانی که کاربر دستور terraform init را اجرا میکند، Terraform بر اساس ارجاعات موجود در فایل lock، ماژولهای مخرب را از ریجستریهای جعلی (Typosquatted) مانند registry.hashicorp-aws[.]com دانلود و اجرا میکند.
تحلیل بدافزارهای FLATROOF و ROOFDECK
این عملیات منجر به نصب دو بدافزار پیشرفته روی سیستمهای Apple Silicon میشود:
- FLATROOF (macOS.Gaslight): یک Backdoor مبتنی بر زبان Rust برای معماری ARM64 که وظیفه جمعآوری اطلاعات اولیه و استقرار Payloadهای ثانویه را بر عهده دارد. این بدافزار میتواند دادههای مرورگر، تاریخچه دستورات Shell و Keychain سیستم macOS را سرقت کرده و از طریق تلگرام ارسال کند.
- ROOFDECK: یک Implant پیشرفتهتر که قابلیتهای گستردهتری نظیر Reverse Shell، اجرای دستورات دلخواه، دسترسی به Clipboard و شناسایی میزبان (Host Reconnaissance) را فراهم میکند. این بدافزار برای شناسایی زیرساختهای C2 خود از پروفایلهای Nostr استفاده میکند تا شناسایی و مسدودسازی شبکه را دشوار سازد.
هدفگذاری استراتژیک و پیامدها
هدف نهایی این حملات، دسترسی به اعتبارنامهها (Credentials)، API Keyها و خطوط لوله استقرار (Deployment Pipelines) در محیطهای ابری مانند AWS، Google Cloud و OpenStack است. این رویکرد نشان میدهد که لپتاپهای توسعهدهندگان به دلیل دسترسیهای سطح بالا به محیطهای Production، به یکی از استراتژیکترین نقاط ورود برای مهاجمان تبدیل شدهاند.
پیش از این، همین متدولوژی در حمله به LayerZero منجر به سرقت حدود ۲۹۲ میلیون دلار از پل KelpDAO شد که تأیید میکند این گروه تنها به دنبال دزدی ارز دیجیتال نیست، بلکه زیرساختهای حیاتی ابری را برای نفوذ هدف قرار میدهد.
توصیههای امنیتی برای سازمانها
مدیران SOC و مهندسان امنیت باید موارد زیر را مد نظر قرار دهند:
- بررسی دقیق فایلهای
.terraform.lock.hclو آدرسهای Provider پیش از اجرای دستور Init در پروژههای Third-party. - محدود کردن نصب Providerها تنها به ریجستریهای تأیید شده و رسمی.
- مانیتورینگ End-pointهای توسعهدهندگان برای شناسایی LaunchAgents مشکوک و تغییرات در ویژگی
com.apple.quarantineدر macOS.


