بدافزار و تروجان
تحلیل جامع گروههای بدافزارهای سرقت اطلاعات (Infostealer): از Lumma تا Vidar
این گزارش به تحلیل جامع خانوادههای پیشرو Infostealer مانند Vidar، Lumma و RedLine میپردازد و روشهای توزیع آنها از طریق…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
این گزارش به تحلیل جامع خانوادههای پیشرو Infostealer مانند Vidar، Lumma و RedLine میپردازد و روشهای توزیع آنها از طریق…
بدافزار JSCEAL از طریق تبلیغات جعلی در فیسبوک و با وعده پاداشهای ارز دیجیتال توزیع میشود. این بدافزار مبتنی بر…
عامل تهدید با استفاده از SEO Poisoning و جعل فایل نصب KakaoTalk، بدافزاری تحت عنوان SilverFox را توزیع میکند. این…
بدافزار RATHat با ادغام مدلهای هوش مصنوعی Gemini، توانسته است اتوماسیون حملات در اندروید را با دور زدن محدودیتهای رابط…
بدافزار SectopRAT با استفاده از تکنیک DLL Sideloading و دستکاری نرمافزارهای نصب شده، به صورت مخفیانه در سیستمها اجرا شده…
مهاجمان با سوءاستفاده از قابلیت Custom GPT در OpenAI، کاربران را از طریق تبلیغات گوگل به صفحات جعلی هدایت کرده…
مهاجمان با ایجاد GPTهای سفارشی جعلی در ChatGPT و استفاده از تکنیک ClickFix، کاربران را فریب میدهند تا دستورات PowerShell…
مهاجمان با سوءاستفاده از ابزارهای مدیریت از راه دور (RMM) معتبر، تروجان پیشرفته AgtaBackup را در سیستمهای قربانی مستقر میکنند.…
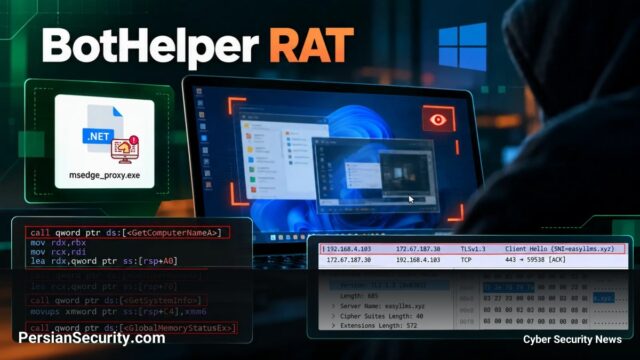
تروجان BotHelper RAT با استفاده از Payloadهای رمزنگاری شده و دور زدن AMSI، امکان استریم زنده صفحه نمایش و کنترل…
این گزارش یک زنجیره نفوذ را تحلیل میکند که با استفاده از فعالسازهای غیرقانونی نرمافزار آغاز شده و به استقرار…