
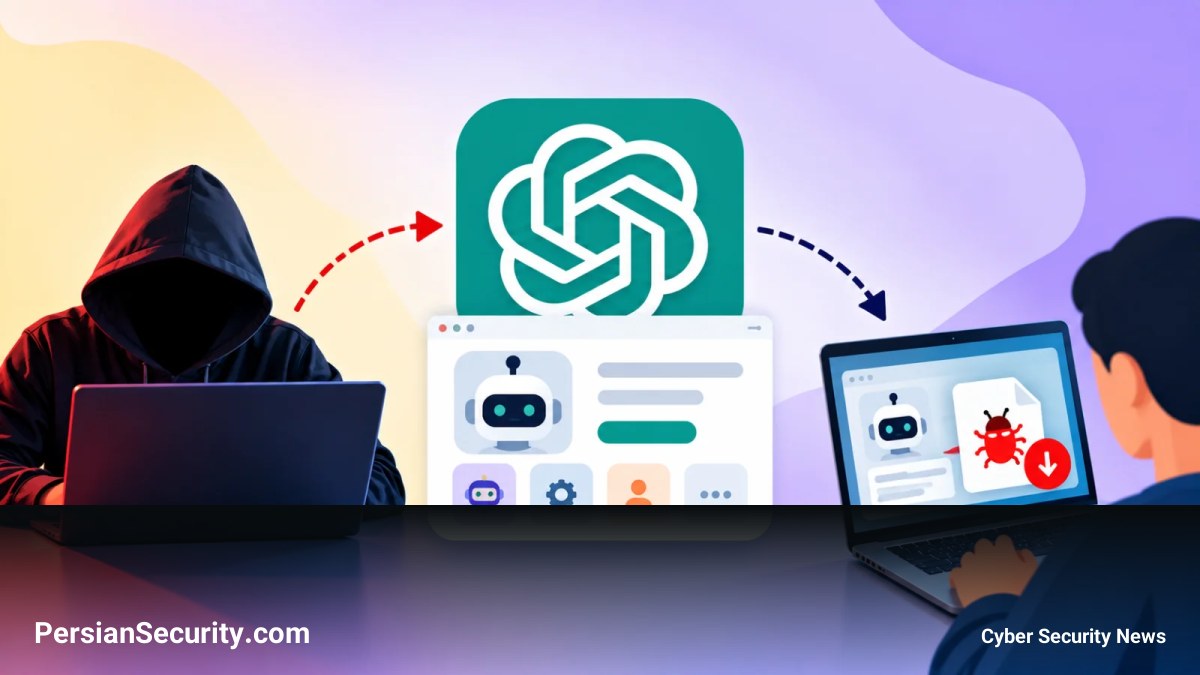
پژوهشگران Huntress گزارش دادهاند که مهاجمان با سوءاستفاده از قابلیت Custom GPT در سرویس ChatGPT، اقدام به جعل محصولات هوش مصنوعی کردهاند تا کاربران را برای نصب یک تروجان دسترسی از راه دور (RAT) پیشرفته فریب دهند.
زنجیره حمله و تکنیک ClickFix
این کمپین با تبدیل یک صفحه مورد اعتماد در میزبان ChatGPT به مرحله اول یک حمله ClickFix آغاز میشود. این زنجیره شامل ترکیبی از تبلیغات مخرب (Malvertising)، اعلانهای جعلی تایید هویت، دستورات PowerShell مبهمسازی شده (Obfuscated)، بستههای MSI مخرب و تکنیک DLL Sideloading است.
در بسیاری از موارد، حمله زمانی شروع میشود که کاربر عبارت “chatgpt” را در گوگل جستجو کرده و روی یک نتیجه اسپانسر شده کلیک میکند که به آدرس chatgpt.com منجر میشود. مهاجمان برای این GPT سفارشی نام “Plus 5.6” را انتخاب کردهاند تا شبیه به مدلهای رسمی به نظر برسد. پس از تعامل کاربر، یک «اعلان در دسترس بودن سرویس» ظاهر میشود که ادعا میکند دامنه اصلی محدودیت دسترسی دارد و کاربر را به یک سایت پشتیبان هدایت میکند.
این لینک کاربر را به صفحهای در Google Sites میبرد که مشابه صفحه تایید CAPTCHA در ChatGPT و Cloudflare طراحی شده است. در اینجا، قربانی به جای انجام تایید هویت واقعی، توسط تکنیک ClickFix ترغیب میشود تا یک دستور PowerShell را کپی و در سیستم خود اجرا کند.
تحلیل فنی بدافزار و مکانیزمهای پنهانسازی
دستور اجرا شده، یک اسکریپت PowerShell را که به شدت مبهمسازی شده است در دایرکتوری موقت ویندوز دانلود میکند. برای دور زدن فیلترهایی که به دنبال آدرسهای IP استاندارد هستند، مهاجمان آدرس سرور را به صورت مقدار دهدهی (Decimal) نمایش دادهاند.
- نصب بدافزار: اسکریپت مذکور، فایلی به نام
ISOSimple.msiرا دانلود و به صورت مخفیانه نصب میکند. این فایل خود را به عنوان “Advanced Printer Configuration Reader” معرفی کرده و در مسیر%LOCALAPPDATA%Programsمستقر میشود. - تکنیک Sideloading: بدافزار ابتدا یک فایل اجرایی دارای امضای معتبر از شرکت Canon (فایل
COTFileReadApp.exe) را اجرا میکند که سپس یک DLL تغییر یافته به نامceiinfolog.dllرا بارگذاری میکند. - اجرای نهایی: این زنجیره منجر به بارگذاری
rdCore.dllمیشود که کدهای لودر رمزگذاری شده را از داخل یک فایل صوتی (Common.Integrator.Preview.wav) استخراج کرده و در حافظه اجرا میکند.
قابلیتهای RAT و پایداری در سیستم
این بدافزار پس از دور زدن AMSI و بررسیهای Anti-VM، یک RAT سفارشی را فعال میکند که قابلیتهای زیر را دارد:
- دسترسی به دسکتاپ از راه دور (Remote Desktop Access)
- ضبط تصویر دوربین و صدای میکروفون
- جستجوی فایلها و اجرای دستورات سیستم
- ارتباط با سرور فرماندهی و کنترل (C2) از طریق DNS-over-HTTPS با استفاده از سرویسهای Cloudflare، Google و Quad9
برای ایجاد پایداری (Persistence)، بدافزار یک مقدار در HKCU Run و یک Task زمانبندی شده با نام “Canon Configuration Reader” ایجاد میکند و در صورت حذف، آنها را مجدداً بازسازی میکند.
توصیههای امنیتی برای تیمهای SOC
کارشناسان توصیه میکنند به جای تکیه بر نام محصولات، بر تشخیص رفتاری (Behavioral Detection) تمرکز کنید. سیگنالهای هشداردهنده عبارتند از:
- اجرای
msiexecتوسط PowerShell برای فایلهای MSI با نامهای GUID در پوشه%TEMP%. - اجرای فایلهای با امضای Canon یا Stardock از مسیرهای غیرمعمول در
%LOCALAPPDATA%Programs. - وجود DLLهای بدون امضا یا تغییر یافته در کنار فایلهای اجرایی معتبر.
کاربران باید از هر صفحهای که از آنها میخواهد دستوراتی را در PowerShell، Terminal یا Run کپی و اجرا کنند، بلافاصله خارج شوند؛ زیرا تایید هویتهای قانونی هرگز نیازمند اجرای دستورات Shell نیستند.


