
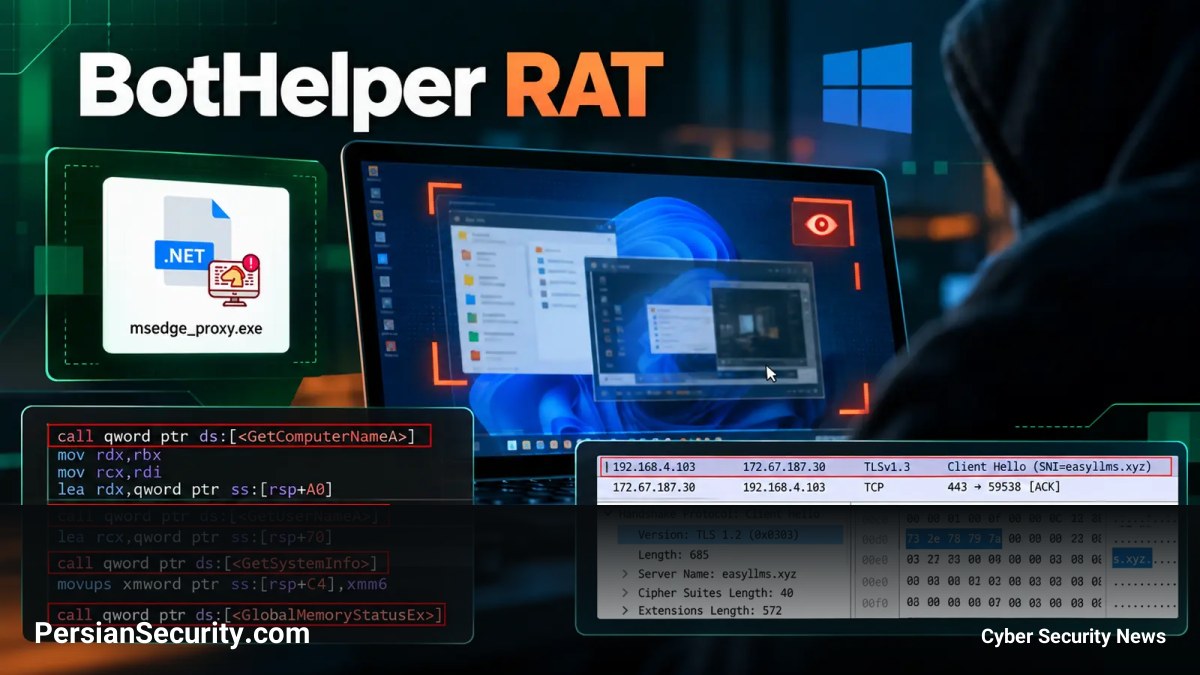
یک تروجان دسترسی از راه دور (Remote Access Trojan) جدید برای سیستمعامل ویندوز به نام BotHelper RAT شناسایی شده است که به عامل تهدید (Threat Actor) اجازه میدهد به صورت مخفیانه صفحه نمایش کاربر را مشاهده و دستگاه آلوده را کنترل کند.
مکانیزم سرایت و استقرار
این بدافزار از طریق یک برنامه کوچک اولیه (Starter) وارد سیستم میشود. در مرحله اول، این برنامه پروفایلی از سیستم قربانی شامل نام کامپیوتر، نام کاربر، نوع پردازنده و میزان حافظه (RAM) تهیه میکند. سپس از طریق پروتکل HTTPS با یک سرور راه دور ارتباط برقرار کرده، بررسیهای گواهینامه (Certificate Checks) را دور میزند و یک فایل رمزنگاری شده را مستقیماً در حافظه (Memory) دانلود و رمزگشایی میکند.
برای پنهان ماندن در سیستم، Payload نهایی در پوشه Temporary با نامی مشابه اجزای مرورگر Microsoft Edge ذخیره شده و به صورت نامرئی اجرا میشود. همچنین، این بدافزار یک نسخه مخفی از خود ایجاد کرده و یک تسک زمانبندی شده (Scheduled Task) تعریف میکند تا هر ۳۰ دقیقه یک بار اجرا شود و بدین ترتیب پایداری (Persistence) خود را در سیستم تضمین کند.
قابلیتهای نظارتی و فنی
یکی از ویژگیهای برجسته BotHelper RAT، قابلیت نظارت زنده بر صفحه نمایش است. این بدافزار با دستورات Screenshot و ScreenStreamStart، تصاویر صفحه نمایش را با نرخ ۳ فریم بر ثانیه و کیفیت JPEG 40 کپچر کرده و بدون ذخیره محلی، آنها را به سرور C2 ارسال میکند. این قابلیت به مهاجم اجازه میدهد بدون نیاز به سرقت تکتک فایلها، به ایمیلها، برنامههای داخلی، اسناد و اعلانهای امنیتی دسترسی پیدا کند.
کنترل سیستم و دور زدن دفاعات
علاوه بر نظارت تصویری، این RAT قابلیتهای گستردهتری دارد، از جمله:
- اجرای دستورات از طریق Command Prompt یا PowerShell.
- دانلود و اجرای فایلهای جدید و بارگذاری پلاگینهای DLL در زمان اجرا (Runtime).
- مانیتورینگ کلیپبورد (Clipboard) که میتواند برای جایگزینی آدرسهای ارز دیجیتال و سرقت مالی مورد استفاده قرار گیرد.
- دستورات خاموش یا ریاستارت کردن سیستم.
برای افزایش نرخ موفقیت، BotHelper پیش از فعالسازی توابع کلاینت، رابط اسکن آنتیبدافزار ویندوز یا AMSI را پچ (Patch) میکند تا از شناسایی توسط ابزارهای امنیتی جلوگیری کند.
توصیههای دفاعی برای تیمهای SOC
کارشناسان امنیتی برای شناسایی و مقابله با این تهدید باید موارد زیر را بررسی کنند:
- بررسی تسکهای زمانبندی شده (Scheduled Tasks) مشکوک و فایلهای اجرایی در پوشه
%TEMP%که نامهایی مشابه اجزای مرورگر دارند. - مانیتورینگ اتصالات HTTPS غیرعادی به دامنههای ناشناخته (مانند
easyllms[.]xyz). - شناسایی رفتارهای مشکوک مانند دور زدن اعتبارسنجی گواهینامهها و دستکاری در AMSI.
- ایزوله کردن سیستمهای مشکوک و بازنشانی (Reset) اعتبارنامههایی که احتمالاً از طریق مشاهده صفحه نمایش لو رفتهاند.


