بدافزار و تروجان
باتنت PoeLLM: استفاده از اشعار GitHub برای مخفیسازی سرورهای C2 و آلوده کردن هزاران سرور AI
باتنت PoeLLM با هدف قرار دادن سرویسهای آسیبپذیر AI مانند LiteLLM و Ollama، بیش از ۳۴۰۰ سرور را برای استخراج…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
باتنت PoeLLM با هدف قرار دادن سرویسهای آسیبپذیر AI مانند LiteLLM و Ollama، بیش از ۳۴۰۰ سرور را برای استخراج…
بسته npm با نام tensorlake در یک حمله زنجیره تأمین (Supply Chain Attack) مورد آلودگی قرار گرفت تا کرم سرقت…
توسعهدهنده بدافزار Ploutus که مسئول حملات گسترده Jackpotting علیه خودپرداکهای آمریکا بود، بازداشت شد. این بدافزار با استفاده از تکنیکهای…
عاملهای تهدید با سوءاستفاده از یک آسیبپذیری RCE در SDK شرکت Realtek، باتنت Cling را منتشر کردهاند که از پروتکل…
حمله ClickFix با استفاده از CAPTCHAهای جعلی، کاربران را فریب میدهد تا دستورات مخربی را در Run ویندوز اجرا کنند…
بکدور جدید ClingSTUN با هدف قرار دادن دهها آسیبپذیری در تجهیزات شبکه لینوکسی، از پروتکل STUN برای حفظ اتصال و…
بدافزار AMOS از طریق تبلیغات جعلی که ابزار Claude Code را جعل میکنند، کاربران macOS را هدف قرار داده تا…
یک بدافزار جدید با استفاده از فایلهای JAR با پسوند جعلی PDF در قالب ایمیلهای بانکی توزیع میشود. این حمله…
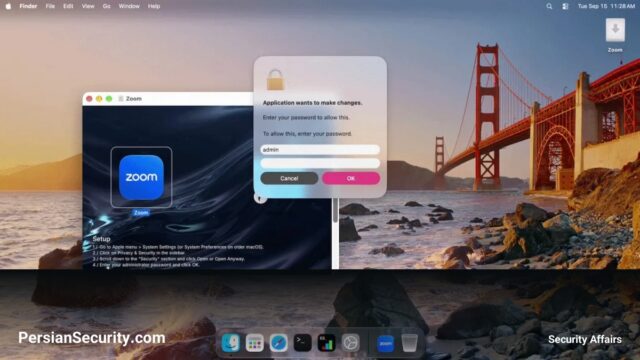
بدافزار CloudSyncD با جعل نصبکننده Zoom، رمز عبور کاربران macOS را سرقت کرده و با دور زدن Gatekeeper و SIP،…
بدافزار CloudSyncD از طریق نصبکننده جعلی Zoom، دسترسی Root سیستمهای macOS را هدف قرار داده تا یک بکدور پایا برای…