
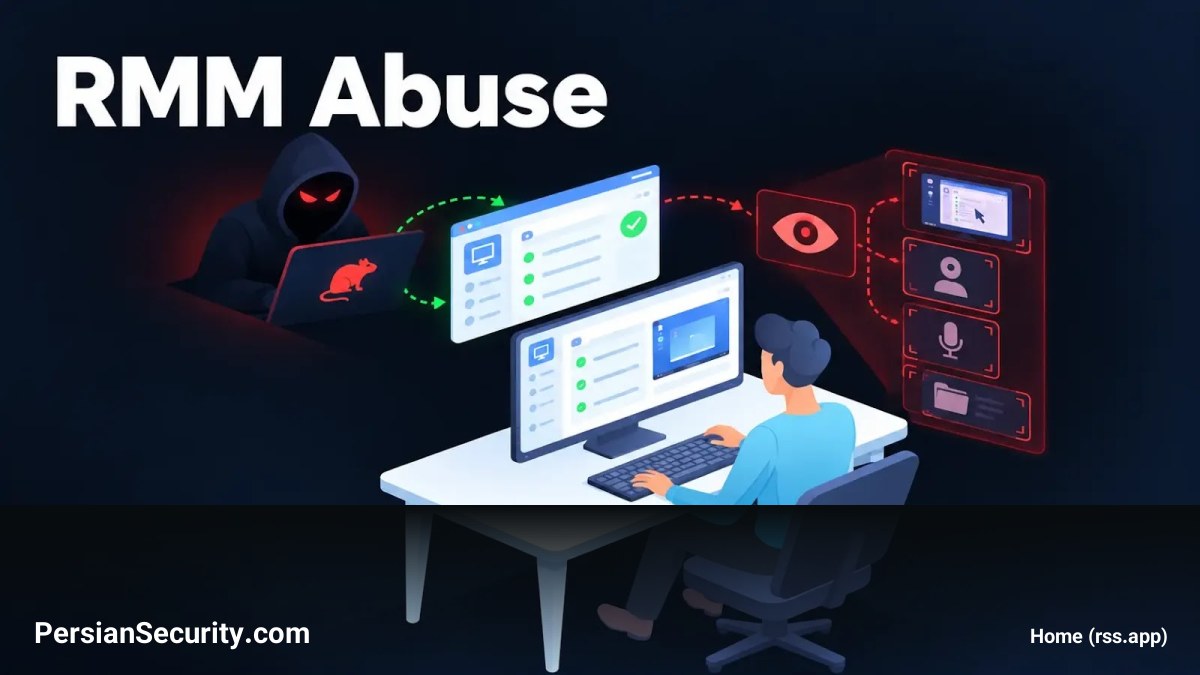
عوامل تهدید (Threat Actors) در یک عملیات جدید، از نرمافزارهای معتبر مدیریت و نظارت از راه دور (RMM) برای کسب دسترسی قانونی به سیستمهای ویندوزی استفاده میکنند تا در نهایت یک تروجان دسترسی از راه دور (RAT) مستند نشده بر پایه .NET به نام AgtaBackup RAT را مستقر کنند.
زنجیره سرایت و متدولوژی حمله
این عملیات با یک صفحه جعلی مشابه Microsoft Store آغاز میشود که تظاهر به ارائه یک برنامه ویدئو کنفرانس محبوب میکند. اما در واقع، این صفحه یک فایل نصب MSI معتبر برای محصولات RMM مانند LogMeIn Resolve Unattended یا ConnectWise ScreenConnect را در اختیار کاربر قرار میدهد.
- دسترسی اولیه: کاربر با تایید درخواست UAC، کلاینت RMM را نصب میکند که به طور خودکار در یک حساب تحت کنترل مهاجم ثبت میشود.
- پنهانسازی: به دلیل اینکه ارتباطات با زیرساختهای ابری قانونی RMM برقرار میشود، این فعالیتها برای سیستمهای تشخیص نفوذ کمتر مشکوک به نظر میرسند.
- استقرار بدافزار: پس از مدتی، مهاجمان از طریق کنسول RMM یک دستور PowerShell را اجرا کرده و فایل
AgtaBackupAgent.msiرا به صورت مخفیانه (Silent Install) نصب میکنند.
تحلیل فنی AgtaBackup RAT
این بدافزار یک اپلیکیشن تکفایلی 64 بیتی توسعه یافته با .NET 8.0 است که شامل حدود 60 اسمبلی مدیریت شده است. این RAT دارای قابلیتهای گستردهای است، از جمله:
- سرقت اطلاعات: استخراج کوکیها، تاریخچه مرورگر، بوکمارکها و دادههای پروفایل از تمامی مرورگرهای خانواده Chromium (مانند Chrome، Edge، Brave) و Firefox.
- جاسوسی فعال: اجرای یک Keylogger مجزا تحت نام
Window Security Health Services.exeبرای ثبت ضربات کیبورد به همراه کانتکست پنجره و URL. - مدیریت مخفی: ایجاد یک دسکتاپ مخفی در ویندوز به نام AgtaBackstage با استفاده از تابع
CreateDesktopW. این کار به مهاجم اجازه میدهد دستورات CMD یا PowerShell را بدون مشاهده کاربر اجرا کرده و خروجی را از طریق اسکرینشات دریافت کند. - تضعیف امنیت: تغییر مقدار
PromptOnSecureDesktopبه 0 برای تضعیف حفاظتهای UAC و تزریق ورودیهای کیبورد و موس به درخواستهای ارتقاء سطح دسترسی.
پایداری و مکانیسمهای دفاعی
برای تضمین پایداری (Persistence)، این بدافزار از دو Task زمانبندی شده در سطح SYSTEM به نامهای AgtaBackupAgentWatchdog و AgtaBackupAgentGuardian استفاده میکند که هر یک دقیقه اجرا میشوند. اگر سرویس بدافزار متوقف یا فایلهای آن حذف شوند، این مکانیسمها ظرف 60 ثانیه بدافزار را مجدداً نصب یا اجرا میکنند.
توصیههای امنیتی برای تیمهای SOC
مدیران امنیت و تحلیلگران SOC باید موارد زیر را رصد کنند:
- بررسی نصبهای تایید نشده از ابزارهای RMM مانند LogMeIn Resolve و ScreenConnect.
- مانیتورینگ تلهمتری PowerShell برای شناسایی دستورات نصب MSI که فایل
AgtaBackupAgent.msiرا دانلود میکنند. - جستجوی آرتیفکتهای کلیدی مانند سرویس
AgtaBackupAgentSvcو فایلCredential Guard.exeدر مسیرC:Program FilesAgta Backup. - بررسی متغیرهای محیطی سیستم برای یافتن
AGENT_CHECKIN_URLوAGENT_CHECKIN_SECRET.


