
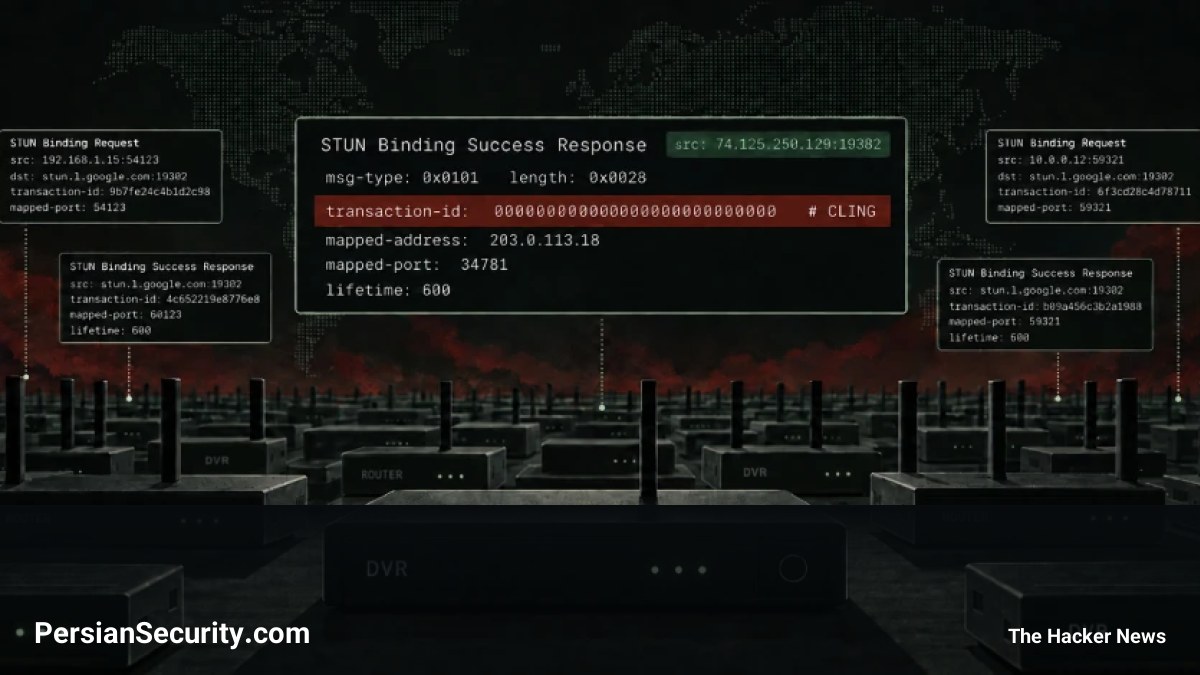
عاملهای تهدید در حال حاضر تلاش میکنند تا از یک آسیبپذیری امنیتی بحرانی (Critical) در SDK توسعه نرمافزاری Jungle متعلق به شرکت Realtek که پیشتر وصله شده بود، برای استقرار بدافزاری به نام Cling استفاده کنند.
تحلیل مکانیزم ارتباطی Cling
طبق گزارش شرکت Nozomi Networks، ویژگی برجسته Cling نه در روش انتشار، بلکه در بازتعریف رفتار پروتکل STUN برای ایجاد یک کانال فرماندهی و کنترل (C2) کاربردی است. این رویکرد باعث میشود ترافیک باتنت مشابه فعالیتهای قانونی عبور از NAT (NAT-traversal) به نظر برسد، در حالی که همچنان از قابلیتهایی نظیر انتشار، پروکسی، تونلینگ و اجرای حملات Denial-of-Service (DoS) پشتیبانی میکند.
جزئیات فنی آسیبپذیری و سرایت
این حملات بر روی آسیبپذیری CVE-2021-35394 با امتیاز CVSS 9.8 تمرکز دارند که یک نقص RCE (اجرای کد از راه دور) در Realtek Jungle SDK است. تحلیل نمونههای بدافزار نشان میدهد که Cling حاوی منطق اکسپلویت برای چندین آسیبپذیری Command Injection و RCE است که روترها و دستگاههای DVR برندهای مختلف را هدف قرار میدهند.
تکنیکهای پایداری (Persistence)
- کپی فایل: بدافزار خود را در مسیرهای
/root/.clingو/usr/local/bin/.clingکپی کرده و برای پایداری در سیستمهای SysV و BusyBox، نام خود را به فایلهای/etc/inittabو/etc/init.d/rcSاضافه میکند. - جایگزینی باینری: یک روش جایگزین، شناسایی باینری
wgetدر سیستم قربانی، انتقال آن به مکانی دیگر و جایگزینی آن با فایل بدافزار است؛ به گونهای که هر بار یک پردازش قانونی دستورwgetرا فراخوانی کند، بدافزار اجرا شود.
سوءاستفاده از پروتکل STUN برای مخفیسازی
پروتکل STUN (Session Traversal Utilities for NAT) برای کمک به دستگاههای پشت فایروال در برقراری ارتباطات Peer-to-Peer طراحی شده است. Cling از زیرساختهای عمومی STUN برای ثبت میزبانهای آلوده و دریافت دستورات استفاده میکند تا فعالیتهای مخرب از دید سیستمهای مانیتورینگ شبکه پنهان بماند.
نکته قابل توجه این است که برخی از دستورات ارسالی به گونهای طراحی شدهاند که به نظر برسد پاسخهای قانونی از سمت سرویسهای شناخته شدهای مانند stun.l.google.com ارسال شدهاند. این تکنیک باعث میشود ترافیک C2 در تحلیلهای شبکه، کاملاً بیخطر (Innocuous) به نظر برسد.
بهروزرسانی (اکتبر 5, 2026 — infosecurity-magazine.com)
بهروزرسانی:
تحقیقات جدیدتر نشان میدهد که این بدافزار با نام ClingSTUN شناخته میشود و از سرورهای عمومی STUN برای حفظ Bindings در NAT و عمل به عنوان یک Proxy استفاده میکند. این استراتژی باعث میشود ترافیک مخرب مشابه ارتباطات عادی VoIP و WebRTC به نظر برسد و شناسایی آن برای سیستمهای امنیتی دشوارتر شود.
عامل تهدید در این کمپین از مجموعهی گستردهای شامل ۲۴ آسیبپذیری در تجهیزات سازندگانی نظیر Hytec، EnGenius، D-Link، TP-Link، AVTECH و Ivanti سوءاستفاده کرده است. برخی از CVEهای شناسایی شده در این حملات عبارتند از:
- CVE-2022-36553
- CVE-2025-34035
- CVE-2024-23625
- CVE-2023-46805
- CVE-2024-21887
- CVE-2026-36356
- CVE-2025-67038
این بدافزار با هدف بقا (Persistence)، اسکریپتهای Boot را تغییر داده و خود را در قالب فرآیندهای سیستمی (init process) مخفی میکند. همچنین قابلیت اجرای دستورات از راه دور (RCE) را داشته و اکسپلویتهای سختافزاری (Hard-coded) برای تجهیزات Realtek و DVRها را جهت گسترش سریعتر در شبکه به همراه دارد.


