
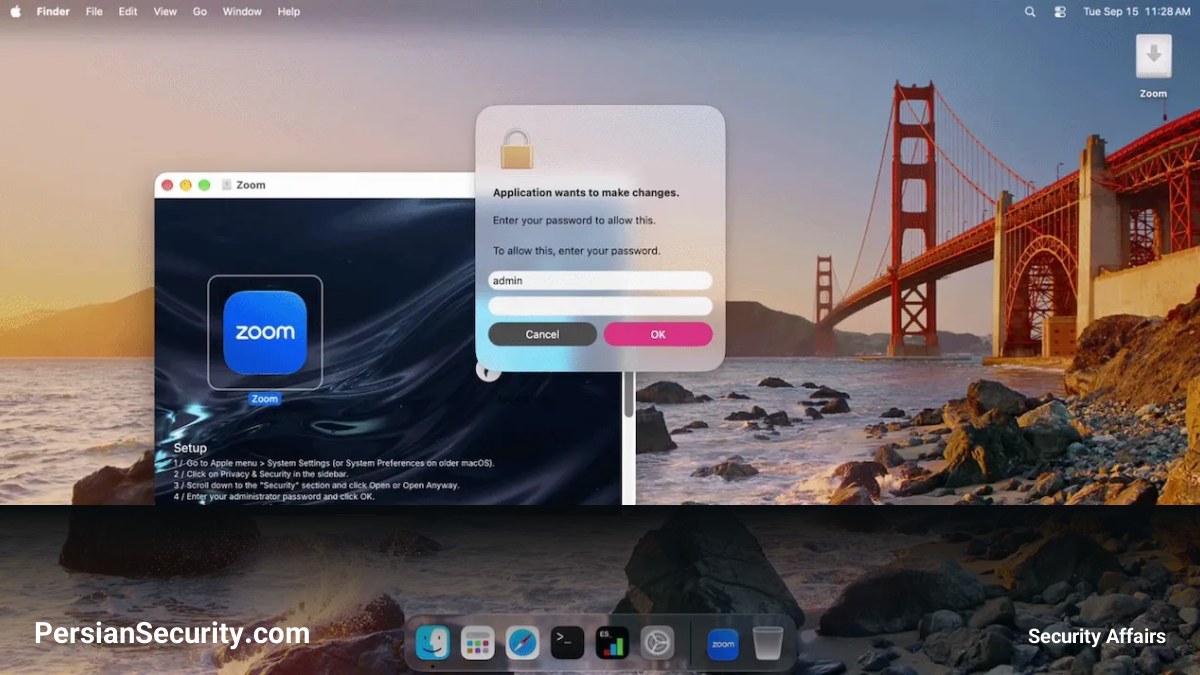
گزارش جدید Jamf Threat Labs از شناسایی بدافزاری به نام CloudSyncD خبر داده است که در قالب یک نصبکننده جعلی نرمافزار Zoom برای سیستمعامل macOS توزیع میشود. این بدافزار با استفاده از تکنیکهای پیچیده مهندسی اجتماعی و استتار دادهها، سعی در سرقت رمز عبور کاربر و ایجاد دسترسی غیرمجاز به سیستم دارد.
مکانیزم توزیع و سرقت رمز عبور
این حمله با یک فایل Disk Image آغاز میشود که برای کاربر مانند یک نصبکننده عادی Zoom به نظر میرسد. برای دور زدن مکانیزمهای امنیتی اپل، بدافزار کاربر را گامبهگام راهنمایی میکند تا Gatekeeper را غیرفعال کرده و برنامه را اجرا کند. پس از اجرا، یک پنجره جعلی ظاهر شده و از کاربر درخواست رمز عبور سیستم را میکند. این درخواست تا زمانی که رمز عبور صحیح (که توسط دستور dscl تایید شود) وارد نشود، تکرار میشود.
تکنیکهای استتار پیشرفته
- استفاده از کاراکترهای نامرئی: رمز عبور سرقتی بلافاصله ارسال نمیشود، بلکه به صورت Base64 کدگذاری شده و در یک فایل تنظیمات جعلی به نام
data.jsonقرار میگیرد. برای مخفی کردن موقعیت دقیق رمز عبور در این فایل، مهاجمان از 48 کاراکتر نامرئی Unicode (مانند Zero-width space) استفاده کردهاند که برای تحلیلگران انسانی غیرقابل مشاهده است. - اجرای بدون فایل (Fileless Execution): بدافزار ابتدا تلاش میکند Payload خود را مستقیماً از حافظه و از طریق یک File Descriptor ناشناس اجرا کند تا ردپایی روی دیسک باقی نگذارد.
دور زدن لایههای امنیتی و دسترسی
به دلیل وجود System Integrity Protection (SIP) در اکثر سیستمهای مک، روش اجرای بدون فایل معمولاً با شکست مواجه میشود. در این صورت، بدافزار استراتژی خود را تغییر داده و Payload را در یک فایل موقت روی دیسک مینویسد و سپس با استفاده از رمز عبور سرقتی، آن را با دسترسی sudo اجرا میکند تا سطح دسترسی لازم را به دست آورد.
تحلیل Payload و ارتباط با C2
مرحله دوم بدافزار که CloudSyncD نام دارد، به عنوان یک Daemon در پسزمینه اجرا میشود. این Implant با ارسال شناسههای سختافزاری به سرور فرماندهی و کنترل (C2) هر 8 تا 16 ثانیه یکبار ارتباط برقرار میکند. نکته کلیدی این است که سرور میتواند آرشیوهای فشرده یا فایلهای اجرایی کامل را برای سیستم ارسال کند، به این معنی که مهاجم تنها به اجرای دستورات Shell محدود نیست و میتواند برنامههای پیچیدهتری را روی سیستم قربانی مستقر کند.


