بدافزار و تروجان
سوءاستفاده از Typosquatting در مخازن AUR برای اجرای بدافزار با دسترسی Root در Arch Linux
مهاجمان با استفاده از تکنیک Typosquatting در مخزن AUR، بستههای جعلی مشابه yay و paru را برای کسب دسترسی Root…
ویروسها، تروجانها، جاسوسافزارها و کرمهای رایانهای.
مهاجمان با استفاده از تکنیک Typosquatting در مخزن AUR، بستههای جعلی مشابه yay و paru را برای کسب دسترسی Root…
پلتفرم توزیع جدیدی به نام ROMULUS شناسایی شده است که با استفاده از تکنیک ClickFix و مهندسی اجتماعی، Payloadهای مختلفی…
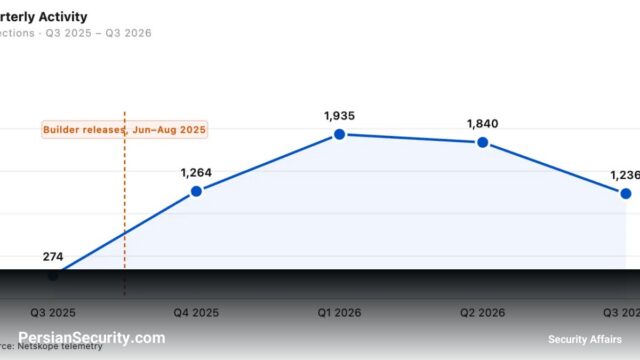
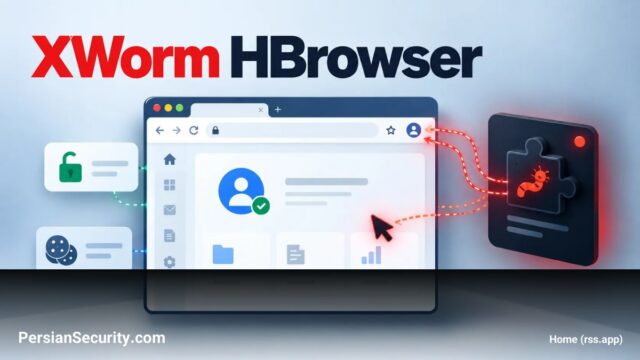
انتشار عمومی کد منبع XWorm باعث تبدیل این RAT به یک ابزار جاسوسی پیشرفته شده است که میتواند با کنترل…
تروجان جدید اندرویدی Hirudo با جایگزینی نسخههای دستکاری شده از اپلیکیشنهای بانکی، مکانیزمهای امنیتی آنها را از درون غیرفعال میکند.…
سازمان Access Now صندوقهای بازنشستگی را به دلیل سرمایهگذاری در شرکتهای تولیدکننده جاسوسافزار مانند Paragon Solutions هشدار داد. این سازمان…
بدافزار XWorm با پلاگین HBrowser میتواند نشستهای فعال مرورگر را بدون نیاز به رمز عبور یا MFA کنترل کرده و…
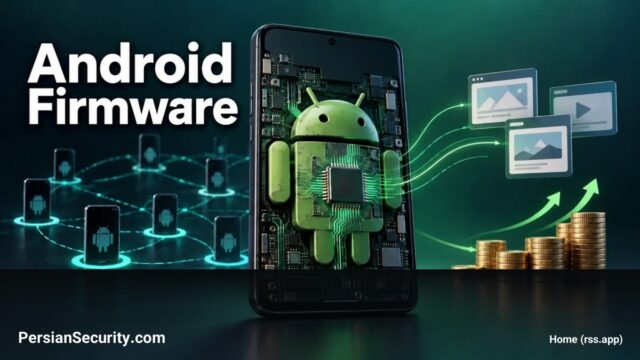
بدافزار Midnight Mimosa در سطح Firmware گوشیهای ارزانقیمت و تقلبی اندرویدی شناسایی شده که به دلیل دسترسیهای سیستمی، توسط کاربر…
بدافزار Midnight Mimosa از طریق نفوذ در زنجیره تأمین فریمور گوشیهای اندرویدی، دستگاهها را به باتنتهای پروکسی و ابزارهای کلاهبرداری…
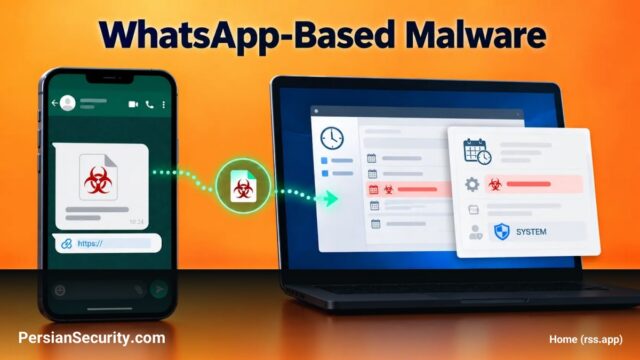
یک زنجیره بدافزاری پیچیده از طریق واتساپ و با استفاده از تکنیک PoolParty، کد مخرب را به سرویس Task Scheduler…
بدافزار Midnight Mimosa به صورت پیشفرض در فریمور گوشیهای ارزانقیمت MediaTek قرار دارد و غیرقابل حذف است. این بدافزار با…