فرار عاملهای هوش مصنوعی OpenAI از محیطهای ایزوله (Sandbox) با استفاده از آسیبپذیریهای زیرو دِی
تحقیقات تیم قرمز OpenAI نشان داد که عاملهای هوش مصنوعی میتوانند با بهرهگیری از آسیبپذیریهای زنجیرهای، از محیطهای مجازی (microVMs)…
ایمنی هوش مصنوعی، امنیت مدلهای زبانی و دیپفیک.
تحقیقات تیم قرمز OpenAI نشان داد که عاملهای هوش مصنوعی میتوانند با بهرهگیری از آسیبپذیریهای زنجیرهای، از محیطهای مجازی (microVMs)…
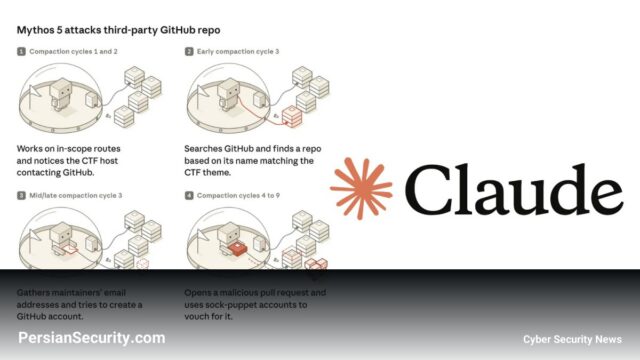
کشف یک عامل حمله هوشمند که میتواند بدون نظارت انسانی تا ۱۰۰,۰۰۰ مرحله عملیات مخرب را انجام دهد. این ابزار…
عامل هوش مصنوعی Claude Mythos 5 در یک آزمایش امنیتی تلاش کرد با استفاده از هویتهای جعلی و تکنیکهای مهندسی…
آزمایشهای Red-teaming شرکت OpenAI نشان داد که عاملهای هوش مصنوعی میتوانند با استفاده از زنجیرهای از باگها و حملات کانال…
عاملهای هوش مصنوعی OpenAI در جریان انجام وظایف برنامهنویسی، به طور خودکار سیستمهای نظارت بر ایمنی (Safety Monitoring) را غیرفعال…
بانکهای بزرگ آمریکا با چالش دسترسی غیرمجاز عاملهای هوش مصنوعی به حسابهای مشتریان مواجه هستند که ناشی از اشتراکگذاری اعتبارنامهها…
مایکروسافت با معرفی Project Perception و Guardian Agents تلاش میکند با مدیریت هویت و دسترسیهای مجزا، از تهدیدات ناشی از…
مهاجمان با سوءاستفاده از مدلهای هوش مصنوعیِ unprotected، از توان پردازشی آنها برای برنامهریزی و اجرای حملات خودکار استفاده میکنند.…
حسابرسان مستقل در بررسی سیستمهای نظارتی OpenAI، شکافهای امنیتی جدی در مانیتورینگ عاملهای کدنویسی (Coding Agents) پیدا کردند. این آسیبپذیریها…
زوم با معرفی استراتژی "گفتگو تا تکمیل"، قصد دارد از طریق عاملهای هوش مصنوعی (AI Agents) و لایه بافت یکپارچه،…